


Вредонос Winos 4.0 атакует геймеров под видом оптимизаторов

Вредонос Winos 4.0 атакует геймеров под видом оптимизаторов

Вредонос Winos 4.0 атакует геймеров под видом оптимизаторов

Сложный вредоносный фреймворк Winos участвует в новой кампании, нацеленной на геймеров. Чтобы подцепить любителей видеоигр на крючок, Winos подсовывается под видом различных софтовых оптимизаторов и ускорителей.

О новых атаках специалисты Fortinet FortiGuard Labs рассказывают в недавно опубликованном отчёте:

«Winos 4.0 представляет собой сложный вредоносный фреймворк с богатым набором функциональных возможностей и стабильной архитектурой. Авторы вредоноса взяли за основу Gh0st RAT, поэтому Winos 4.0 включает несколько модульных компонентов, каждый из которых выполняет свою функцию».

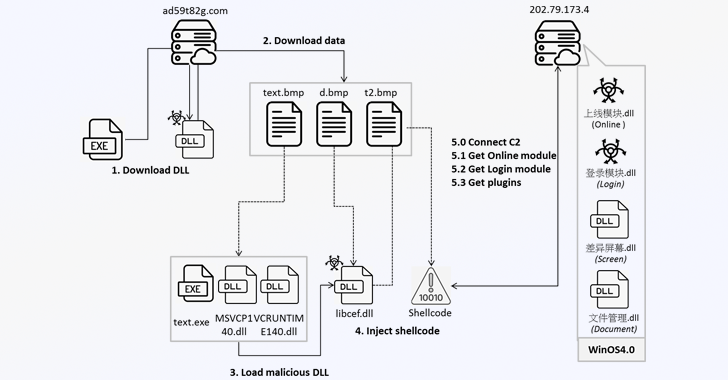
Операторы распространяют зловред через различные социальные сети и мессенджеры, в числе которых есть Telegram. Как только пользователь запустит полученное приложение, вредонос попытается получить файл в формате BMP с удалённого сервера — ad59t82g[.]com. Далее этот файл декодируется в DLL.


Задача библиотеки — обеспечить среду для выполнения Winos, что включает скачивание трёх файлов (тянутся с того же сервера): t3d.tmp, t4d.tmp и t5d.tmp. Первые два распаковываются для извлечения исполняшки u72kOdQ.exe и ещё трёх DLL, среди которых можно обнаружить libcef.dll.

Вредонос по TCP связывается с командным сервером, расположенным по адресу 202.79.173[.]4, и получает ещё одну DLL.

На заражённом устройстве Winos может собирать системную информацию, копировать содержимое буфера обмена, извлекать данные криптовалютных кошельков.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru