


Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

С августа 2023 года в Microsoft фиксируют повышенную активность взломщиков аккаунтов Azure, использующих технику password spraying. Скрытные и зачастую успешные атаки удалось связать с ботнетом CovertNetwork-1658, он же xlogin и Quad7 (7777).

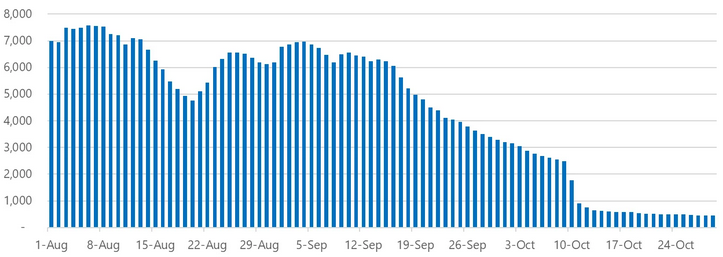
Данная бот-сеть составлена в основном из забэкдоренных SOHO-роутеров TP-Link, работающих как релеи. Период активности узла — в среднем 90 дней; в атаках password spraying одновременно задействованы около 8 тыс. IP-адресов, в 80% случаев каждый совершает одну попытку взлома в сутки.

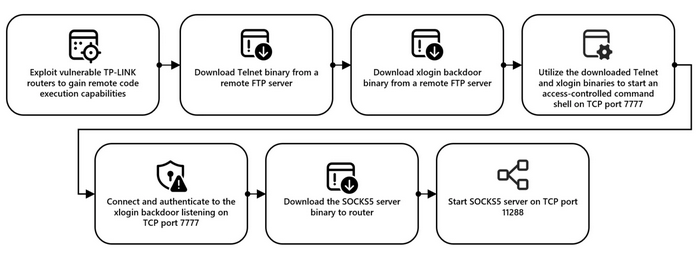
Для внедрения бэкдора злоумышленники используют уязвимости — какие именно, доподлинно неизвестно. После отработки эксплойта происходит подготовка устройства к работе в качестве прокси:


Учетные данные, скомпрометированные с помощью CovertNetwork-1658, в дальнейшем используются для проведения целевых атак. Взлом аккаунтов мишени в облаке Azure позволяет злоумышленникам продвинуться вширь по сети, закрепиться с помощью RAT и приступить к краже данных.

В частности, плодами трудов прокси-ботнета охотно пользуется действующая в Северной Америке и Европе кибергруппа, которую в Microsoft отслеживают под именем Storm-0940.

Последние месяцы активность CovertNetwork-1658 заметно снизилась. Вероятно, ботоводов встревожило повышенное внимание со стороны ИБ-сообщества (публикации Team Cymru и Sekoia, посвященные Quad7), и они решили обновить инфраструктуру, сменив цифровые отпечатки, чтобы вновь уйти в тень.

Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru