


Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

С августа 2023 года в Microsoft фиксируют повышенную активность взломщиков аккаунтов Azure, использующих технику password spraying. Скрытные и зачастую успешные атаки удалось связать с ботнетом CovertNetwork-1658, он же xlogin и Quad7 (7777).

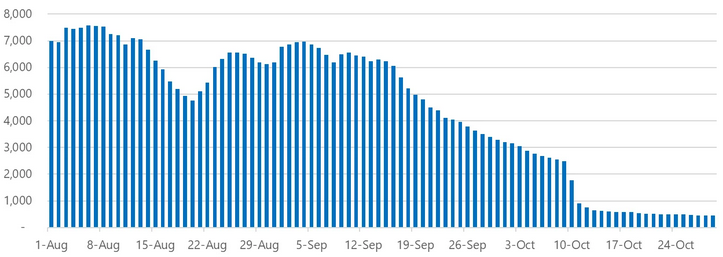
Данная бот-сеть составлена в основном из забэкдоренных SOHO-роутеров TP-Link, работающих как релеи. Период активности узла — в среднем 90 дней; в атаках password spraying одновременно задействованы около 8 тыс. IP-адресов, в 80% случаев каждый совершает одну попытку взлома в сутки.

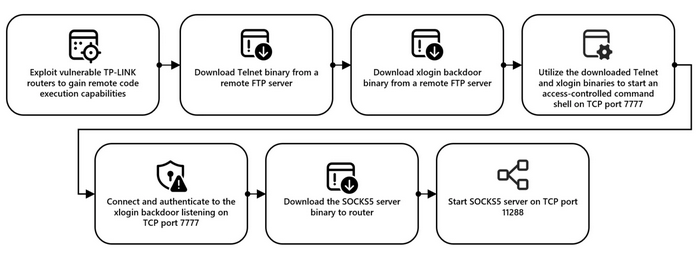
Для внедрения бэкдора злоумышленники используют уязвимости — какие именно, доподлинно неизвестно. После отработки эксплойта происходит подготовка устройства к работе в качестве прокси:


Учетные данные, скомпрометированные с помощью CovertNetwork-1658, в дальнейшем используются для проведения целевых атак. Взлом аккаунтов мишени в облаке Azure позволяет злоумышленникам продвинуться вширь по сети, закрепиться с помощью RAT и приступить к краже данных.

В частности, плодами трудов прокси-ботнета охотно пользуется действующая в Северной Америке и Европе кибергруппа, которую в Microsoft отслеживают под именем Storm-0940.

Последние месяцы активность CovertNetwork-1658 заметно снизилась. Вероятно, ботоводов встревожило повышенное внимание со стороны ИБ-сообщества (публикации Team Cymru и Sekoia, посвященные Quad7), и они решили обновить инфраструктуру, сменив цифровые отпечатки, чтобы вновь уйти в тень.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru