


Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision ФинЦЕРТ автоматизирует и оптимизирует взаимодействие с регулятором ФинЦЕРТ. Продукт позволяет в режиме реального времени отправлять уведомления о событиях ИБ в ФинЦЕРТ.

Помимо этого, разработка помогает получать запросы от ФинЦЕРТ о контролируемых ресурсах организации или клиентах, замеченных во вредоносной активности, а также получать бюллетени об актуальных угрозах и уязвимостях.

Система разработана с учетом всех требований регулятора ФинЦЕРТ.


Работа с инцидентами и атаками

Продукт обеспечивает своевременное и максимально полное информирования регулятора о зафиксированных инцидентах и атаках в требуемой форме. Жизненный цикл полностью совпадает с требованиями регулятора. Интеграция позволяет вести переписку с регулятором напрямую из карточки инцидента без перехода в личный кабинет ФинЦЕРТ, а также отправлять и получать файлы всех форматов.

Для упрощения создания инцидентов предусмотрена возможность предзаполнения карточек по шаблонам. Вся история действий с инцидентом, а также общения с регулятором сохраняется в таймлайне.

Работа с запросами от ФинЦЕРТ

Предусмотрена проверка наличия запросов от регулятора с возможностью точечно предоставить необходимую информацию о результатах расследования инцидента и принятых мерах или решениях. Возможность ведения переписки с оператором без перехода в личный кабинет ФинЦЕРТ позволяет быстро задать уточняющие вопросы или отправить требуемые файлы. Хронология общения фиксируется в таймлайне для сохранения полной истории запросов.

Бюллетени ФинЦЕРТ

Продукт позволяет регулярно загружать информационные бюллетени об актуальных уязвимостях и угрозах, направляемых ФинЦЕРТ. Гибкая настройка расписания получения бюллетеней и удобные оповещения позволяют вовремя обрабатывать необходимое количество документов.

Отчеты и дашборды

В продукт включены как преднастроенные отчеты, позволяющие выгружать данные по отдельным инцидентам и атакам, так и сводные отчеты, отображающие динамику взаимодействия и консолидированную информацию по обработанным сведениям.

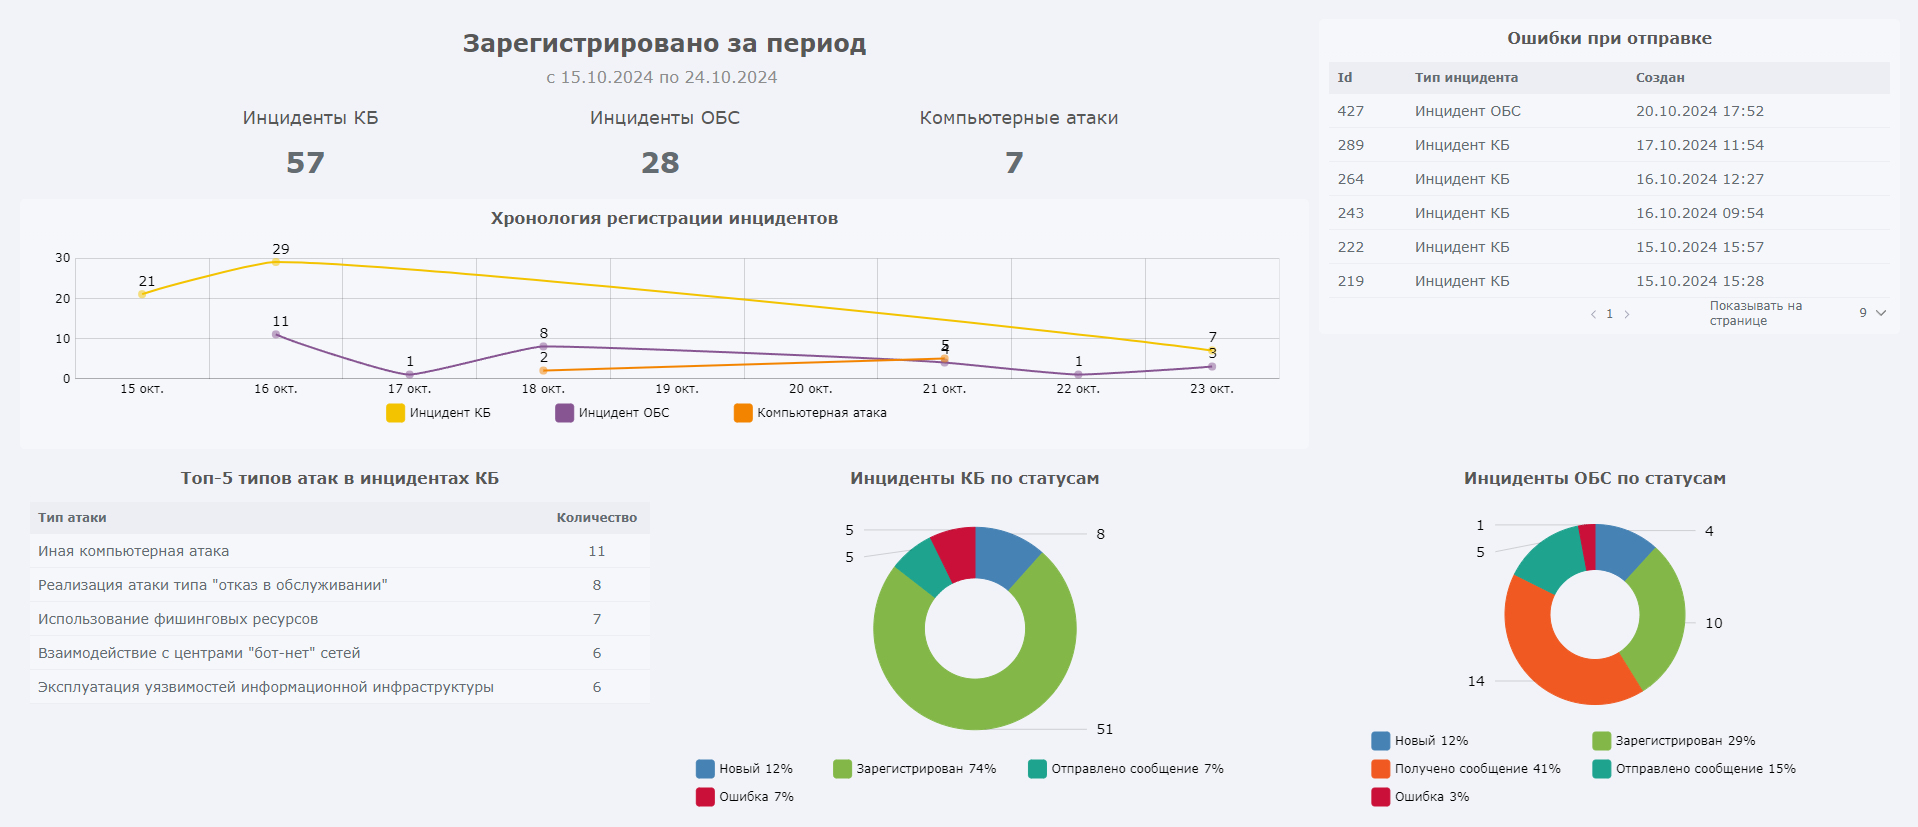
Дашборд отображает ключевую информацию по зарегистрированным в ФинЦЕРТ инцидентам за выбранный период и сводную информацию по статусам текущих инцидентов. Оператору предоставлена возможность отслеживать в режиме реального времени инциденты, в которых при отправке в ФинЦЕРТ возникла ошибка, чтобы своевременно отреагировать и внести необходимые исправления.

Интеграция с продуктами Security Vision

Продукт нативно интегрируется со всеми решениями линейки Secuirty Vision, что позволяет не только соответствовать требованиям регулятора, автоматизируя взаимодействие с ним, но и выстраивать полноценный комплекс защищенности, учитывая все процессы и процедуры SOC центра.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru