


Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Создатель Linux и руководитель разработки ядра пояснил исключение 11 российских разработчиков указанием юристов, продиктованным санкциями в отношении РФ.

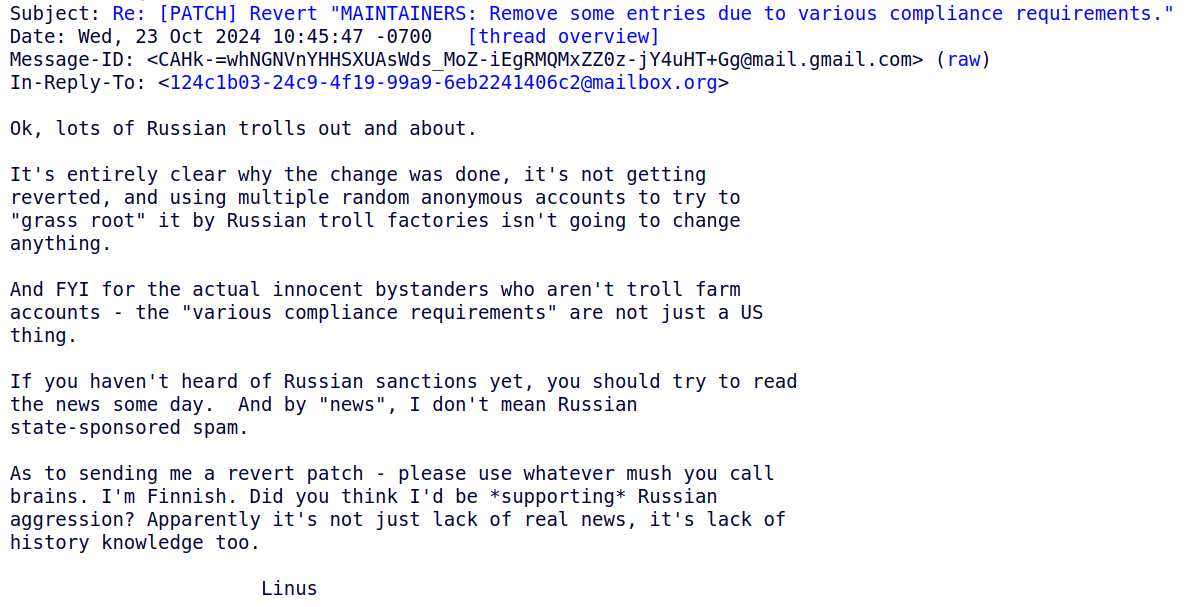
Линус Торвальдс прокомментировал ситуацию изданию Phoronix. Исключение 11 мейнтейнеров ядра Linux он объяснил требованием юристов из-за необходимости соблюдения санкционной политики ЕС и США в отношении России.

«Окей, кучка российских троллей и всех прочих. Совершенно ясно, почему было сделано изменение, оно не будет отменено, и использование нескольких случайных анонимных аккаунтов для попытки “протащить“ его через русские фабрики троллей не изменит ничего. И в качестве информации для действительно невиновных сочувствующих, которые не являются аккаунтами фабрики троллей, — эти “различные требования комплаенса“ относятся не только к США», — уточнил Торвальдс.


Однако, как пишет Phoronix, до сих пор нет ясности, будут ли приниматься исправления как от 11 исключенных разработчиков, так и от любых других, связанных с Россией. Тем более что национальную принадлежность скрыть довольно просто.

Александр Шиян коротко прокомментировал причины своего исключения изданию Runet News: «Причина очевидна — домен RU». Реальных причин удаления ему никто не озвучил.

«Мне на самом деле всё равно, есть я в списке или нет там меня… Но сама ситуация заставляет задуматься о возможных альтернативах Linux, ибо если такое сейчас прокатит, то далее может быть продолжение похлеще. В коде ядра, если погрепить, можно найти много драйверов с указанием авторов, имеющих адрес в зоне RU. Как тут будут действовать? Если удалят упоминания, то значит, все слова об открытых лицензиях были пустым звуком», — пояснил Шиян.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru