


Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

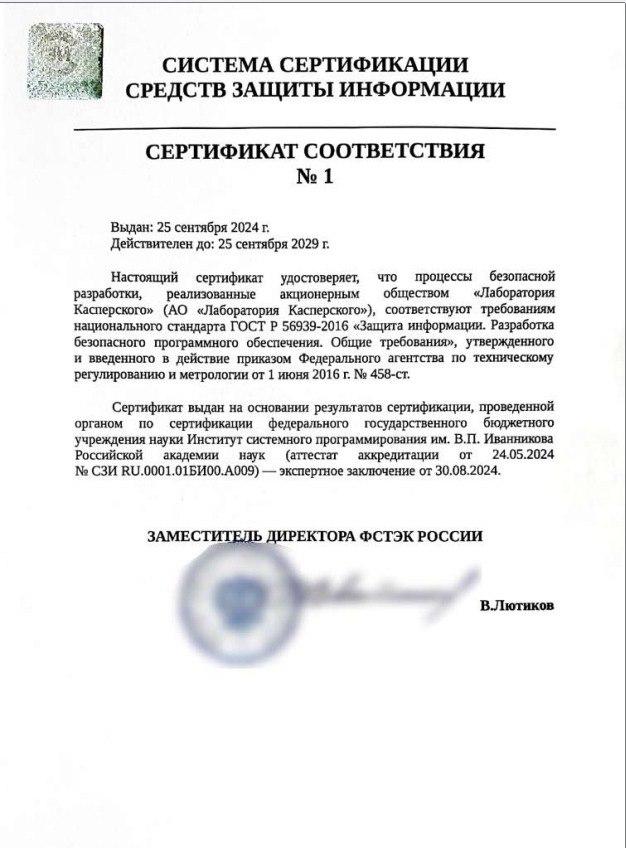
«Лаборатория Касперского» стала первой компанией в России, которая получила сертификат ФСТЭК России о соответствии процессов безопасной разработки программного обеспечения требованиям ГОСТ Р 56939 «Защита информации. Разработка безопасного программного обеспечения. Общие требования».

При этом сертификация проведена как по действующей редакции ГОСТ Р 56939-2016, так и по новой ГОСТ Р 56939-2024. Требование соответствию ГОСТ Р 56939 уже включается во все проводимые коммерческие конкурсы и прописано в документах всех значимых отраслей, включая медицину, транспорт, финансовую сферу и объекты критической информационной инфраструктуры.

Сертификация, когда регулятор проверяет соответствие ГОСТ не на уровне отдельного программного обеспечения, а на уровне компании, начала проводиться с 1 июня 2024 года. Тогда же получил аккредитацию первый и пока единственный орган по сертификации в данной области — Институт системного программирования Российской академии наук им. В. П. Иванникова (ИСП РАН).

«„Лаборатория Касперского” начала внедрять практики безопасной разработки задолго до того, как стали предъявлять те или иные требования по этой части регуляторы и заказчики. Мы первыми поддержали ФСТЭК России, когда требования ГОСТ 2016 года стали обязательными к выполнению при сертификации продуктов. Мы вошли в рабочую группу с ИСП РАН и испытательной лабораторией НТЦ „Фобос-НТ”, апробировали новые инструменты и подходы, на практике показали, что документ выполним. Но жизнь менялась, с каждым годом запрос на безопасность растёт, и пришла пора актуализировать ГОСТ, что мы и сделали в инициативном порядке. Поэтому мы особенно гордимся тем, что первыми в отрасли получили сертификат соответствия, — комментирует Карина Нападовская, руководитель центра сертификации и соответствия стандартам в „Лаборатории Касперского”. — Этот процесс требовал больших ресурсов и серьёзной подготовки. Во многих тендерах уже присутствуют требования к безопасной разработке, и сертификат даёт нам значительные конкурентные преимущества. Мы предлагаем заказчикам первоклассные и соответствующие всем требованиям регуляторов решения по защите информации».

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru