


Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

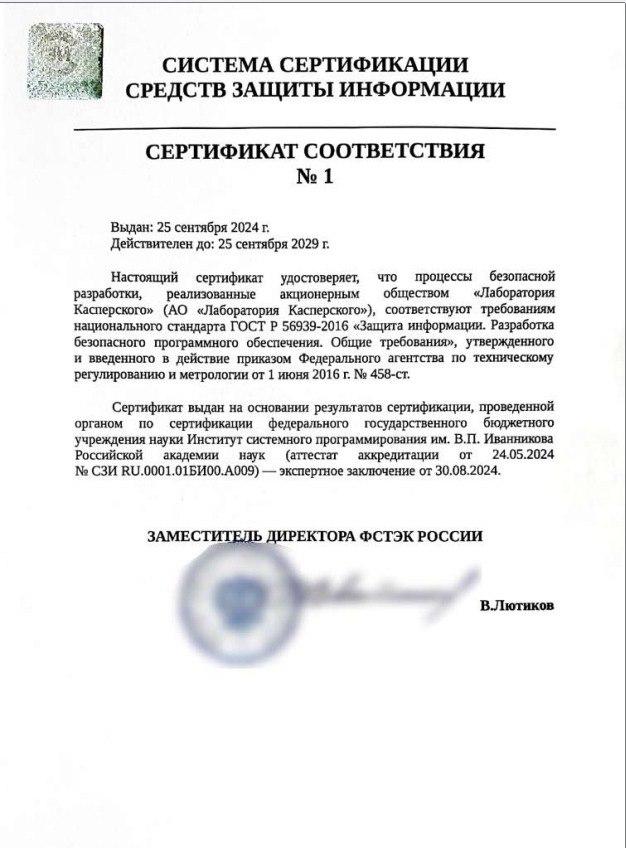
«Лаборатория Касперского» стала первой компанией в России, которая получила сертификат ФСТЭК России о соответствии процессов безопасной разработки программного обеспечения требованиям ГОСТ Р 56939 «Защита информации. Разработка безопасного программного обеспечения. Общие требования».

При этом сертификация проведена как по действующей редакции ГОСТ Р 56939-2016, так и по новой ГОСТ Р 56939-2024. Требование соответствию ГОСТ Р 56939 уже включается во все проводимые коммерческие конкурсы и прописано в документах всех значимых отраслей, включая медицину, транспорт, финансовую сферу и объекты критической информационной инфраструктуры.

Сертификация, когда регулятор проверяет соответствие ГОСТ не на уровне отдельного программного обеспечения, а на уровне компании, начала проводиться с 1 июня 2024 года. Тогда же получил аккредитацию первый и пока единственный орган по сертификации в данной области — Институт системного программирования Российской академии наук им. В. П. Иванникова (ИСП РАН).

«„Лаборатория Касперского” начала внедрять практики безопасной разработки задолго до того, как стали предъявлять те или иные требования по этой части регуляторы и заказчики. Мы первыми поддержали ФСТЭК России, когда требования ГОСТ 2016 года стали обязательными к выполнению при сертификации продуктов. Мы вошли в рабочую группу с ИСП РАН и испытательной лабораторией НТЦ „Фобос-НТ”, апробировали новые инструменты и подходы, на практике показали, что документ выполним. Но жизнь менялась, с каждым годом запрос на безопасность растёт, и пришла пора актуализировать ГОСТ, что мы и сделали в инициативном порядке. Поэтому мы особенно гордимся тем, что первыми в отрасли получили сертификат соответствия, — комментирует Карина Нападовская, руководитель центра сертификации и соответствия стандартам в „Лаборатории Касперского”. — Этот процесс требовал больших ресурсов и серьёзной подготовки. Во многих тендерах уже присутствуют требования к безопасной разработке, и сертификат даёт нам значительные конкурентные преимущества. Мы предлагаем заказчикам первоклассные и соответствующие всем требованиям регуляторов решения по защите информации».

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru