


Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

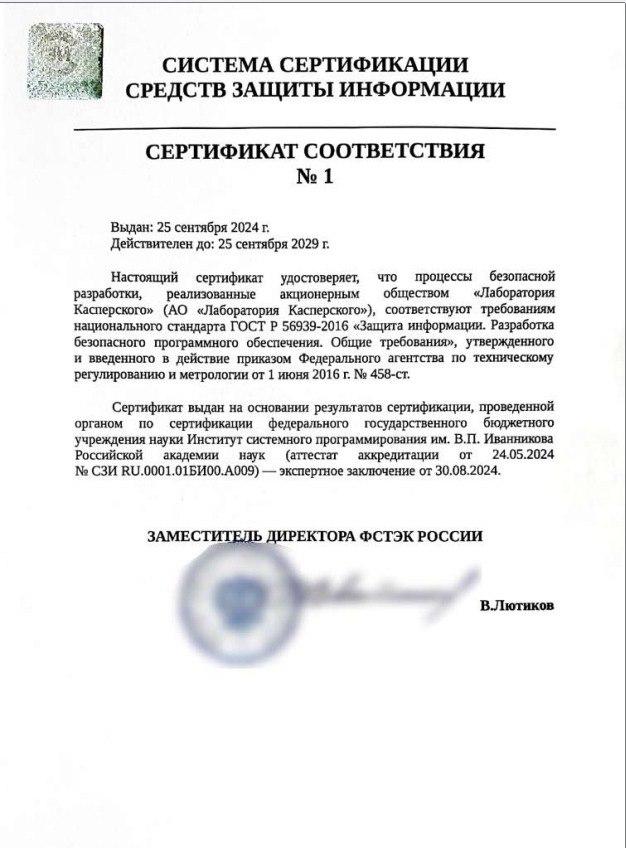
«Лаборатория Касперского» стала первой компанией в России, которая получила сертификат ФСТЭК России о соответствии процессов безопасной разработки программного обеспечения требованиям ГОСТ Р 56939 «Защита информации. Разработка безопасного программного обеспечения. Общие требования».

При этом сертификация проведена как по действующей редакции ГОСТ Р 56939-2016, так и по новой ГОСТ Р 56939-2024. Требование соответствию ГОСТ Р 56939 уже включается во все проводимые коммерческие конкурсы и прописано в документах всех значимых отраслей, включая медицину, транспорт, финансовую сферу и объекты критической информационной инфраструктуры.

Сертификация, когда регулятор проверяет соответствие ГОСТ не на уровне отдельного программного обеспечения, а на уровне компании, начала проводиться с 1 июня 2024 года. Тогда же получил аккредитацию первый и пока единственный орган по сертификации в данной области — Институт системного программирования Российской академии наук им. В. П. Иванникова (ИСП РАН).

«„Лаборатория Касперского” начала внедрять практики безопасной разработки задолго до того, как стали предъявлять те или иные требования по этой части регуляторы и заказчики. Мы первыми поддержали ФСТЭК России, когда требования ГОСТ 2016 года стали обязательными к выполнению при сертификации продуктов. Мы вошли в рабочую группу с ИСП РАН и испытательной лабораторией НТЦ „Фобос-НТ”, апробировали новые инструменты и подходы, на практике показали, что документ выполним. Но жизнь менялась, с каждым годом запрос на безопасность растёт, и пришла пора актуализировать ГОСТ, что мы и сделали в инициативном порядке. Поэтому мы особенно гордимся тем, что первыми в отрасли получили сертификат соответствия, — комментирует Карина Нападовская, руководитель центра сертификации и соответствия стандартам в „Лаборатории Касперского”. — Этот процесс требовал больших ресурсов и серьёзной подготовки. Во многих тендерах уже присутствуют требования к безопасной разработке, и сертификат даёт нам значительные конкурентные преимущества. Мы предлагаем заказчикам первоклассные и соответствующие всем требованиям регуляторов решения по защите информации».

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru