


Инфосистемы Джет и Аэродиск протестировали первый российский метрокластер

Инфосистемы Джет и Аэродиск протестировали первый российский метрокластер

Инфосистемы Джет и Аэродиск протестировали первый российский метрокластер

Интегратор «Инфосистемы Джет» и отечественный вендор систем хранения данных «Аэродиск» провели успешные испытания первого отечественного метрокластера на базе СХД в рамках трех сценариев эмуляции различных отказов и сбоев.

В состав метрокластера входят две идентичные СХД, разнесенные по разным площадкам.

Между системами настраивается синхронное зеркалирование, в итоге при выходе из строя одной СХД или целой площадки данные остаются доступны на второй, и работа всех систем продолжается. При этом переключение узлов в случае сбоя происходит автоматически и не требует вмешательства администратора.

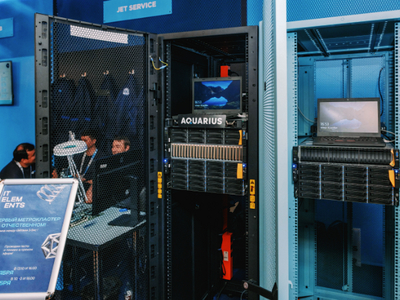
В рамках конференции IT Elements тестировалась конфигурация, собранная полностью на отечественных решениях, произведённых на заводе «Аквариуса»: две СХД «Аэродиск» AQ440, соединенные между собой оптическими каналами связи через коммутаторы 25GBE AQ-N5001.

Ферма виртуализации функционировала на серверах T50 и отечественном ПО, как системном, так и СУБД PostgreSQL. В работу также вносились сетевые задержки для эмуляции использования канала связи между географически разнесенными ЦОД.

В первом тестовом сценарии была смоделирована ситуация отказа СХД на одной площадке в результате аварийного отключения электропитания. В этом случае виртуальный интерфейс (VIP) метрокластера мигрировал на другую СХД в течение 30 секунд. В ходе него работа виртуальной машины не прерывалась. 

Второй сценарий — эмуляция отказа всей площадки путем отключения электропитания оборудования, включая сервер, СХД, сетевые коммутаторы. В этом испытании потребовалось провести переключение виртуальной машины из-за отказа хоста виртуализации.

После этого тестовая нагрузка была перезапущена на второй площадке. Весь процесс с восстановлением нагрузки после аварии занял не более трех минут.

В третьем тесте оценивалась работа метрокластера при сбое каналов связи. В ходе него эксперты проверили работу механизма арбитража между двумя СХД. СХД, сохраняющая связь с арбитром, становится основной и принимает на себя нагрузку, при этом вторая СХД исключается из кластера, чтобы избежать повреждения данных.

«Все крупные компании привыкли к конфигурации метрокластера, когда использовали западные решения, однако с уходом зарубежных вендоров этой технологии не стало. На IT Elements мы продемонстрировали первую подобную российскую разработку, у которой нет прямых аналогов. Мы уже провели ряд пилотных тестирований в ИТ-ландшафте заказчиков и рекомендуем компаниям, для которых важна отказоустойчивая ферма виртуализации, провести тесты и пилоты в собственном ИТ-окружении и в условиях реальных нагрузок», — отметил Юрий Семенюков, директор центра инфраструктурных решений «Инфосистемы Джет».

«Такие тестирования не только помогают выявить слабые места в инфраструктуре, но и дают возможность командам разработать более эффективные стратегии реагирования на чрезвычайные ситуации. Мы были рады помочь нашим партнерам, предоставив оборудование для испытаний. Команда “Инфосистемы Джет” продемонстрировала работу решений в максимально реалистичных условиях и тут же комментировала процесс, отвечая на вопросы из зала. Лучшего формата развития российских ИТ-продуктов для создания новых цифровых ландшафтов придумать сегодня сложно», — отметил Роман Козлов, руководитель отдела системной архитектуры компании «Аэродиск».

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru