


Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Университетские исследователи обнаружили серьезные уязвимости в системах сквозного шифрования (E2EE) пяти популярных провайдеров облачного хранения данных. Некоторые недочеты одинаковы для всех случаев реализации такой криптозащиты.

В целях проведения анализа угроза была смоделирована (PDF) как вредоносный сервер, способный считывать, изменять и внедрять данные по воле автора атаки. Подобный сценарий вполне реален для APT-групп и других хорошо обеспеченных взломщиков.

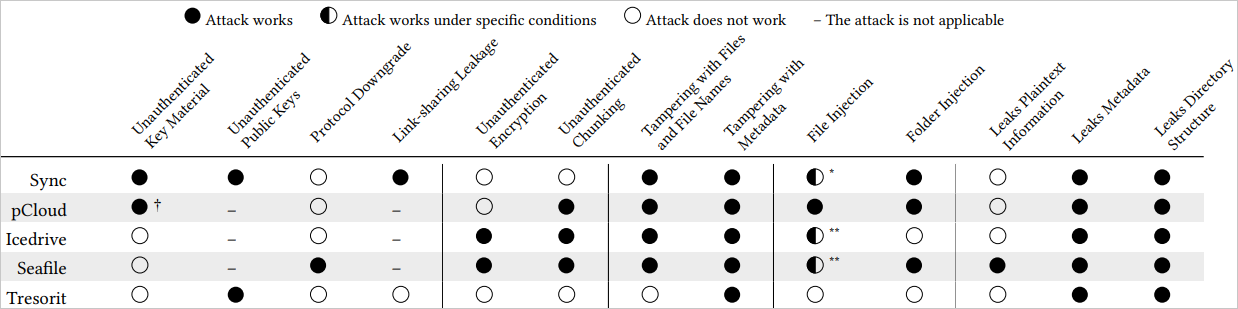
В качестве объектов PoC-атак были выбраны облачных хранилища Sync, pCloud, Icedrive, Seafile и Tresorit. Тестирование показало следующие результаты:

  1. В реализации E2EE для Sync отсутствует аутентификация по открытому ключу при расшаривании файлов, из-за этого их можно расшифровать. Автор атаки также может скрытно переименовать или переместить файлы и даже внедрять собственные папки в хранилище.
  2. В pCloud можно перезаписать закрытые ключи с целью получения доступа к содержимому файлов, а также проводить вредоносные инъекции, манипулировать метаданными (размер файла, дата изменения и т. п.), переставлять и стирать блоки данных.
  3. В Seafile с помощью вредоносного сервера можно откатить протокол, что облегчит брутфорс пользовательских паролей, а также внедрять файлы и изменять содержимое существующих.
  4. Реализованное в Icedrive шифрование в режиме CBC позволяет подменять содержимое загруженных файлов. Также обнаружена возможность сокращения и замены их имен.
  5. Аутентификация по открытому ключу в Tresorit полагается на сертификаты, контролируемые на стороне сервера. Злоумышленник может подменить их для получения доступа к файлам общего пользования. Проверка также выявила возможность изменения метаданных.

Все опробованные атаки были условно разделены на 10 классов. Степень сложности некоторых невысока, проведение не требует значительных ресурсов.


Отчеты об опасных находках были разосланы пяти облачным провайдерам еще в апреле. На запрос BleepingComputer о комментарии владелец платформы pCloud не отреагировал, а оператор Icedrive посчитал, что такие угрозы ему не страшны.

Провайдер Tresorit уверен, что легко исправит почти все поставленные на вид недостатки за счет существующих наработок. Идентификация по цифровым отпечаткам при расшаривании папок будет введена в будущем году.

ИБ-команда Sync закрыла возможность утечки по ссылкам и работает над устранением остальных найденных уязвимостей. Оператор платформы Seafile пообещал в скором времени решить проблему с откатом протокола.

Подпишитесь на новости

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru