


Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Провайдер «Омские кабельные сети» с 12 октября не может справиться с масштабной DDoS-атакой. Она затронула всю его инфраструктуру и затруднила многим пользователям доступ к услугам.

О проблемах «Омских кабельных сетей» сообщило местное онлайн-издание «РИА СуперОмск» утром 12 октября по местному времени.

Спустя несколько часов инцидент подтвердила сама компания в корпоративном паблике в соцсети VK:

«В данный момент наша компания, сталкивается с распределенной DDoS-атакой, затрагивающей нашу инфраструктуру и абонентов. Приносим извинения за возможные неудобства, наши специалисты прилагают все усилия для минимизации последствий». 

Однако по состоянию на 14 октября, как сообщила «Газета Ру», сайт компании не работал. В неработоспособности главного сайта компании убедился и корреспондент Anti-Malware.ru по состоянию на 13 часов 14 октября.

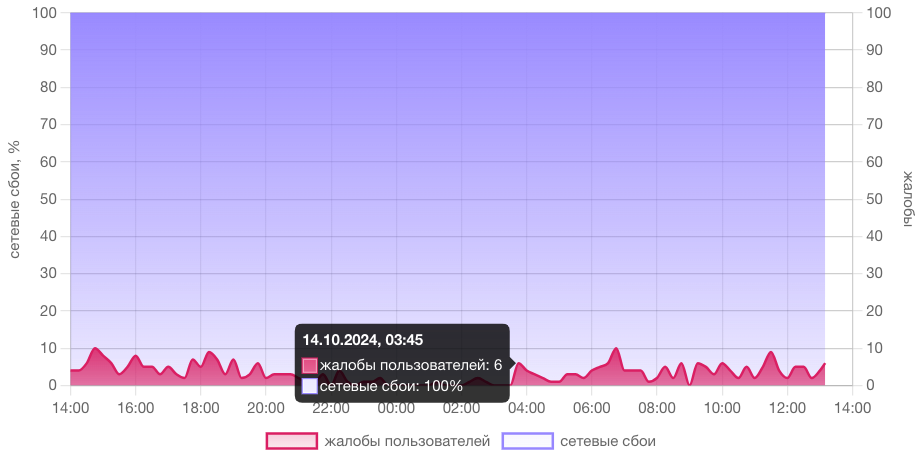
По данным сервиса Downdetector, количество жалоб на неработоспособность сервисов «Омских кабельных систем» стабильно высокая. При этом многие пользователи отмечают, что услуги по предоставлению кабельного телевидения работают в прежнем режиме, так как атака их не затронула.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru