


В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

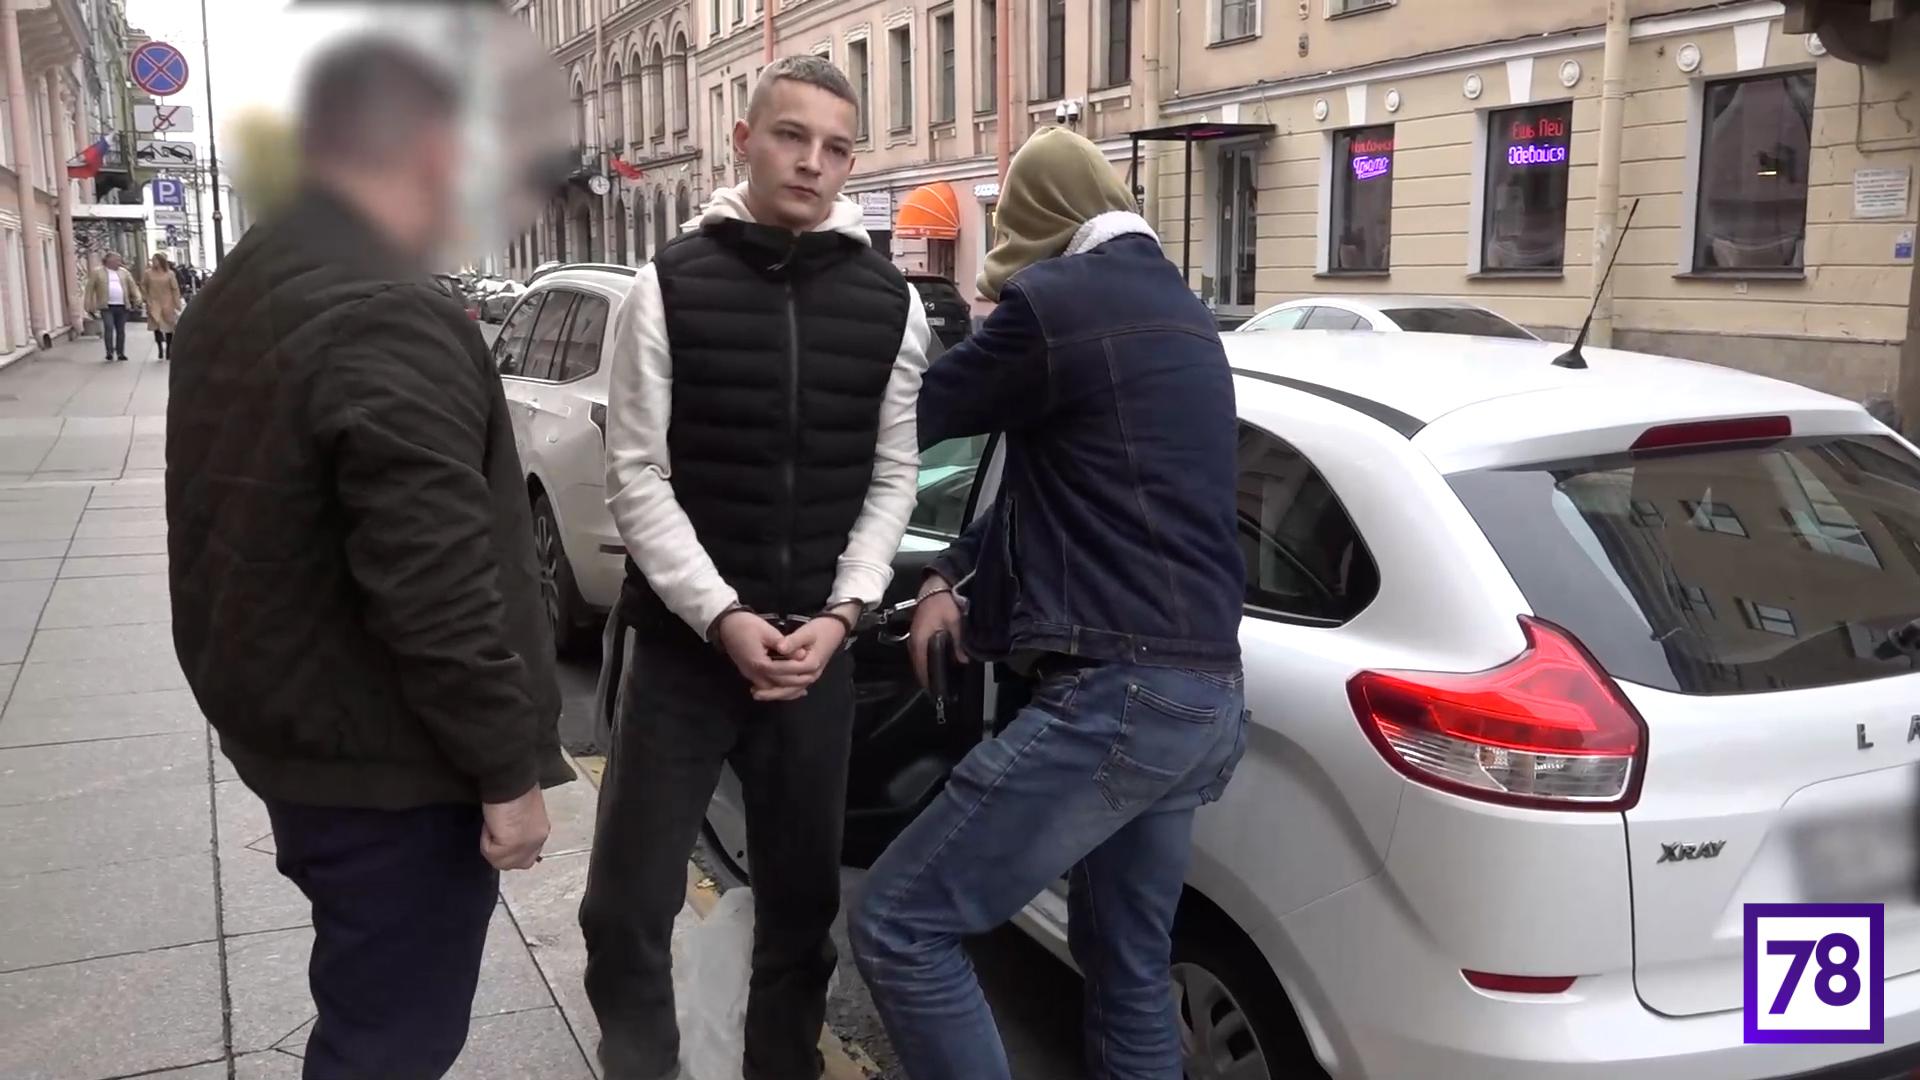
Сотрудники уголовного розыска Петербурга задержали двух злоумышленников, которые взламывали учетные записи на портале Госуслуг (ЕПГУ) и оформляли кредиты в микрофинансовых организациях.

Злоумышленники, как выяснило издание 78.ru, действовали по отлаженной схеме.

Они скупали неактивные сим-карты, затем проверяли, привязан ли к ней учетная запись на ЕПГУ. В случае если телефонный номер был привязан к учетной записи, преступники получали данные жертвы, включая конфиденциальные, и начинали оформлять кредиты и рассрочки на сайтах маркетплейсов и микрофинансовых организациях.

После одобрения заявки злоумышленники выводили деньги на свои счета. Таким образом им удалось похитить около 500 тыс. рублей.

«В настоящее время установлена причастность задержанных к десяти эпизодам преступной деятельности. По каждому эпизоду были возбуждены уголовные дела по статье 159 УК РФ (мошенничество), которые в дальнейшем объединены в одно производство», — отмечают в пресс-службе ГУ МВД России по Петербургу и Ленинградской области.

В ходе обысков у двух фигурантов дела – 19-летнего петербуржца и 20-летнего жителя Псковской области – были изъяты сим-карты, оборудование и платежные карты. Также у одного из задержанных были найдены наркотические вещества.

В качестве меры пресечения подозреваемым избран домашний арест.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru