


В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

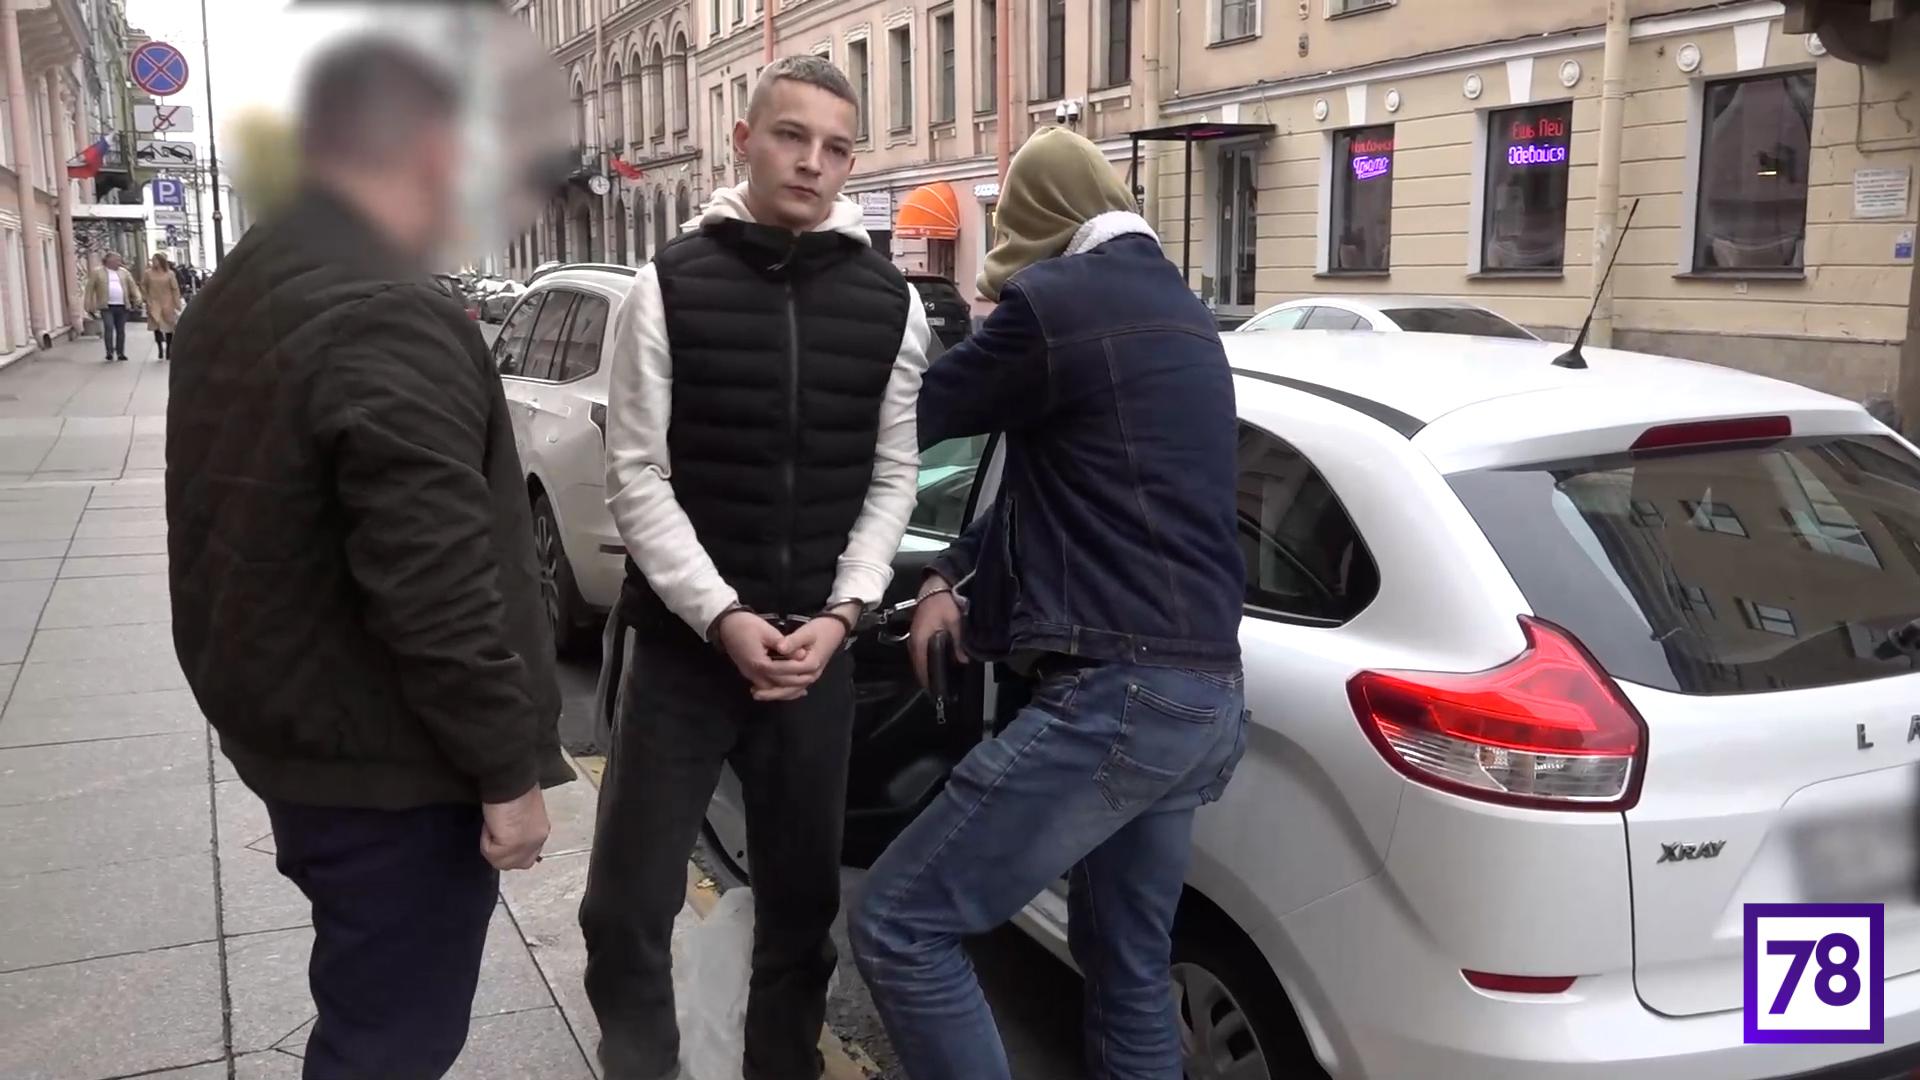
Сотрудники уголовного розыска Петербурга задержали двух злоумышленников, которые взламывали учетные записи на портале Госуслуг (ЕПГУ) и оформляли кредиты в микрофинансовых организациях.

Злоумышленники, как выяснило издание 78.ru, действовали по отлаженной схеме.

Они скупали неактивные сим-карты, затем проверяли, привязан ли к ней учетная запись на ЕПГУ. В случае если телефонный номер был привязан к учетной записи, преступники получали данные жертвы, включая конфиденциальные, и начинали оформлять кредиты и рассрочки на сайтах маркетплейсов и микрофинансовых организациях.

После одобрения заявки злоумышленники выводили деньги на свои счета. Таким образом им удалось похитить около 500 тыс. рублей.

«В настоящее время установлена причастность задержанных к десяти эпизодам преступной деятельности. По каждому эпизоду были возбуждены уголовные дела по статье 159 УК РФ (мошенничество), которые в дальнейшем объединены в одно производство», — отмечают в пресс-службе ГУ МВД России по Петербургу и Ленинградской области.

В ходе обысков у двух фигурантов дела – 19-летнего петербуржца и 20-летнего жителя Псковской области – были изъяты сим-карты, оборудование и платежные карты. Также у одного из задержанных были найдены наркотические вещества.

В качестве меры пресечения подозреваемым избран домашний арест.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru