


SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

Выявлена кампания по распространению opensource-инструмента добычи цифровой валюты SilentCryptoMiner. В ходе анализа в «Лаборатории Касперского» обнаружили, что для большей скрытности авторы атак загружают агент SIEM-системы Wazuh.

Использование Wazuh позволяет не только обеспечить постоянное присутствие майнера в системе и уберечь его от детектирования, но также получить удаленный контроль над чужим устройством и собирать телеметрию.

Помимо SIEM у SilentCryptoMiner имеются собственные средства защиты. Он умеет скрывать свою активность при обнаружении совпадений по списку запущенных процессов stealth-targets, а также принудительно завершать процессы из перечня kill-targets.

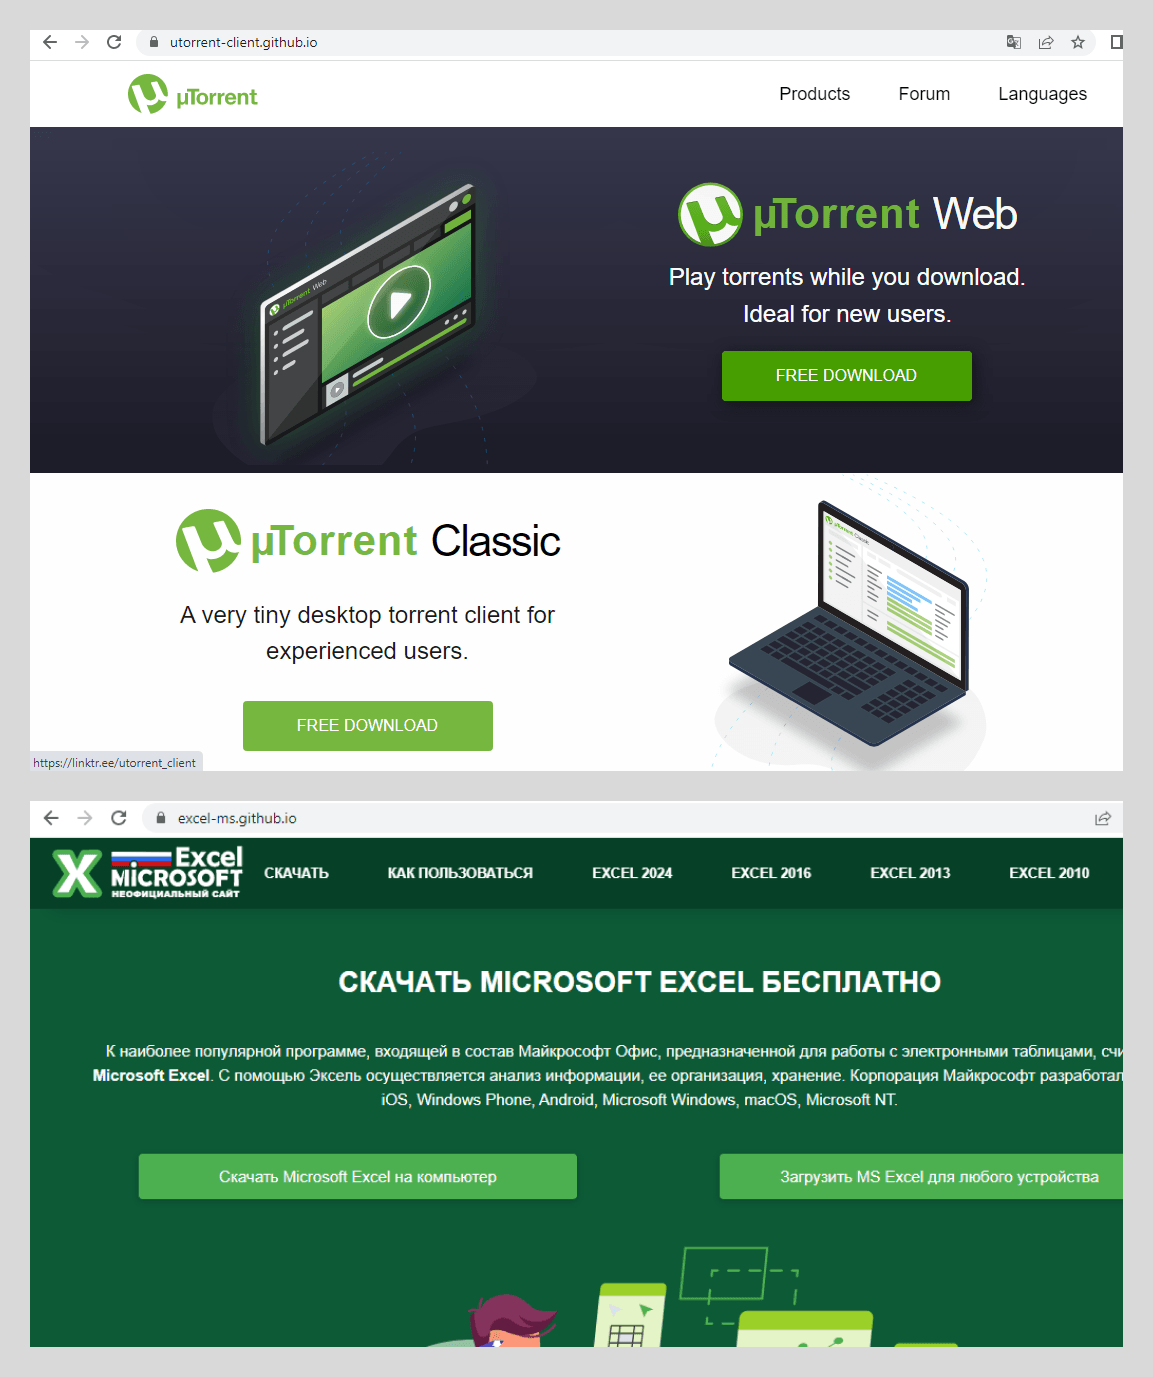
Для распространения скрытного майнера создан ряд поддельных сайтов, с которых якобы можно скачать популярные программы или пиратские копии. При попытке найти через «Яндекс» бесплатный uTorrent, MS Excel, MS Word, Minecraft или Discord фейки отображаются на первой странице поисковой выдачи.


Ссылки на мошеннические ресурсы публикуются также в телеграм-каналах, где SilentCryptoMiner выдают за игровые читы, и на YouTube (URL вставлены в описания англоязычных видео и комментарии к ним).

При попытке скачать заявленный софт на машину загружается ZIP, содержащий MSI-файл и TXT с паролем на запуск (мера против песочницы) и короткой инструкцией. Во избежание проблем с запуском пользователю рекомендуют отключить антивирус и Microsoft Defender.

Цепочка заражения сложна и реализуется поэтапно. В финале на машину жертвы устанавливается майнер, который начинает генерировать Monero или Zephyr.

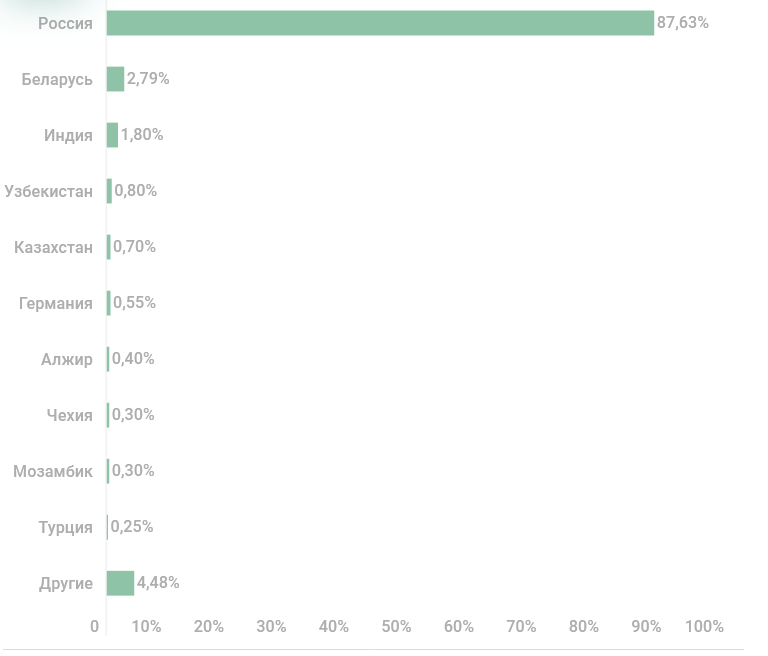
Больше всего попыток внедрения SilentCryptoMiner в связке с Wazuh зафиксировано в России. В ТОП-10 вошли также Белоруссия, Узбекистан и Казахстан.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru