


Кто отключил Cybertruck Кадырова?

Кто отключил Cybertruck Кадырова?

Кто отключил Cybertruck Кадырова?

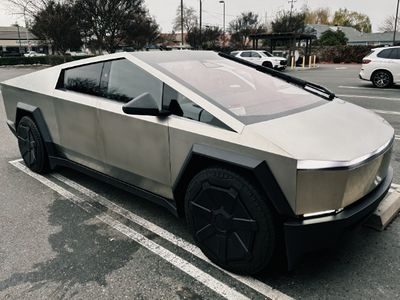
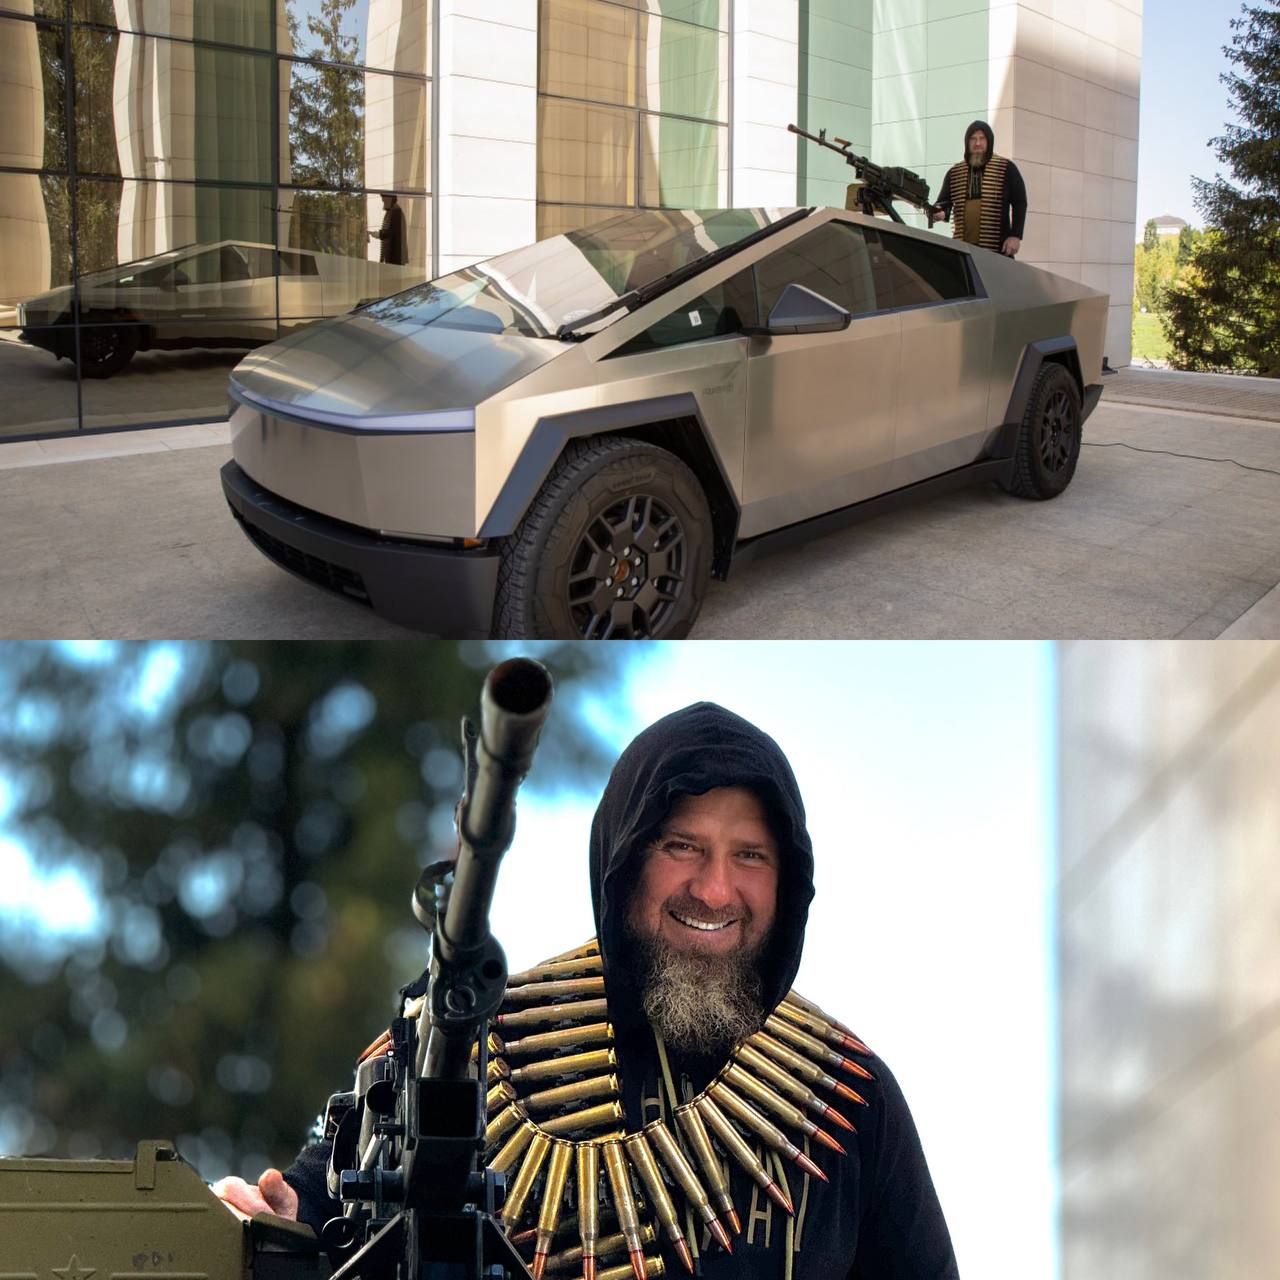
Глава Чечни Рамзан Кадыров заявил о дистанционном отключении электропикапа Tesla Cybertruck. В инциденте он обвинил лично Илона Маска.

Рамзан Кадыров в своем телеграм-канале заявил об инциденте (орфография оригинала сохранена):

«Некрасиво поступил Илон Маск. Дарит от души дорогие подарки, а потом удалённо их отключает. Вы наверняка помните его подарок — Кибертрак, который мы оснастили пулеметом и отправили на СВО. Машина прекрасно справлялась с боевыми задачами. Демонстрировала маневренность и хорошую защиту экипажа. Так вот, недавно Маск удаленно отключил кибертрак. Не по-мужски это. Пришлось отбуксировать железного коня. Ну как так, Илон? Разве так делается?»

Впервые Рамзан Кадыров продемонстрировал якобы подаренный лично Илоном Маском Cybertruck 17 августа. Новинку он принял восторженно:

«Настоящее неуязвимое и быстрое животное. Маневренный автомобиль, развивает превосходную скорость и преодолевает преграды».

Сам Илон Маск факт подарка Кадырову Cybertruck отрицал. Он называл эти сообщения «примером лжи традиционных СМИ».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru