


Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

В интернете зафиксированы мощные всплески нелегитимного трафика с миллионов ложных IP-адресов. Кто-то с неясной целью флудит конкретных интернет-провайдеров — Cogent, Lumen, Hurricane Electric, обделяя вниманием другие веб-сервисы, в частности, AWS.

В GreyNoise наблюдают подобные явления в Сети (так называемые шумовые бури, noise storm) с 2020 года. Из-за спуфинга IP установить источник мусорных потоков и причину избирательно созданного фона очень трудно, и ИБ-сообщество каждый раз теряется в догадках, пытаясь оценить степень угрозы.

Новые волны «шума», на первый взгляд, исходят из Бразилии, при этом используется в основном TCP на порту 443, иногда — ICMP. Проведенный в GreyNoise анализ ICMP-трафика показал, что ассоциированная AS связана с CDN-сетью, которую используют QQ, WeChat, WePay и другие китайские платформы.

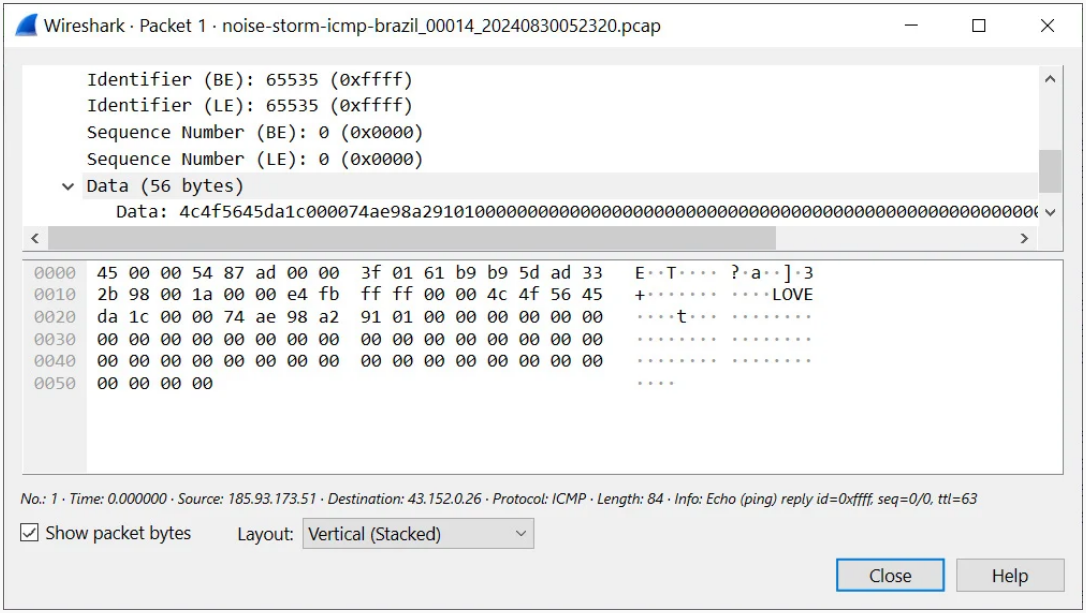
В пакетах ICMP была обнаружена загадочная ASCII-строка LOVE:


Примечательно, что шумовой TCP-трафик пытаются через подмену размеров окна выдать за легитимные запросы различных ОС. Время жизни пакетов (значение TTL, определяет максимальное количество хопов) в IP-заголовках выставлено в диапазоне от 120 до 200 — видимо, тоже с целью маскировки.

Не исключено, что это следствие какой-то ошибки в конфигурации роутеров, однако все вместе больше похоже на умышленное сокрытие трафика — коммуникаций заговорщиков, попыток провести DDoS-атаку, обмена вредоносов с C2. Конечную цель шумовой бури выяснить пока не удалось; исследователи выложили пару PCA-файлов на GitHub для поиска истины всем миром.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru