


Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

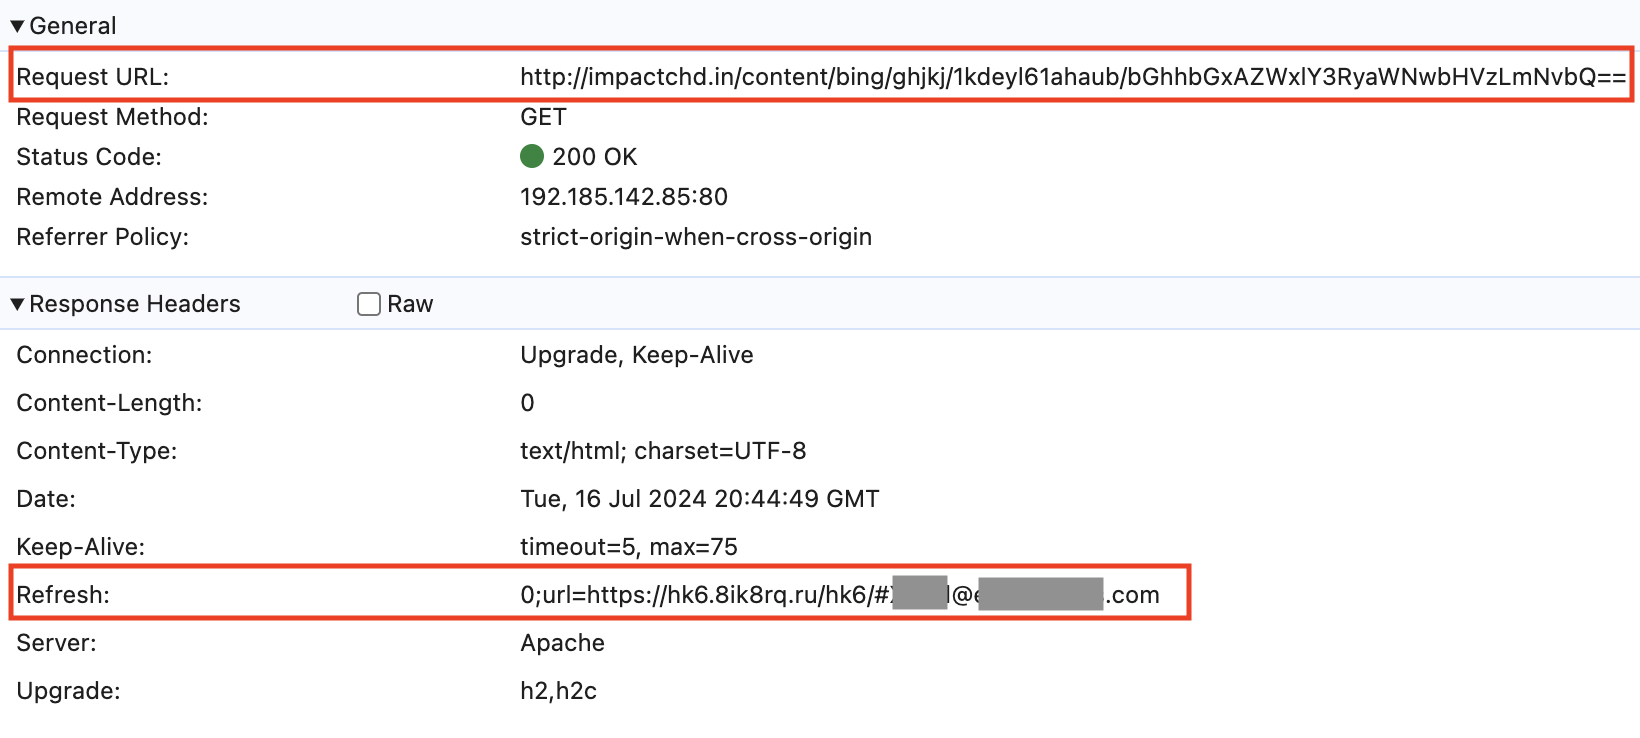
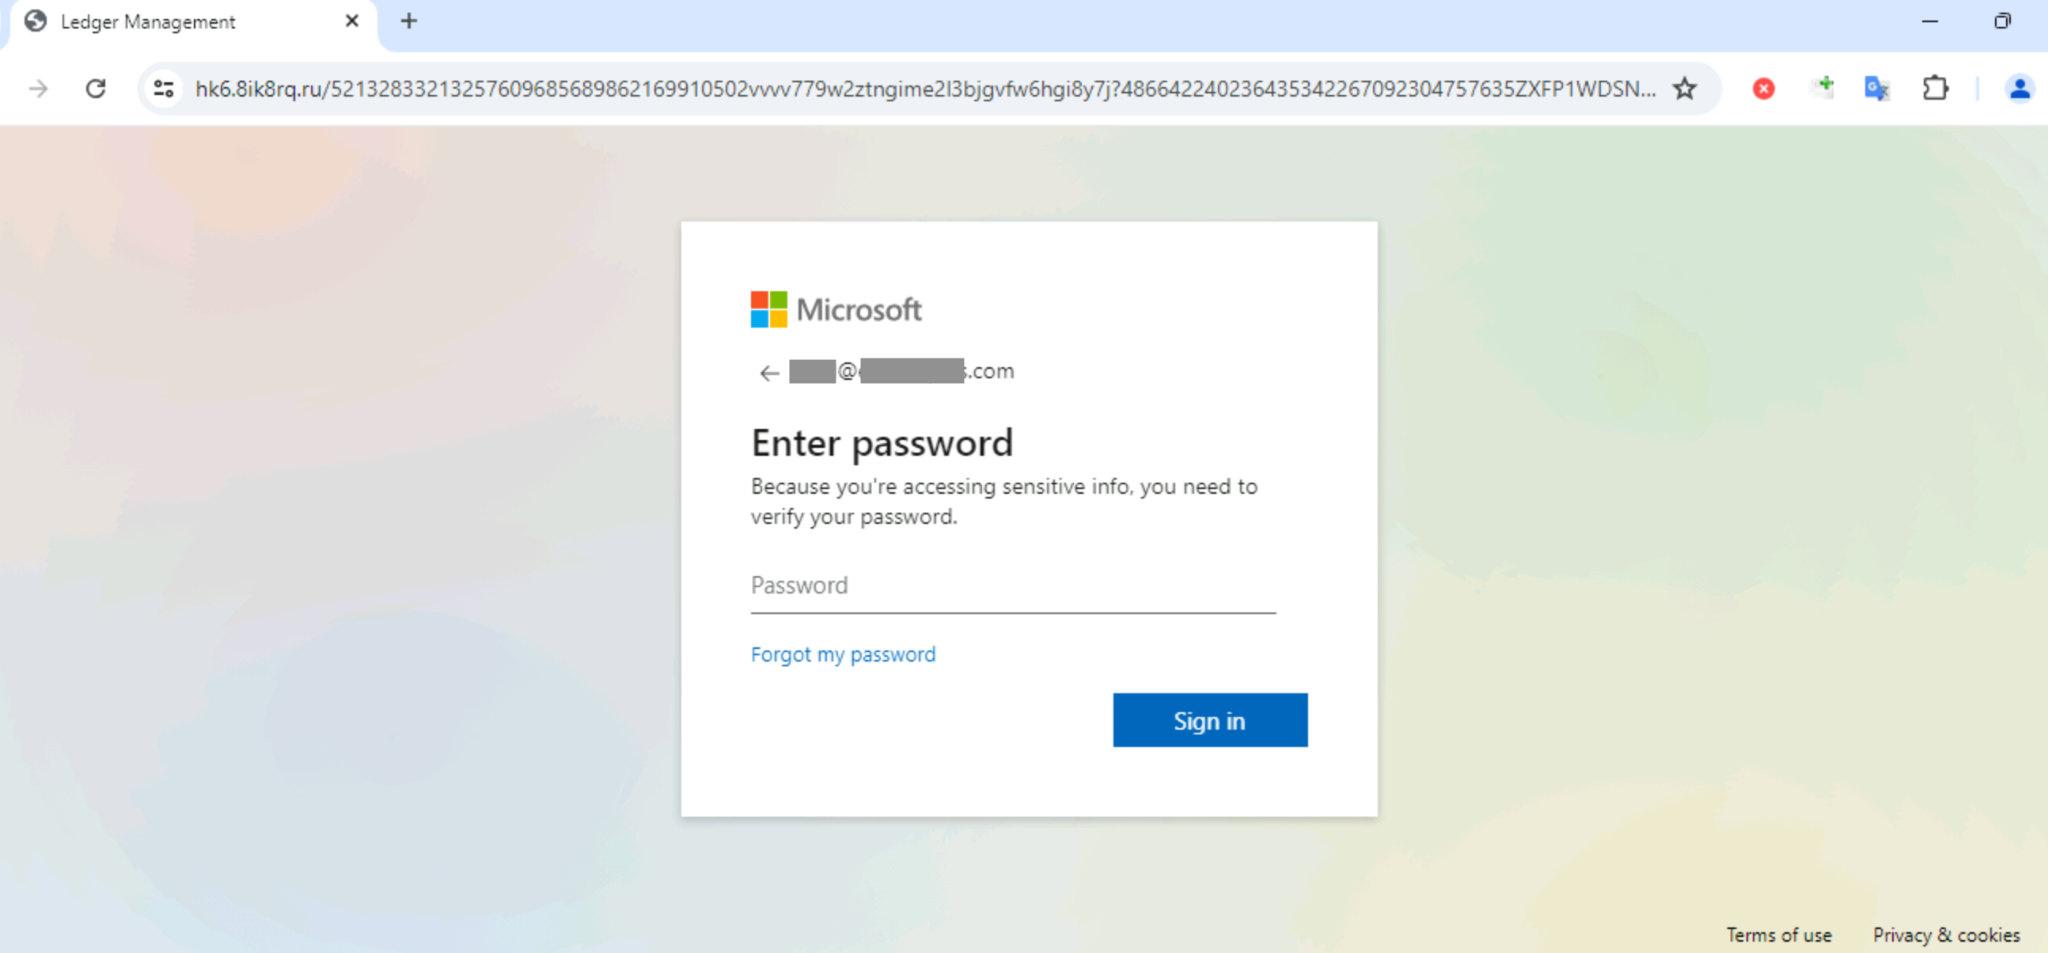
Киберпреступники запустили новые фишинговые кампании, в которых используются записи «refresh» в HTTP-заголовках для доставки поддельных страниц с формами входа. Задача — вытащить учётные данные получателя.

Об атаках рассказали специалисты Unit 42 (принадлежит Palo Alto Networks) Ю Чжан, Цзэю Ю и Вэй Ван. В отчёте отмечается следующее:

«Эти кампании отличаются от других фишинговых атак использованием отправляемого сервером заголовка ответа, который встречается до обработки HTML-контента».

«Вредоносные ссылки заставляют браузер жертвы обновлять и перезагружать веб-страницу. При этом взаимодействие с самим целевым пользователем не требуется».


Более 36% этих атак были направлены на организации экономического сектора, 12,9% — на финансовые услуги, 6,9% — госсектор, 5,7% — сферу здравоохранения.

Кампании начинаются с доставки вредоносных ссылок через URL в нештатном заголовке ответа HTTP — Header Refresh, где содержатся адреса электронной почты интересуемых получателей. Сама ссылка, на которую необходимо перенаправить жертву, встроена в заголовок ответа Refresh.

Вредоносный URL, который присутствует в изначальном электронном письме, в одних случаях замаскирован под легитимный домен, в других — ведёт на скомпрометированный ресурс. При переходе стартует серия редиректов, «приземляющая» получателя на страницу для сбора учётных данных.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru