


Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Институт статистических исследований и экономики знаний НИУ ВШЭ провел масштабный опрос в рамках регулярного Мониторинга цифровой трансформации экономики и общества. Предметом изучения стали риски потери сохранности информации и методы защиты.

В опросе участвовало более 10 тысяч жителей России от 14 лет. Из них более 8500 пользовались интернетом в течение 3 месяцев к моменту проведения опроса.

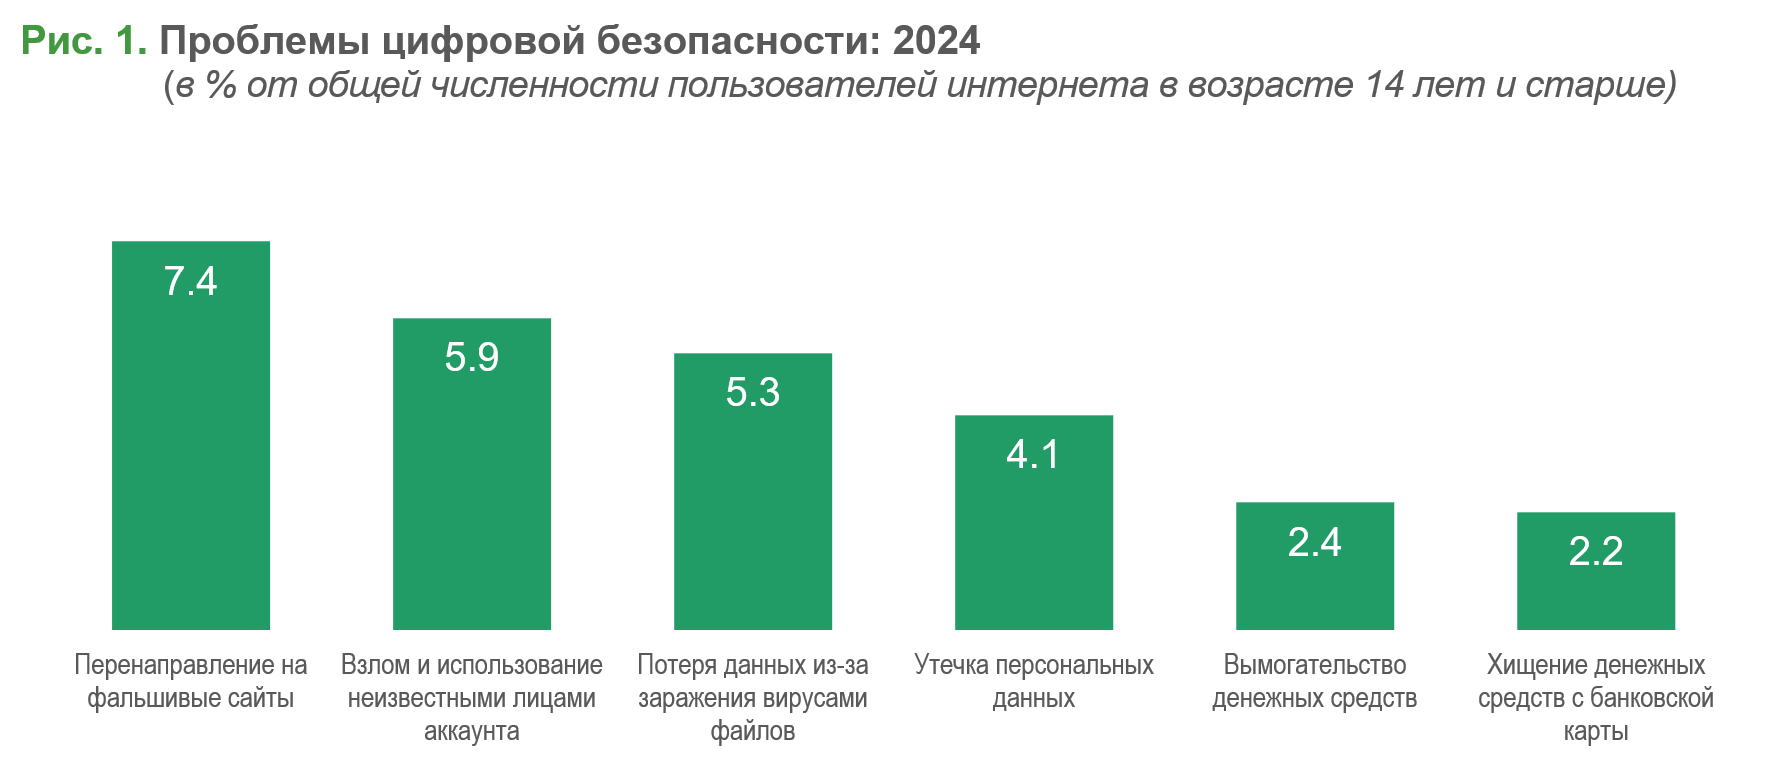
Наиболее распространенными инцидентами, с которыми сталкивались респонденты, стали перенаправления на фишинговые ресурсы (7,4%), 5,9% столкнулись со взломом личной учетной записи, 5,3% — с заражением вредоносными программами и 4,1% — с утечкой данных с сайта или платформы (рис. 1).

Как отмечают авторы, по сравнению с предыдущим исследованием 2022 года значительно выросла доля жертв фишинга и личных учетных записей — в 1,5 и 2 раза соответственно.


При этом, по данным опроса, лишь треть респондентов предпринимает какие-либо меры для обеспечения безопасности и сохранности личных данных. Впрочем, как отмечает автор отчета по исследованию, научный сотрудник Института статистических исследований и экономики знаний НИУ ВШЭ Евгений Попов, в 2022 году таких было еще меньше: около четверти.

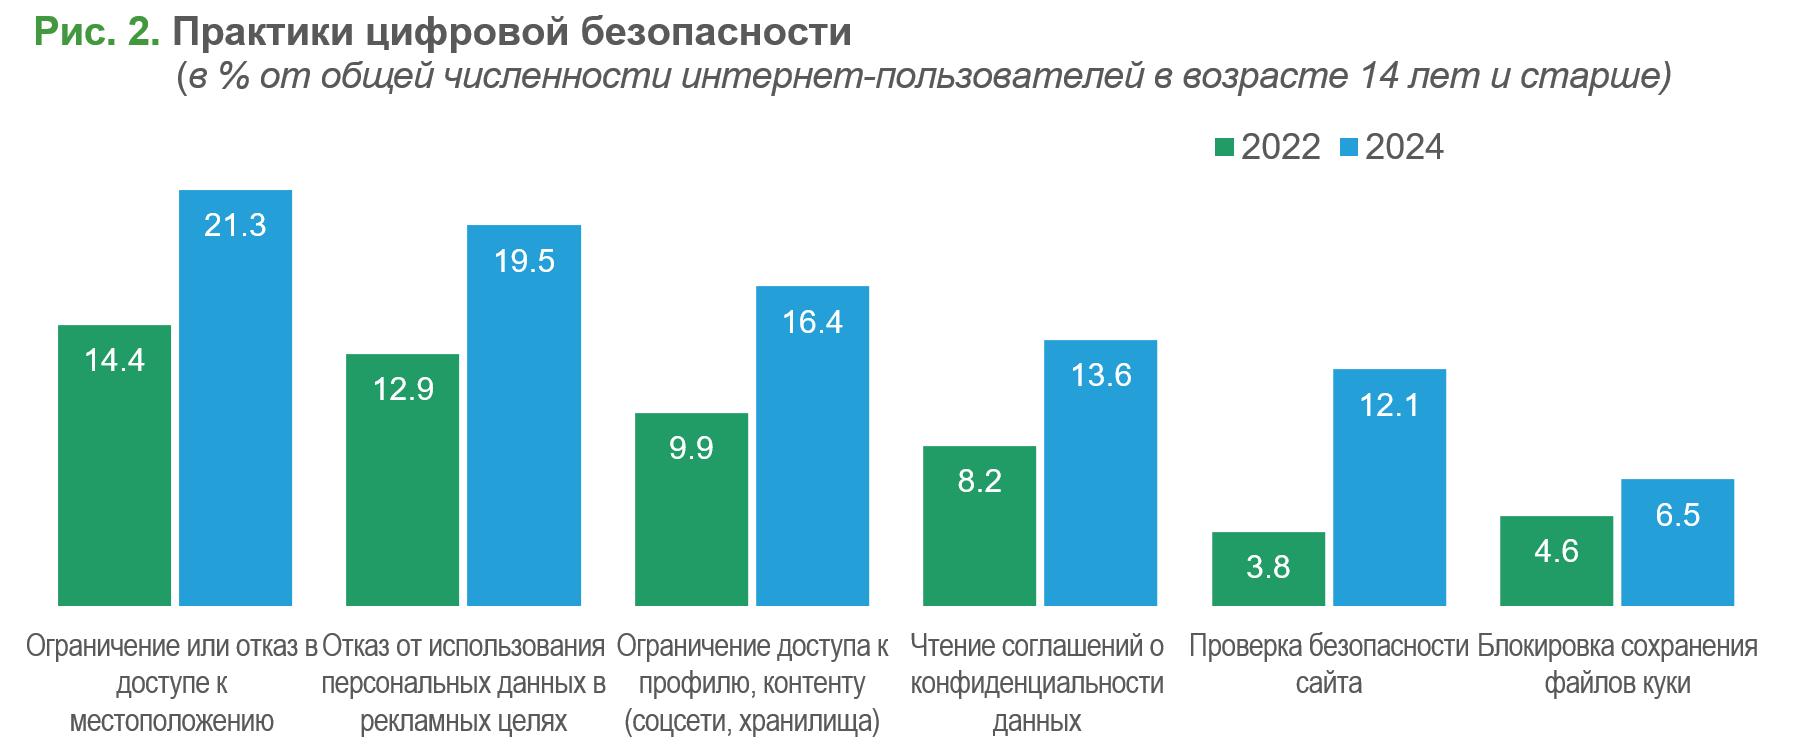
Чаще всего, как показал опрос, россияне ограничивают приложениям (сервисам) доступ к местоположению (21,3%), к профилю или контенту в соцсетях или хранилищах (16,4%), а также запрещают использование персональных данных в рекламных целях (19,5%) (рис. 2). Эти показатели в 2-2,5 раза ниже, чем в странах ЕС.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru