


Сеть фитнес-центров WorldClass допустила крупную утечку данных

Сеть фитнес-центров WorldClass допустила крупную утечку данных

Сеть фитнес-центров WorldClass допустила крупную утечку данных

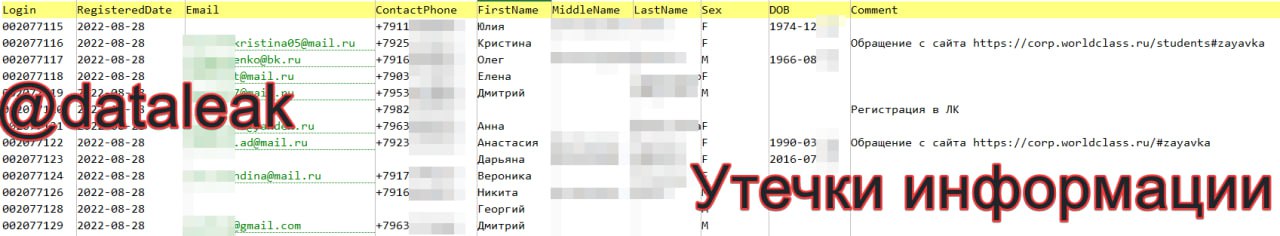
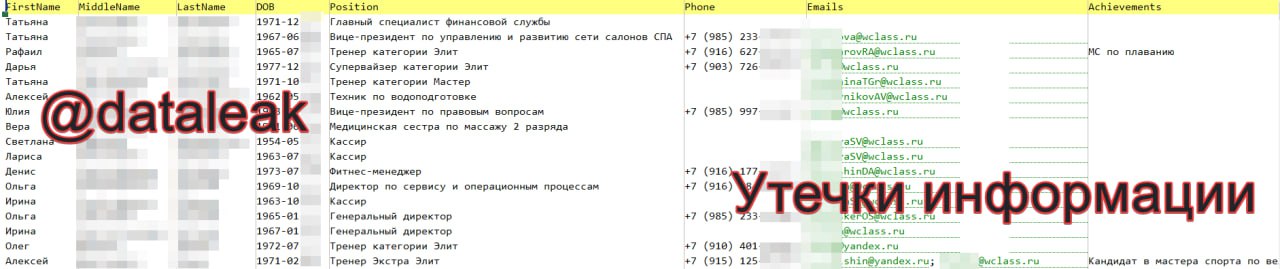
Телеграм-канал «Утечки информации», который принадлежит компании DLBI, специализирующейся на мониторинге данного типа инцидентов, сообщил об обнаружении в открытом доступе базы данных о сотрудниках и клиентах сети фитнес-центров WorldClass.

Резервная копия базы данных в формате 1С была обнаружена сотрудниками DLBI на одном из открытых форумов еще в конце августа.

Она содержит данные о 2,2 млн физических и юридических лиц, нынешних, бывших и потенциальных клиентах сети, а также о более чем 10 тысячах сотрудников, предположительно, сети фитнес-центров WorldClass.


Помимо стандартных ФИО (или названия компании для юрлиц), даты рождения, пола, адреса, телефона, электронной почты, фотографий или ссылок на них, дат тренировок, фрагмент содержит также паспортные данные, частичные номера платежных карт и банковские реквизиты юрлиц.

Впрочем, паспортные данные и номера платежных карт представлены не во всех записях «утекшей» базы.

По данным DLBI, данные в «утекшем» фрагменте актуальны по состоянию на 16 октября 2023 года.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru