


В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

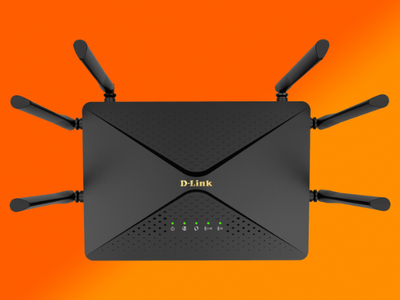
В маршрутизаторах D-Link DIR-846W нашли четыре опасные уязвимости, которые можно использовать для удалённого выполнения кода. Проблема затрагивает все модели и прошивки устройства. Производитель при этом не хочет патчить бреши, поскольку эти роутеры больше не поддерживаются.

Три из четырёх обнаруженных уязвимостей получили статус критических, для их эксплуатации не требуется проходить аутентификацию.

Дыры нашёл исследователь под ником yali-1002, выложивший на GitHub лишь часть деталей, чтобы не спровоцировать волну атак. Демонстрационный эксплойт (proof-of-concept, PoC) пока недоступен, что, конечно же, к лучшему.

На данный момент уязвимости получили следующие идентификаторы и описания:

  • CVE-2024-41622 — возможность удалённого выполнения команд с помощью параметра tomography_ping_address в интерфейсе /HNAP1/. По шкале CVSS получила 9,8 балла — критическая.
  • CVE-2024-44340 — тоже RCE, эксплуатируется через параметры smartqos_express_devices и smartqos_normal_devices в SetSmartQoSSettings. По шкале CVSS получила 8,8 балла — высокая степень риска.
  • CVE-2024-44341 — RCE через параметр lan(0)_dhcps_staticlist, эксплуатируется с помощью специально созданного POST-запроса. 9,8 балла по шкале CVSS — критическая.
  • CVE-2024-44342 — RCE через параметр wl(0).(0)_ssid. 9,8 балла по шкале CVSS.

«С прекращением поддержки отдельных устройств мы перестаём выпускать новые версии прошивки. Рекомендуем отказаться от использования устаревших продуктов», — пишет в официальном заявлении D-Link.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru