


В WordPress-плагине WPML с 1 млн установок нашли критическую уязвимость

В WordPress-плагине WPML с 1 млн установок нашли критическую уязвимость

В WordPress-плагине WPML с 1 млн установок нашли критическую уязвимость

Критическую уязвимость нашли в WordPress-плагине WPML, предназначенном для создания многоязычных сайтов. В случае эксплуатации она позволяет аутентифицированным пользователям удалённо выполнять произвольный код.

Проблему отслеживают под идентификатором CVE-2024-6386 (по шкале CVSS она получила 9,9 балла). Брешь актуальна для всех версий WPML, выпущенных до 4.6.13 (релиз состоялся 20 августа 2024 года).

Уязвимость существуют из-за недостаточной проверки и очистки входящих данных, что позволяет пользователям уровня Contributor и выше выполнить на сервере код.

В настоящий момент число активных инсталляций WPML превышает миллион, так что киберпреступникам есть где «разгуляться».

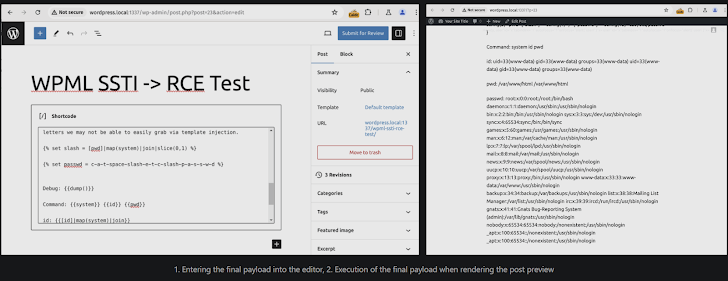
На CVE-2024-6386 обратил внимание исследователь в области кибербезопасности под ником «stealthcopter». По его словам, проблема заключается в обработке плагином коротких кодов, которые применяются для вставки аудио, изображений и видеороликов в посты.


«В частности, плагин использует шаблоны Twig для рендеринга контента в шорткодах, но при этом неспособен правильно очистить ввод, приводя к инъекции шаблона на стороне сервера», — объясняет специалист.

Компания OnTheGoSystems, разрабатывающая WPML, рекомендует всем владельцам сайтов обновить версию плагина, чтобы избежать возможной эксплуатации CVE-2024-6386.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru