


В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

По словам разработчиков, сократить время реагирования в новой версии Гарда Deception под номером 1.10.0 удалось за счет интеграции с брокером сообщений Apache Kafka.

Теперь система автоматически создает инцидент в информационной безопасности с уведомлением ответственных лиц при попытке подозрительных попытках авторизации.

Гарда Deception относится к DDP-платформам (Distributed Deception Platform, распределенная платформа ложных целей). Она создаёт фиктивный слой объектов ИТ-инфраструктуры предприятия, которые неотличимы от защищаемых узлов сети. Интерактивные ловушки отвлекают внимание злоумышленника, позволяя выиграть время для нейтрализации кибератаки.

Интеграция с брокером Kafka позволила «Гарда Deception» быстрее сверять данные авторизации реальных пользователей с фейковыми. В итоге система определяет злоумышленника еще до его взаимодействия с ловушкой.

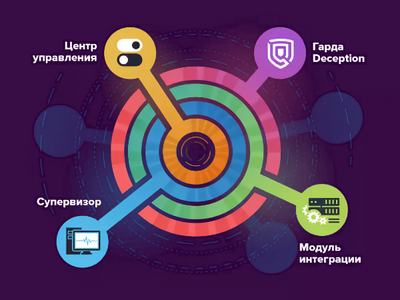
Также в новой версии системы расширены возможности создания и настройки политик распространения приманок. Теперь их можно привязать к конкретным супервизорам и конкретным машинам на каждом супервизоре, делая процесс управления приманками более гибким.

Гарда Deception 1.10.0 позволяет создавать настраиваемые шаблоны форматов фиктивных учетных записей. Кроме того, система позволяет эмулировать сетевые устройства и создавать ловушки типов «сетевой маршрутизатор» и «коммутатор».

Новая версия продукта поддерживает распространение приманок в Windows, Linux, macOS.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru