


Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

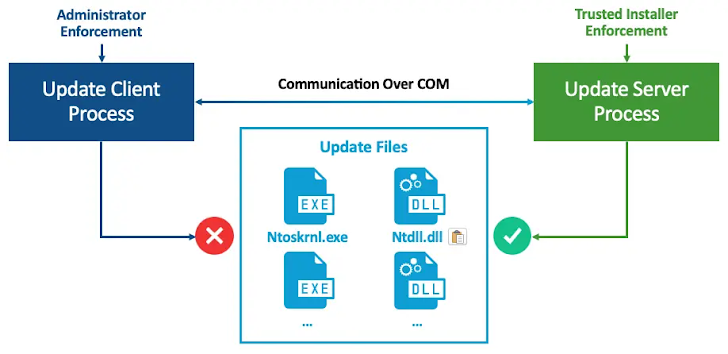
Microsoft работает над патчами для двух опасных уязвимостей, которые злоумышленники могут использовать для проведения даунгрейда обновлений Windows и замены файлов ОС более старыми версиями.

Речь идёт о двух проблемах, которые в настоящий момент отслеживаются под следующими идентификаторами:

  • CVE-2024-38202 (7,3 балла по CVSS) — повышение прав в стеке обновлений Windows;
  • CVE-2024-21302 (6,7 балла по CVSS) — повышение прав в защищённом режиме ядра Windows.

На уязвимости указали специалисты SafeBreach Labs на конференциях Black Hat USA 2024 и DEF CON 32.

CVE-2024-38202 кроется в компоненте Windows Backup и позволяет условному атакующему с правами пользователя использовать ранее пропатченные бреши, а также обойти защитные механизмы.

Для эксплуатации CVE-2024-38202 злоумышленник должен убедить администратора или привилегированного пользователя выдать себе соответствующие права.

Что касается CVE-2024-21302, она также связана с повышением привилегий и затрагивает поддерживающие VBS системы Windows. В случае эксплуатации атакующий может подменить текущие версии системных файлов старыми.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru