


Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Microsoft работает над патчами для двух опасных уязвимостей, которые злоумышленники могут использовать для проведения даунгрейда обновлений Windows и замены файлов ОС более старыми версиями.

Речь идёт о двух проблемах, которые в настоящий момент отслеживаются под следующими идентификаторами:

  • CVE-2024-38202 (7,3 балла по CVSS) — повышение прав в стеке обновлений Windows;
  • CVE-2024-21302 (6,7 балла по CVSS) — повышение прав в защищённом режиме ядра Windows.

На уязвимости указали специалисты SafeBreach Labs на конференциях Black Hat USA 2024 и DEF CON 32.

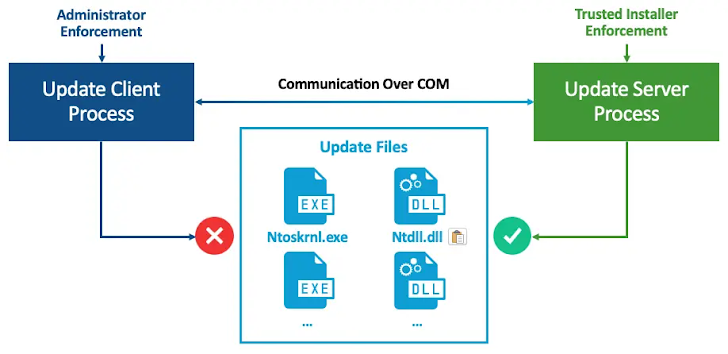
CVE-2024-38202 кроется в компоненте Windows Backup и позволяет условному атакующему с правами пользователя использовать ранее пропатченные бреши, а также обойти защитные механизмы.

Для эксплуатации CVE-2024-38202 злоумышленник должен убедить администратора или привилегированного пользователя выдать себе соответствующие права.

Что касается CVE-2024-21302, она также связана с повышением привилегий и затрагивает поддерживающие VBS системы Windows. В случае эксплуатации атакующий может подменить текущие версии системных файлов старыми.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru