


Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung запустила новую программу по поиску уязвимостей. Теперь исследователи могут получить до 1 миллиона долларов за демонстрацию успешной атаки на мобильные устройства линейки Galaxy.

Результатом такой атаки должно стать выполнение произвольного кода, разблокирование девайса, извлечение данных, установка стороннего софта и обход защитных механизмов.

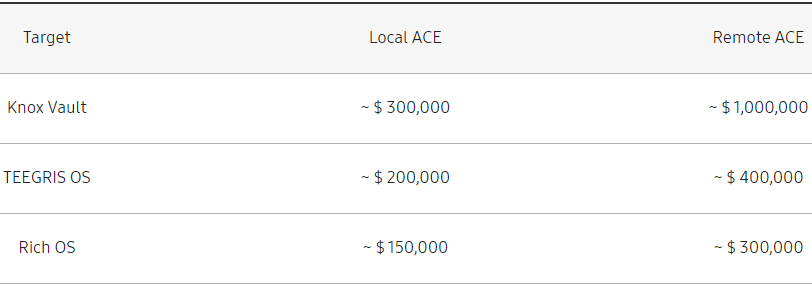
В частности, Samsung интересуют уязвимости в изолированной безопасной среде Knox Vault, которая используется для хранения биометрической информации и криптографических ключей.

Локальное повышение прав на мобильных устройствах может принести специалистам 300 тысяч долларов, а удалённое выполнение кода — до одного миллиона.

У исследователей также есть возможность «пощупать» на наличие дыр операционную систему TEEGRIS OS, обеспечивающую безопасную среду для выполнения конфиденциального кода и обработки важных данных (например, платежи и аутентификация). Локальное выполнение кода в TEEGRIS OS будет стоить 200 тысяч долларов, RCE — 400 000.

Что касается Rich OS, которая является основной ОС на устройствах Samsung, локальное выполнение кода принесёт 150 тыс. долларов, RCE — максимальные 300 тыс.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru