


Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Проблема в Windows Smart App Control и SmartScreen, позволяющая киберпреступникам запускать программы без предупреждения от системы безопасности, как минимум с 2018 года использовалась в реальных атаках.

Задача Smart App Control — выявлять и блокировать ненадёжные, неподписанные или откровенно опасные файлы и приложения. Для этого система использует данные о репутации, полученные от аналитических служб Microsoft.

До Windows 11 функциональность Smart App Control выполняла система SmartScreen, которую представили в Windows 8. Они обе выводят предупреждения при попытке открыть скачанные файлы, помеченные Mark of the Web (MotW).

Специалисты Elastic Security Labs выявили баг, всплывающий при обработке файлов-ярлыков — LNK. В случае его эксплуатации злоумышленники могут обойти блокировку потенциально опасного софта.

Атакующий должен подготовить специальные LNK-файлы с нестандартными путями и внутренней структурой, чтобы при открытии такого файла процесс explorer.exe автоматически модифицировал его для правильного форматирования.

Однако проблема заключается в том, что при таком подходе с загруженных файлов удаляется ярлык MotW, который и используется для выведения пользователю предупреждений.

Источник: BleepingComputer


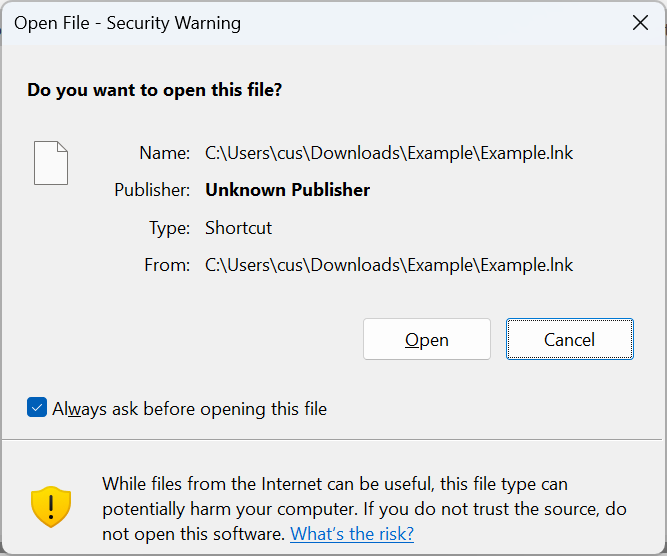
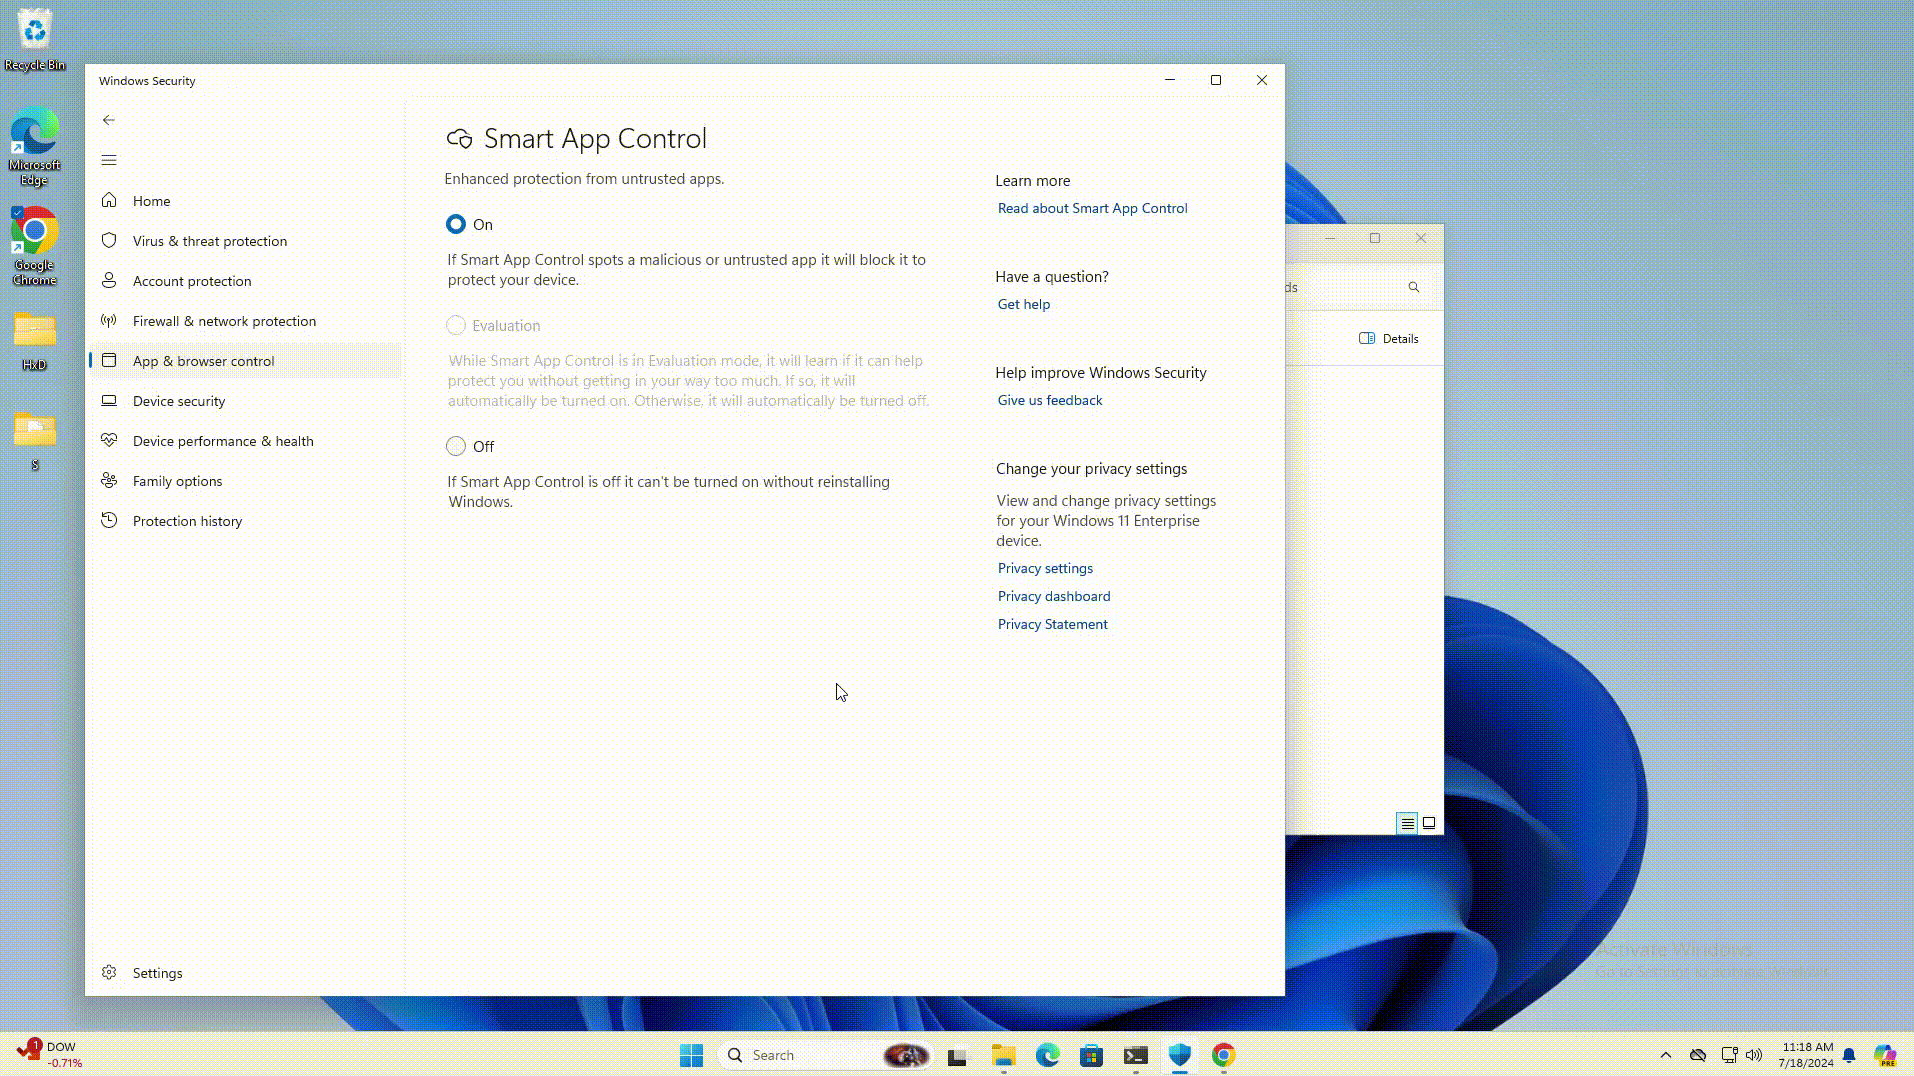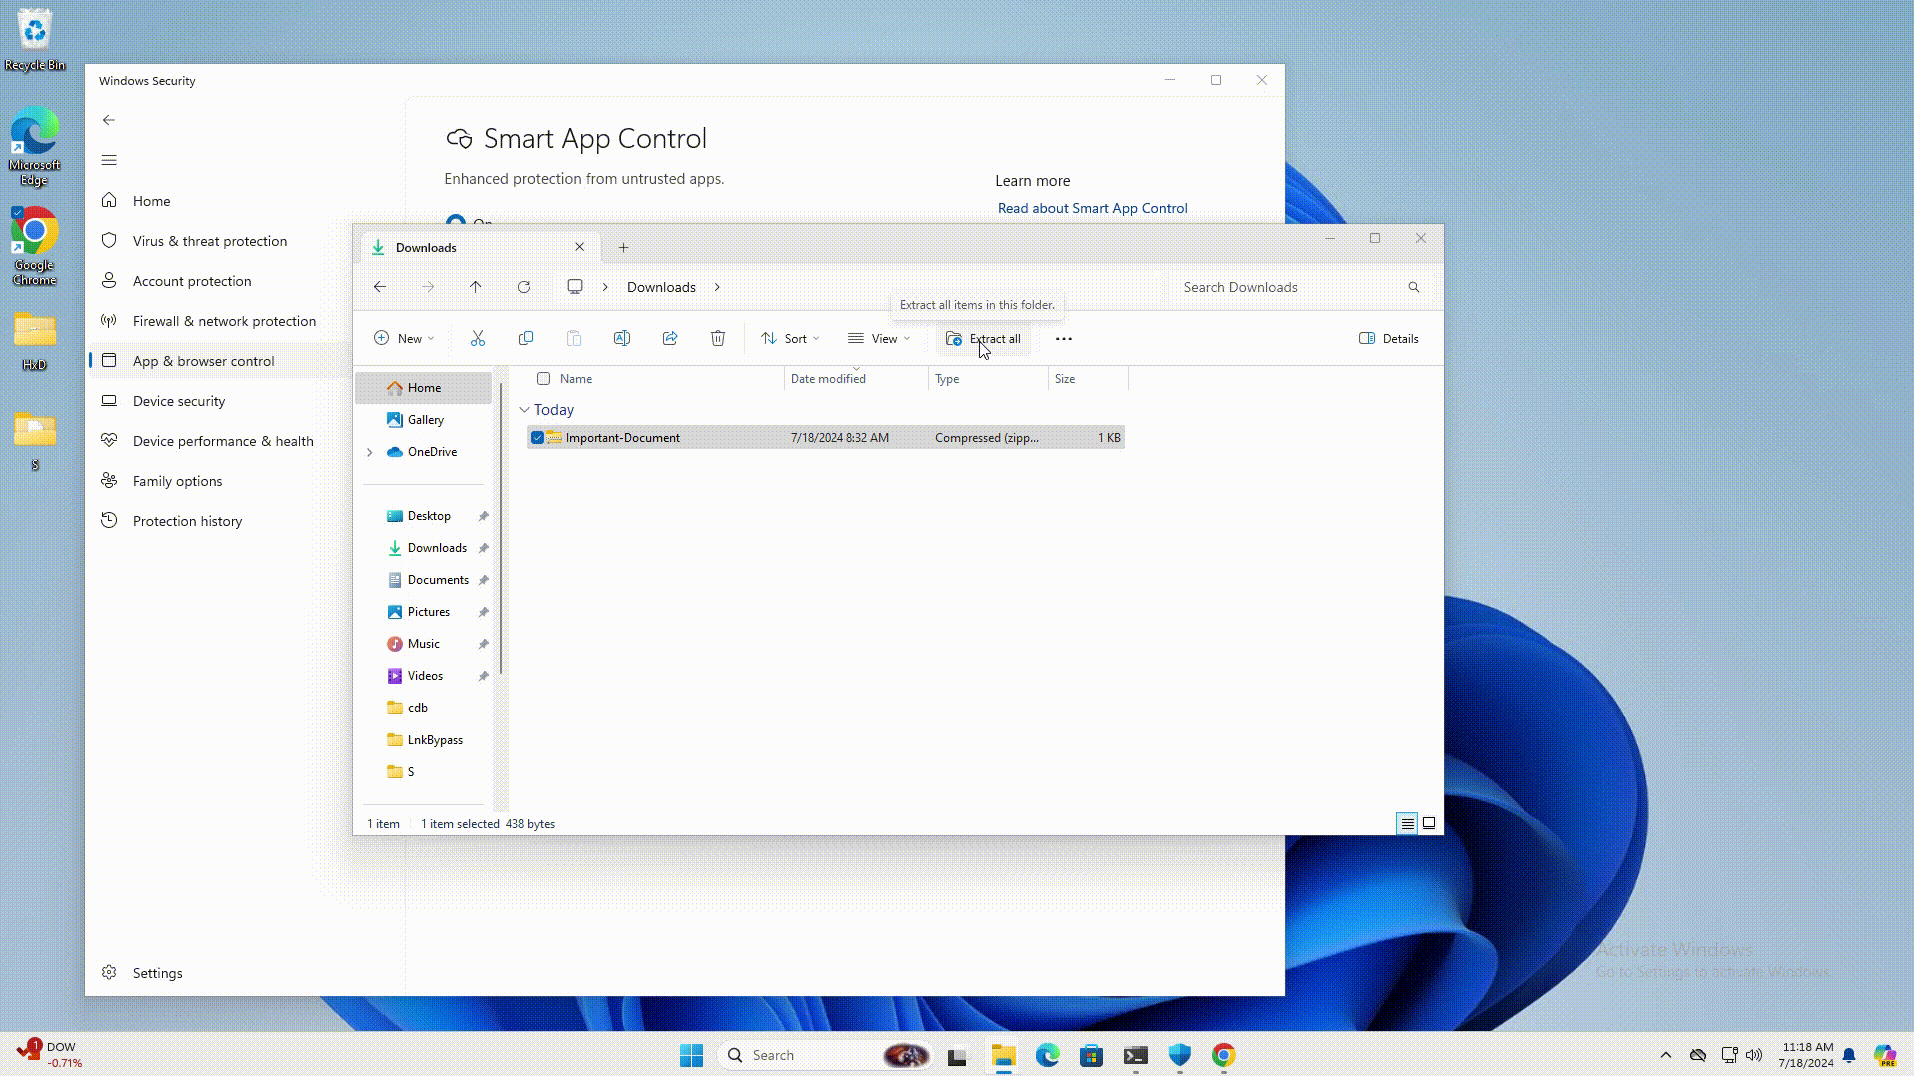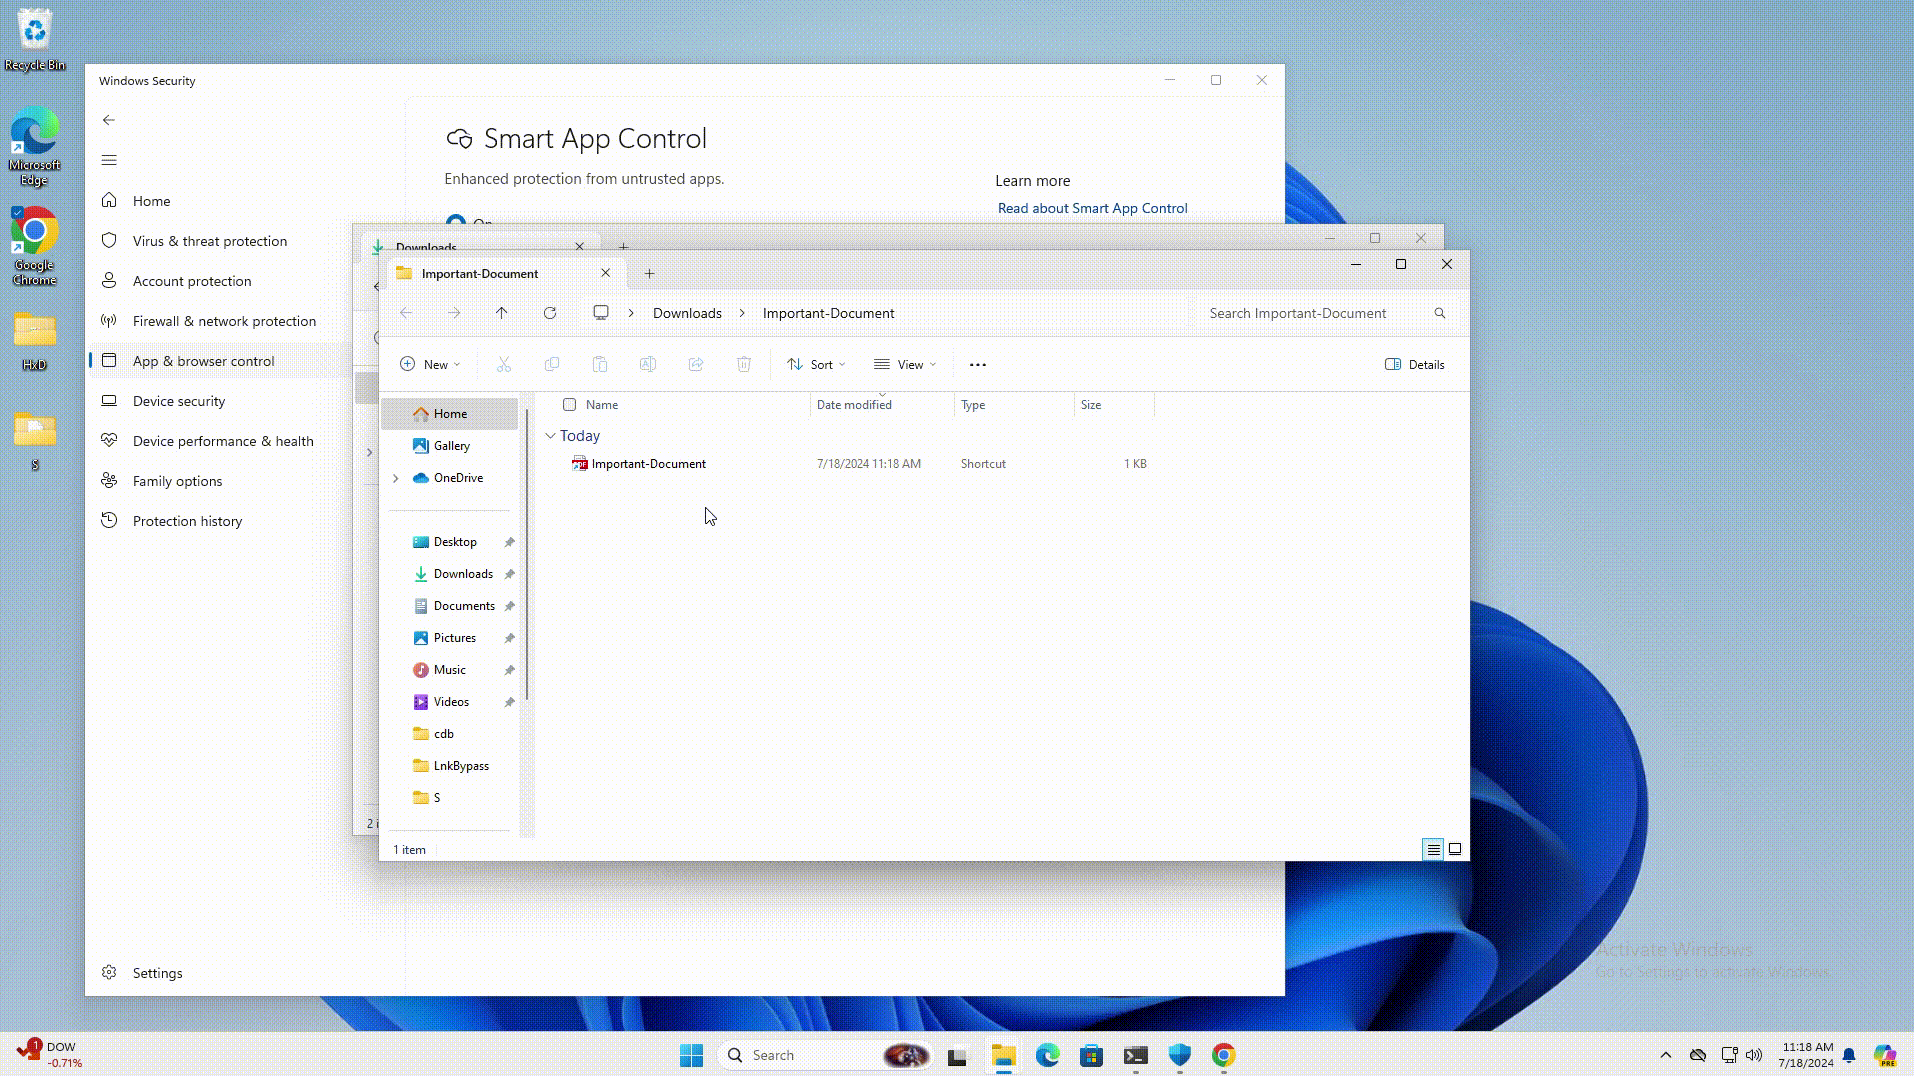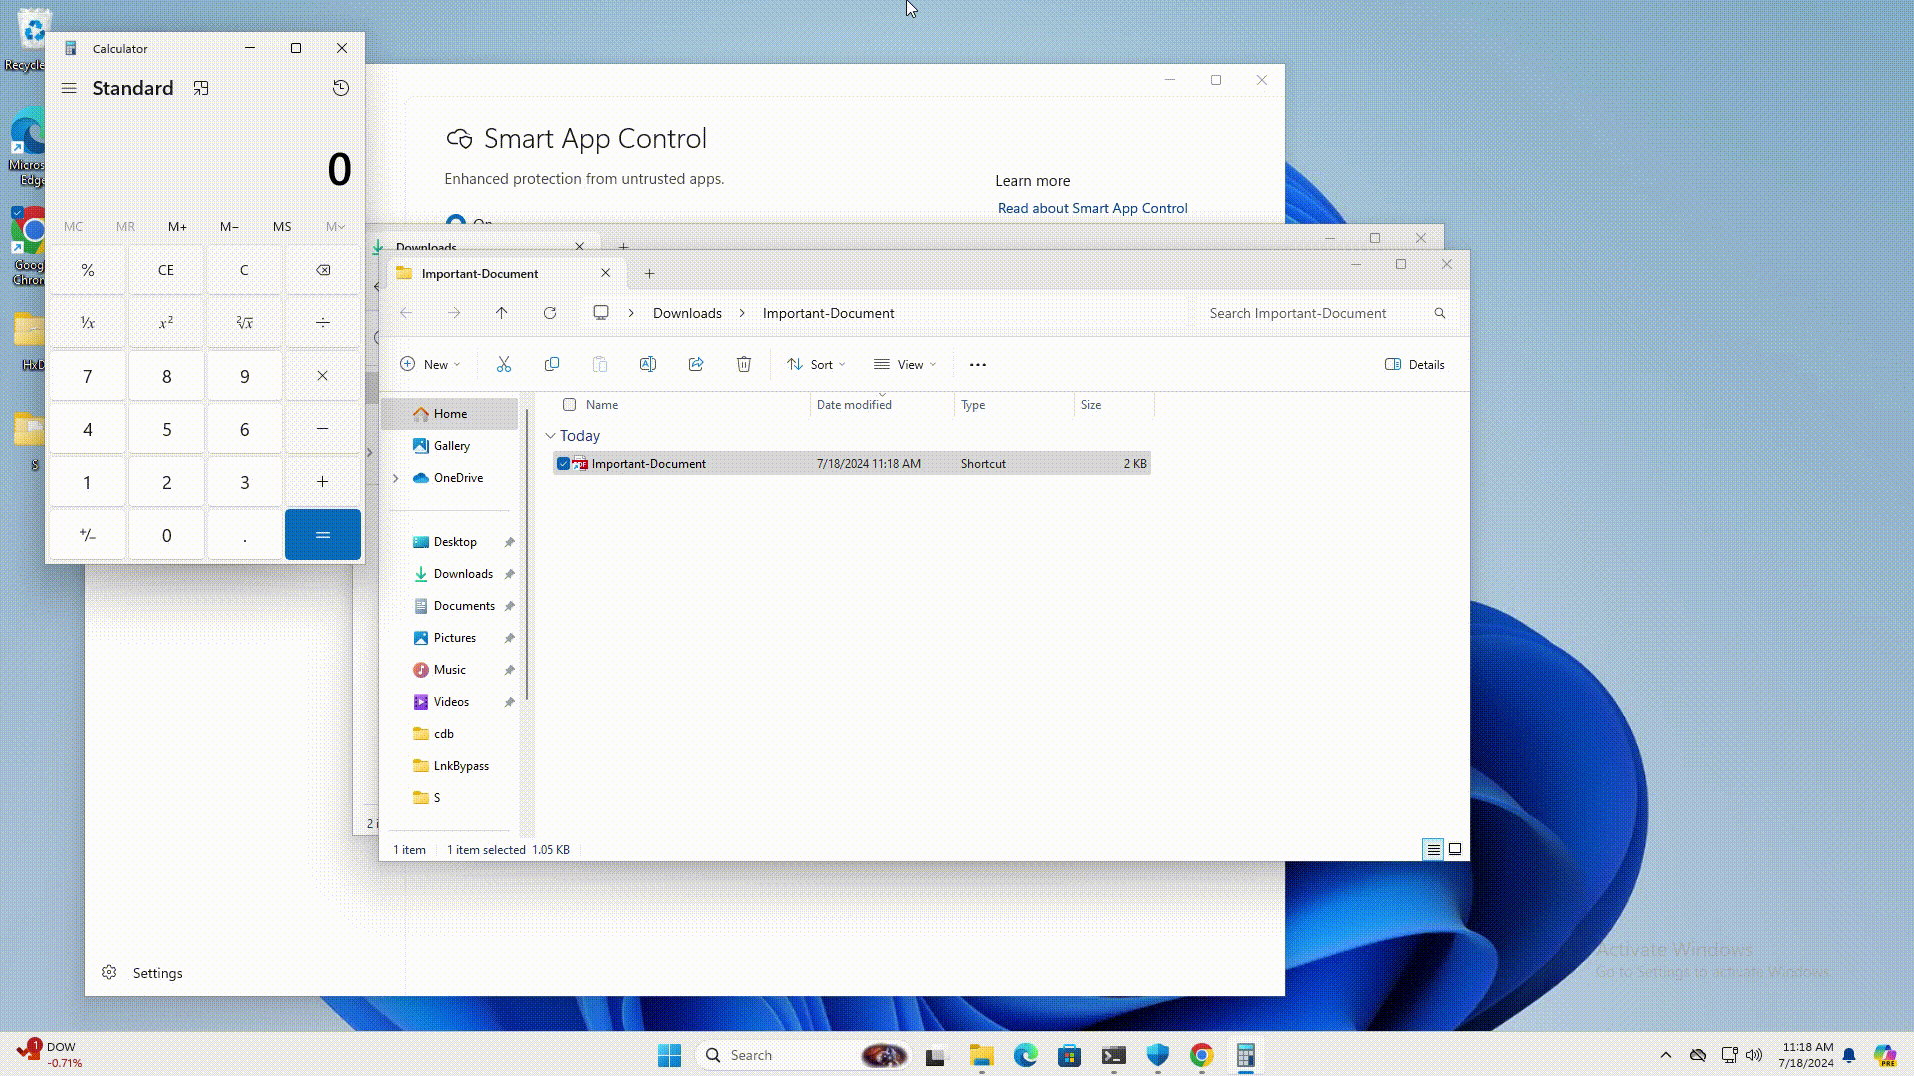
Например, злоумышленник может добавить точку или пробел в пути к целевому файлу или создать LNK-файл с относительным путём — «.\target.exe». Если пользователь нажмёт на ссылку, Проводник WIndows найдёт .exe с соответствующим именем, удалив при этом MotW, после чего запустит исполняемый файл.


«У Smart App Control и SmartScreen есть ряд конструктивных изъянов, которые могут убрать предупреждения системы безопасности без какого-либо взаимодействия с пользователем», — предупреждают исследователи.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru