


Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

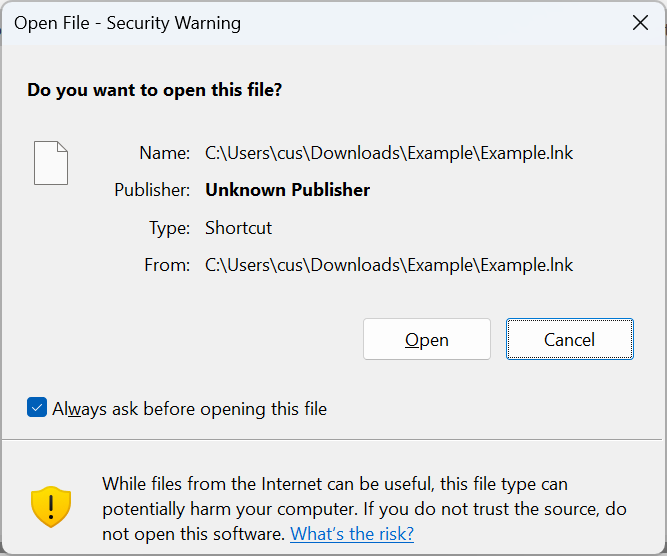
Проблема в Windows Smart App Control и SmartScreen, позволяющая киберпреступникам запускать программы без предупреждения от системы безопасности, как минимум с 2018 года использовалась в реальных атаках.

Задача Smart App Control — выявлять и блокировать ненадёжные, неподписанные или откровенно опасные файлы и приложения. Для этого система использует данные о репутации, полученные от аналитических служб Microsoft.

До Windows 11 функциональность Smart App Control выполняла система SmartScreen, которую представили в Windows 8. Они обе выводят предупреждения при попытке открыть скачанные файлы, помеченные Mark of the Web (MotW).

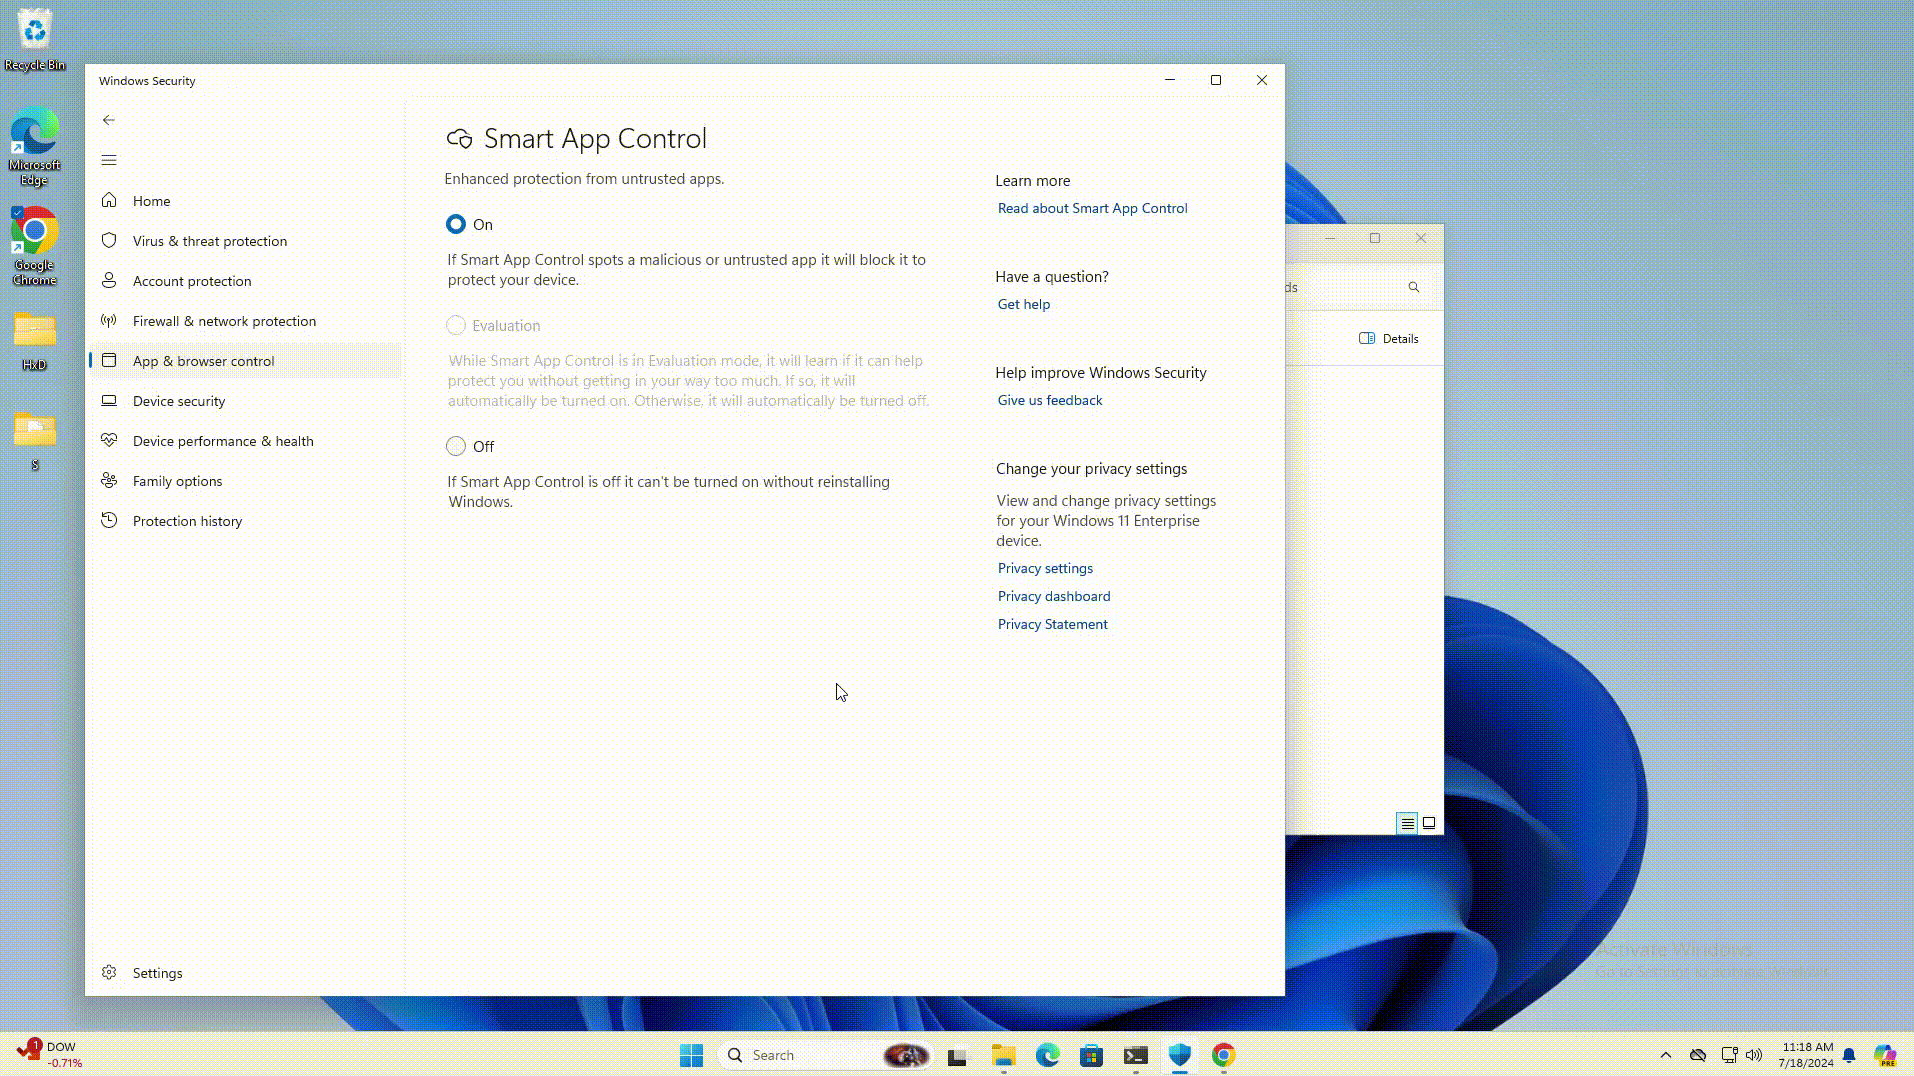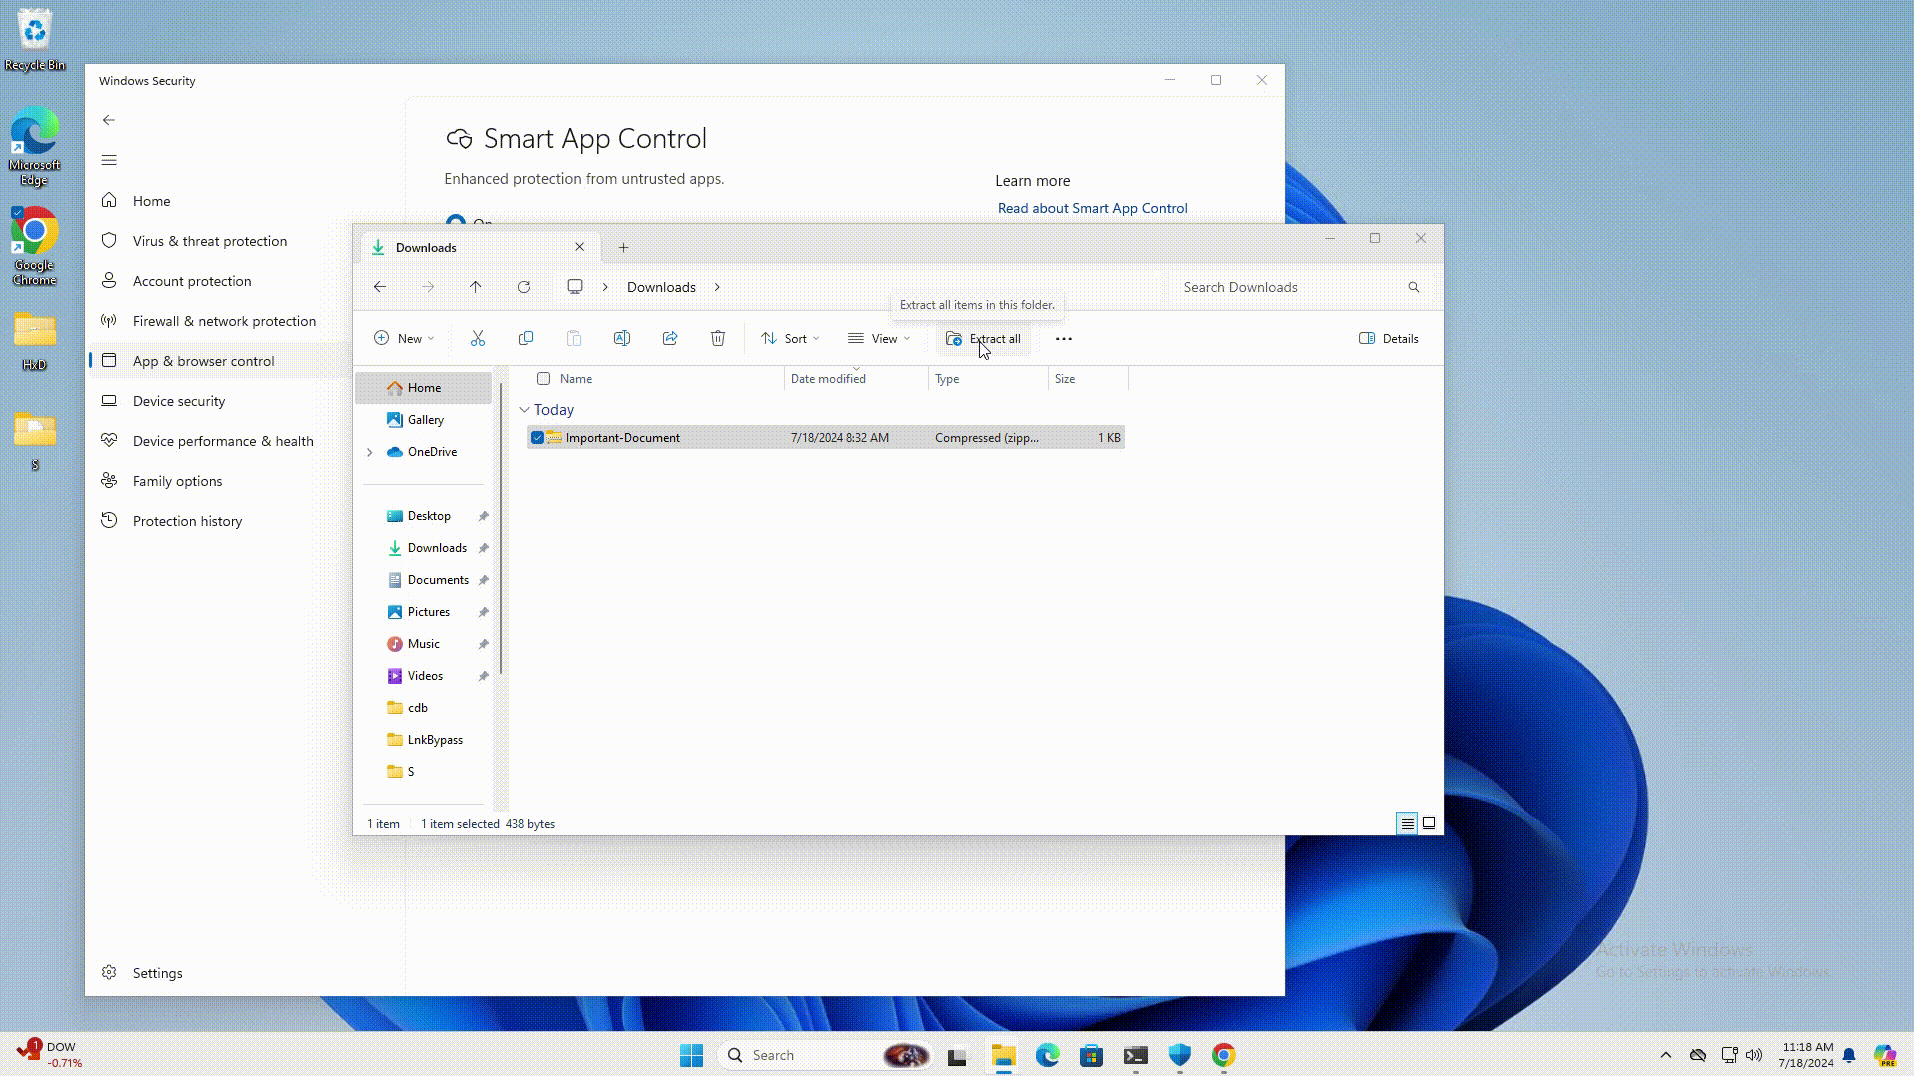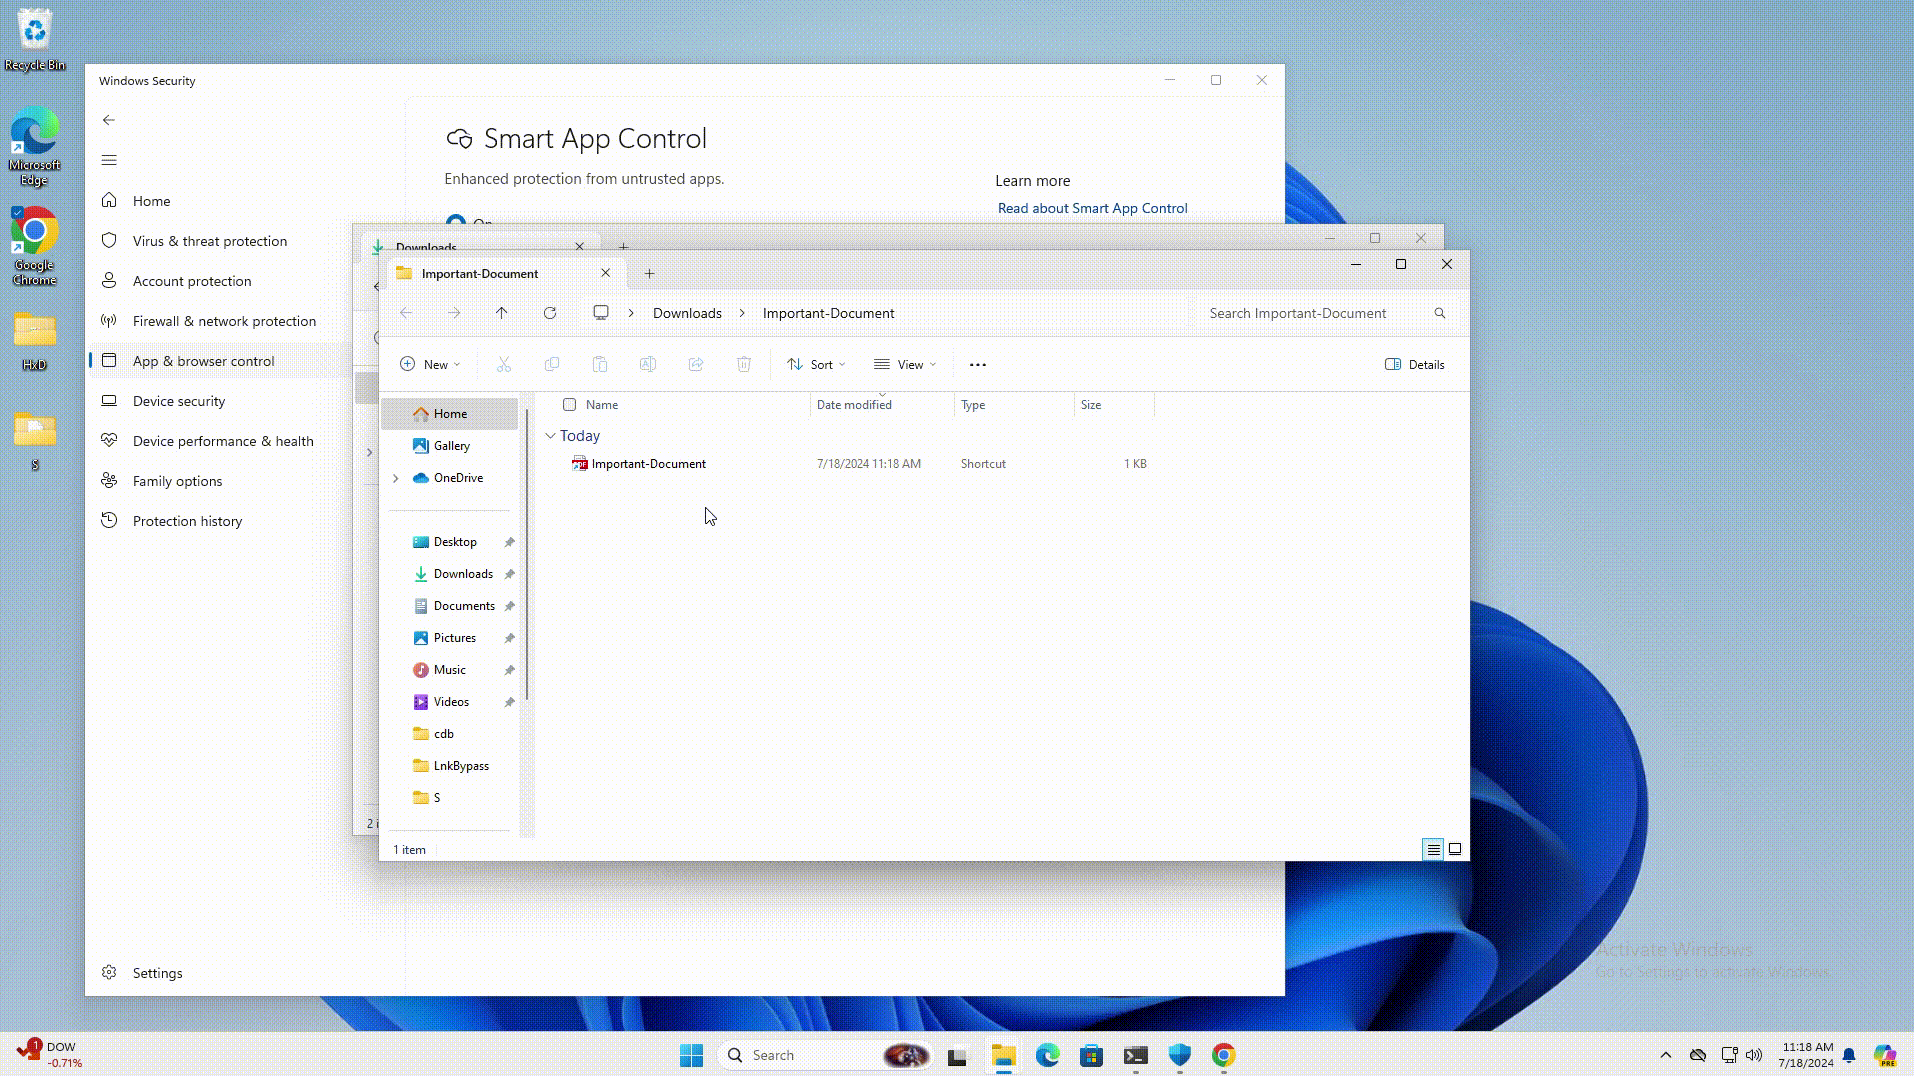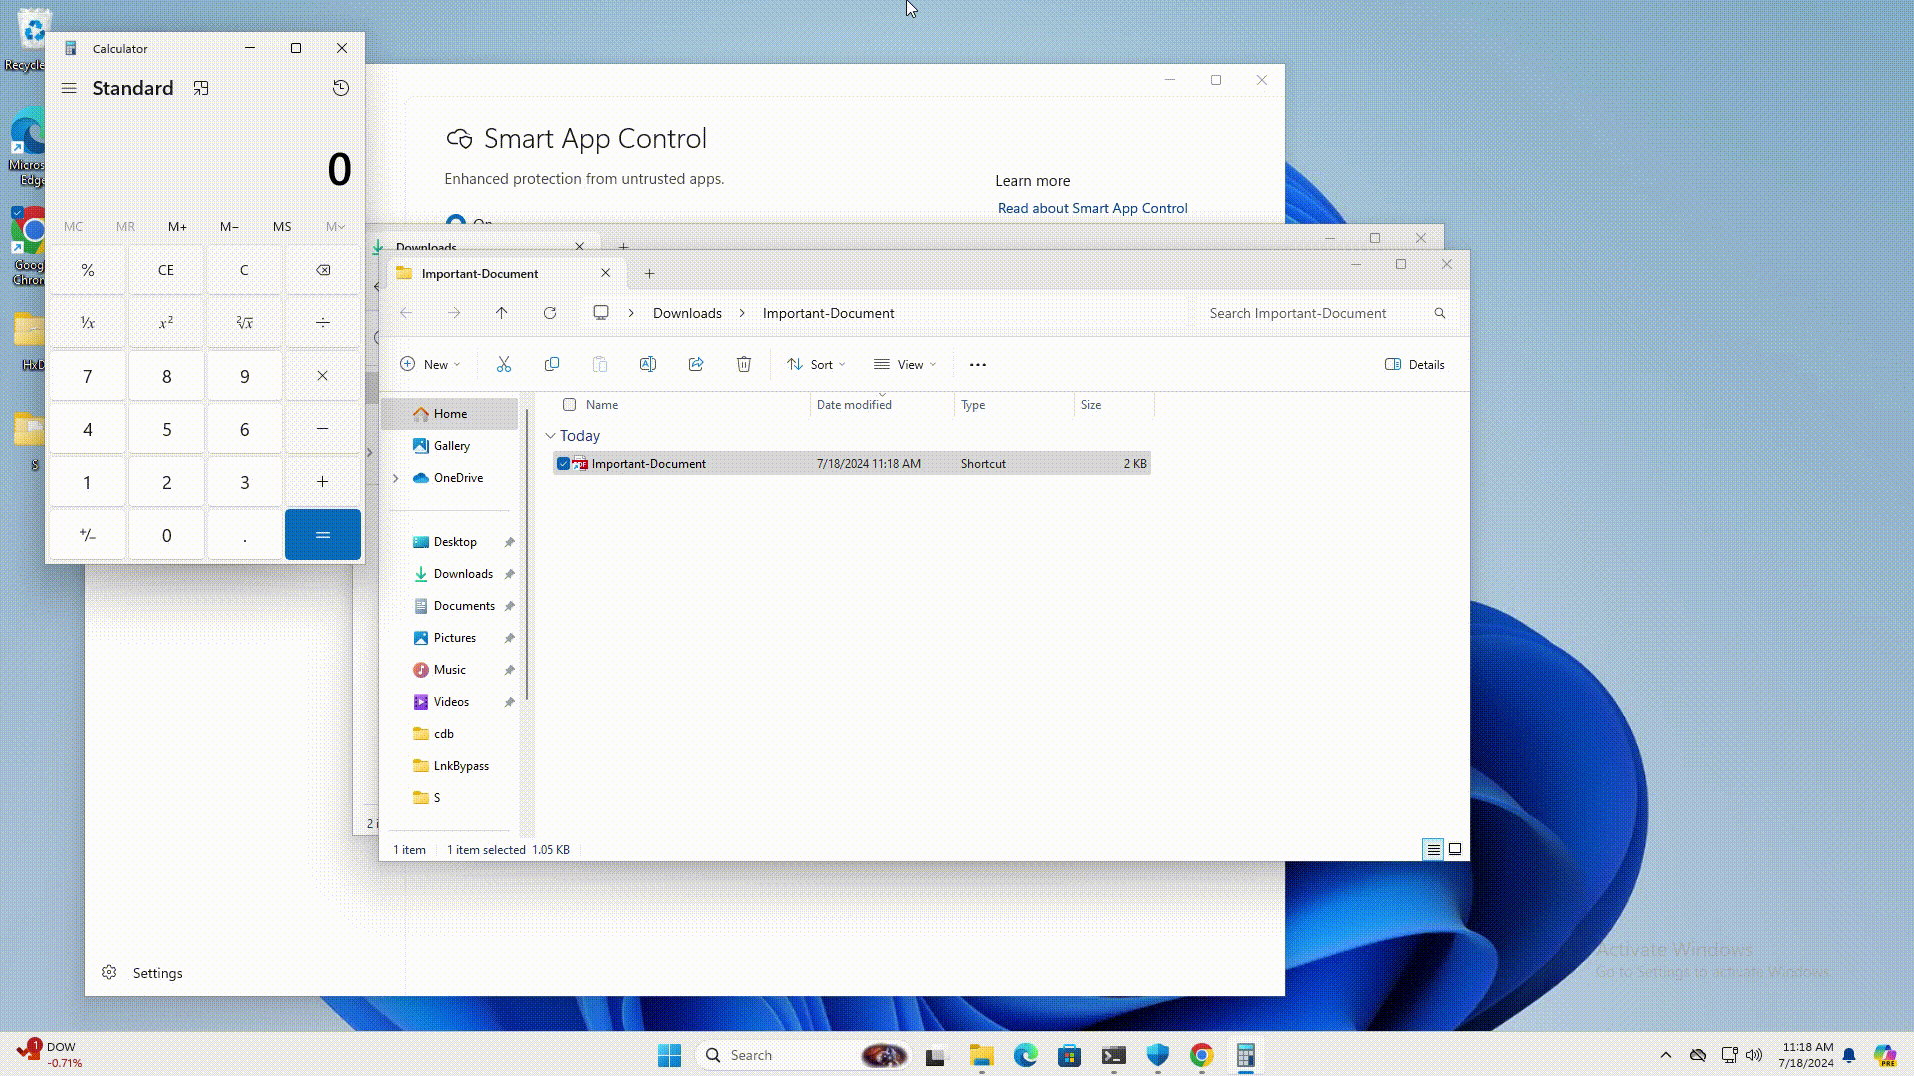
Специалисты Elastic Security Labs выявили баг, всплывающий при обработке файлов-ярлыков — LNK. В случае его эксплуатации злоумышленники могут обойти блокировку потенциально опасного софта.

Атакующий должен подготовить специальные LNK-файлы с нестандартными путями и внутренней структурой, чтобы при открытии такого файла процесс explorer.exe автоматически модифицировал его для правильного форматирования.

Однако проблема заключается в том, что при таком подходе с загруженных файлов удаляется ярлык MotW, который и используется для выведения пользователю предупреждений.

Источник: BleepingComputer


Например, злоумышленник может добавить точку или пробел в пути к целевому файлу или создать LNK-файл с относительным путём — «.\target.exe». Если пользователь нажмёт на ссылку, Проводник WIndows найдёт .exe с соответствующим именем, удалив при этом MotW, после чего запустит исполняемый файл.


«У Smart App Control и SmartScreen есть ряд конструктивных изъянов, которые могут убрать предупреждения системы безопасности без какого-либо взаимодействия с пользователем», — предупреждают исследователи.

Подпишитесь на новости

Signal расширил защищённые бэкапы на версии для iOS и десктопов

Signal завершил первый этап внедрения защищённых резервных копий на Android, iOS, Windows, macOS и Linux. Финальным шагом стал выпуск Signal 8.30 для iOS, сообщили разработчики. Теперь локальные зашифрованные копии доступны и на iPhone, и на компьютерах.

На выбор — два варианта. Облачные бэкапы Signal бесплатно сохраняют переписку и медиа за последние 45 дней, платный тариф предлагает до 100 ГБ.

Локальные копии не имеют установленного сервисом лимита размера: сколько позволяет хранилище, столько и сохраняйте.

Оба варианта защищены сквозным шифрованием и требуют ключ восстановления. Но есть нюанс: ключ локального бэкапа открывает все прошлые копии, зашифрованные с его помощью. Поэтому хранить его рядом с архивом — идея примерно как приклеить ключ к сейфу.


Медиафайлы теперь хранятся отдельно от архива, а дубликаты сохраняются один раз. При подключении нового устройства оно сможет получить старые вложения, которых не хватает в переписке. Подписчикам также доступна возможность оставлять на устройстве только миниатюры, загружая оригиналы из облачной копии по необходимости.

Исчезающие сообщения с таймером до 24 часов в бэкапы не попадают. При восстановлении локального архива сообщения с уже истёкшим сроком пропускаются.

Ещё один бонус для владельцев iPhone — обновлённый перенос между двумя смартфонами через локальное соединение Wi-Fi Aware со сквозным шифрованием. Signal обещает более быструю и надёжную миграцию.

RSS: Новости на портале Anti-Malware.ru