


Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новая вредоносная программа для Android не только пытается опустошить банковские счета пользователей, но и полностью стирает данные на устройстве, фактически реализуя деструктивную функциональность вайпера. Зловреду дали имя BingoMod.

Вектор распространения вредоноса — текстовые сообщения. Злоумышленники пытаются замаскировать BingoMod под защитный софт для мобильных устройств.

Изучавшие вайпер исследователи из компании Cleafy считают, что он пока находится в стадии разработки. В частности, авторы пытаются добавить механизм обфускации кода и другие уловки для ухода от детектирования.

В СМС-рассылке, с помощью которой распространяется BingoMod, его представляют под разными именами, призванными придать ему легитимный вид: APP Protection, Antivirus Cleanup, Chrome Update, InfoWeb, SicurezzaWeb, WebSecurity, WebsInfo, WebInfo и APKAppScudo.

При установке вредоносное приложение запрашивает доступ к специальным возможностям операционной системы Android — Accessibility Services. Если пользователь выдаст эти права, зловред сможет получить контроль над девайсом.

Далее BingoMod вытаскивает учётные данные, снимает скриншоты и читает СМС-сообщения — всё это нужно для кражи денег с банковских счетов пользователей.

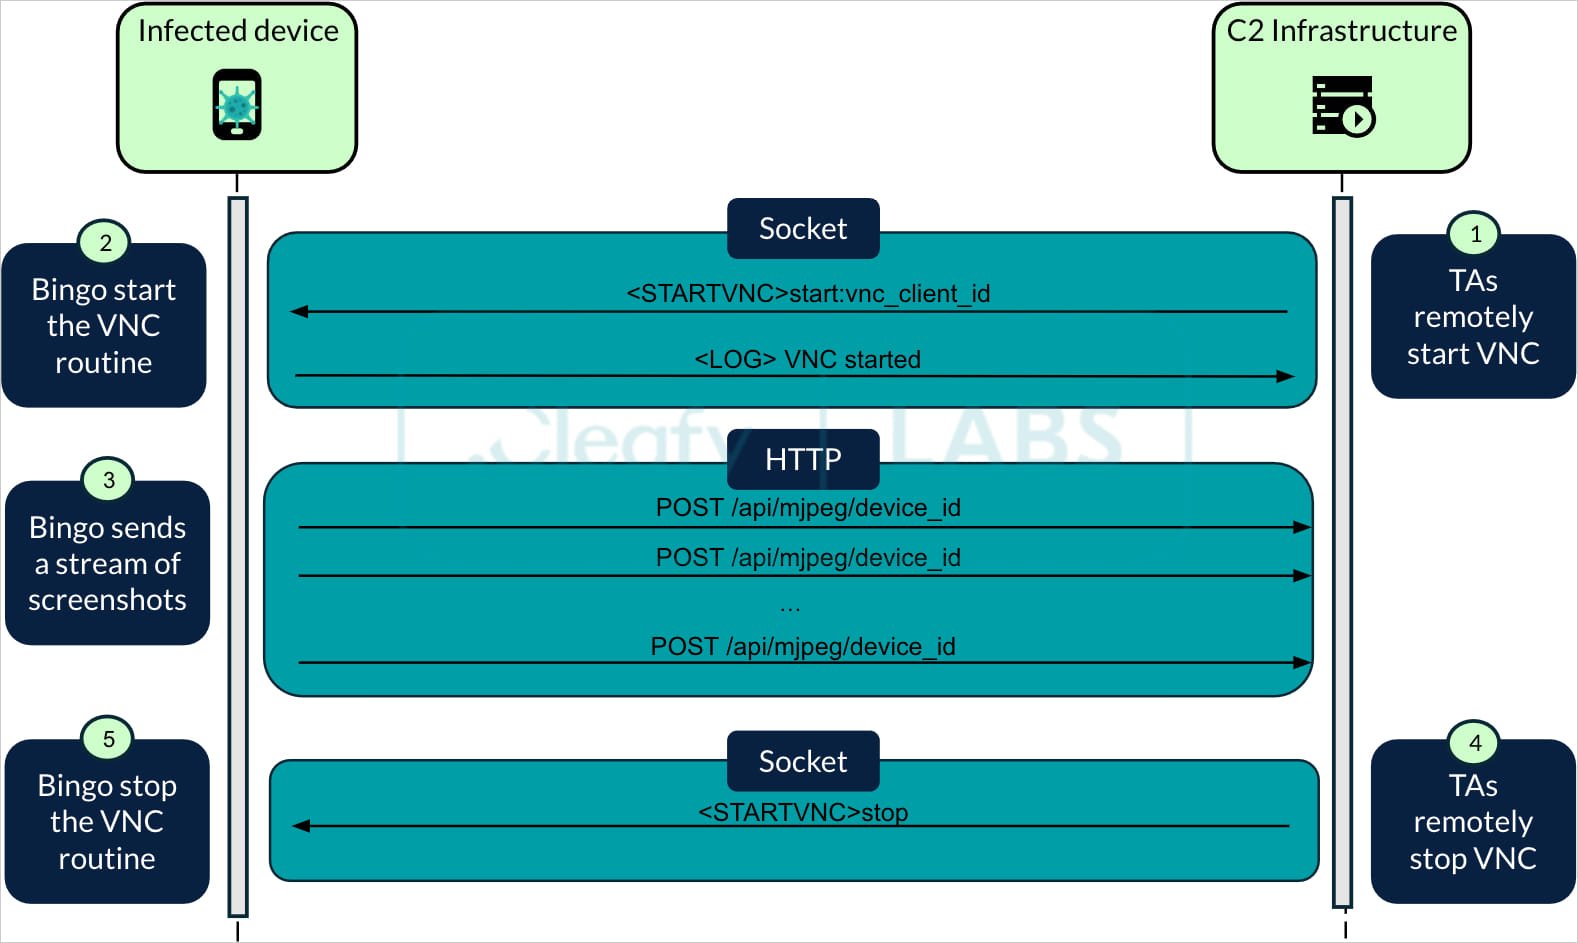
Специально созданные каналы связи — на сокет и HTTP — позволяют принимать команды и отправлять поток снятых скриншотов. Таким образом, с помощью BingoMod злоумышленники могут проводить удалённую операцию практически в режиме реального времени.


Согласно отчёту Cleafy, BingoMod может удалять защитные программы с устройства, а также блокировать работу определённых приложений, указанных авторами в коде.

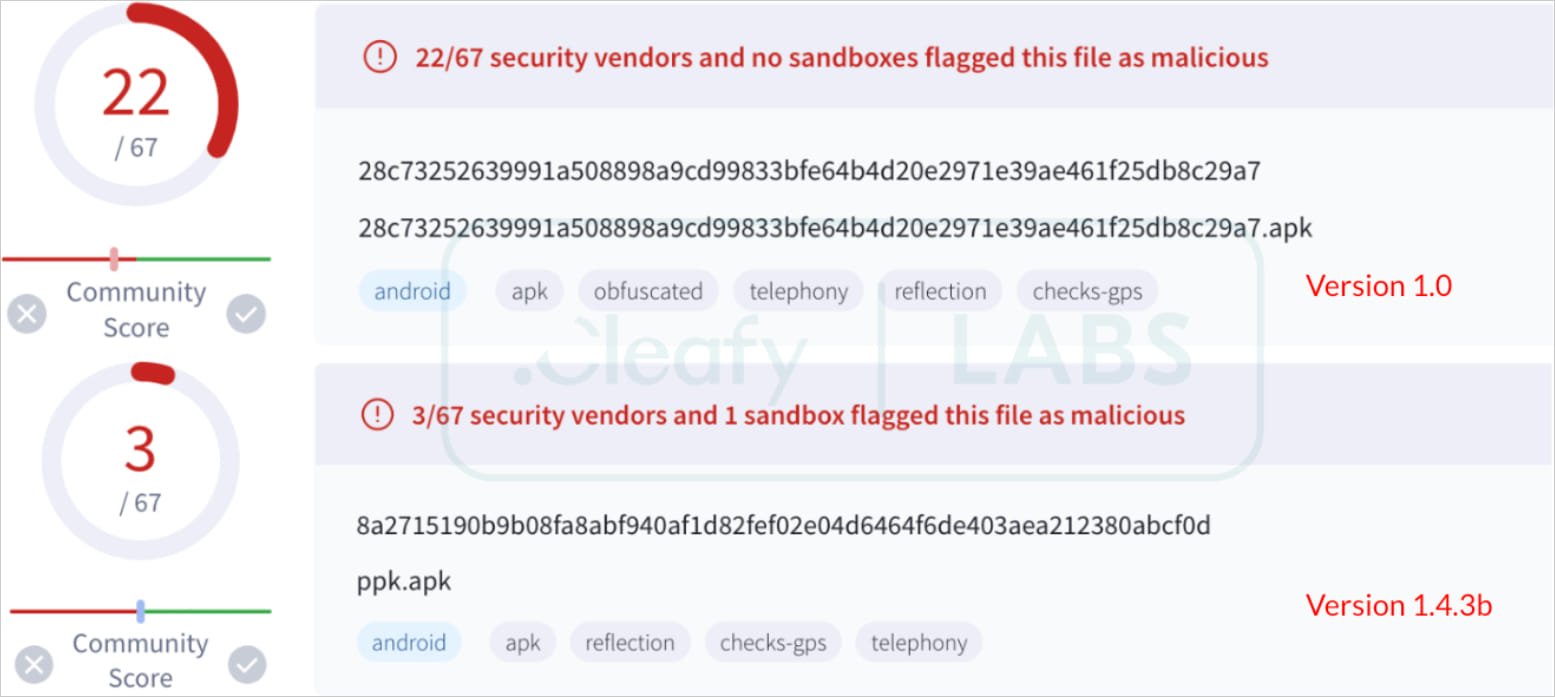
Для ухода от детектирования операторы добавили выравнивание и обфускацию кода. Судя по результатам сканирования на VirusTotal, эти методы неплохо работают:


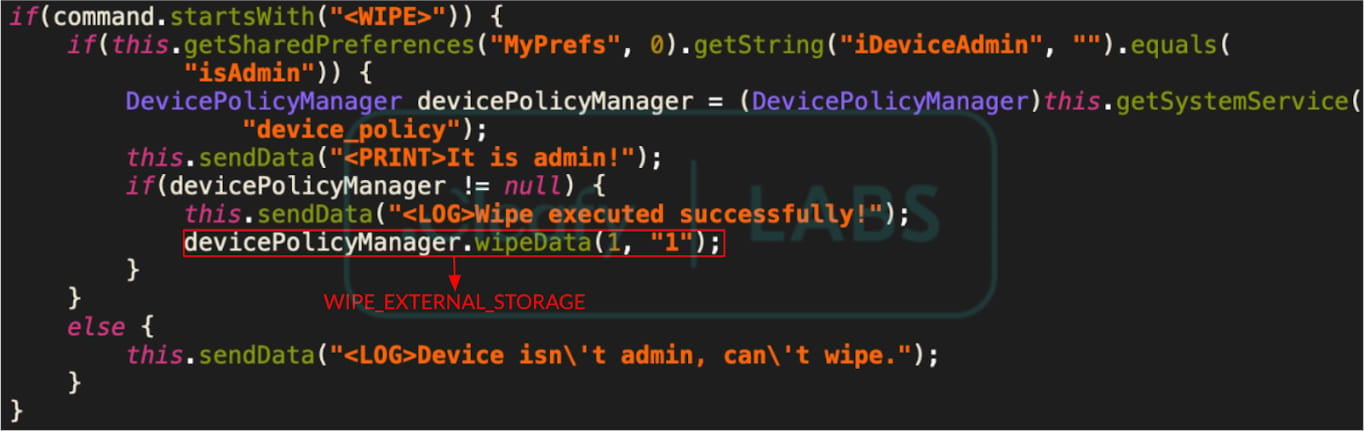
Как мы уже упоминали, BingoMod может стирать всю информацию на устройстве. Для этого оператор должен отправить ему соответствующую команду после кражи всех денег жертвы. За вайпинг отвечает эта часть кода:

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru