


Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Киберпреступники запустили новую фишинговую кампанию, нацеленную на пользователей Microsoft OneDrive. С помощью приёмов социальной инженерии злоумышленники заставляют жертв запустить PowerShell-скрипт.

О новой активности фишеров сообщили исследователи из компании Trellix, присвоившие ей кодовое имя «OneDrive Pastejacking». Рафаэль Пенья, один из экспертов, пишет в блоге:

«Эта кампания плотно завязана на использовании социальной инженерии. Задача — заставить пользователей выполнить скрип PowerShell, что приведёт к компрометации системы».

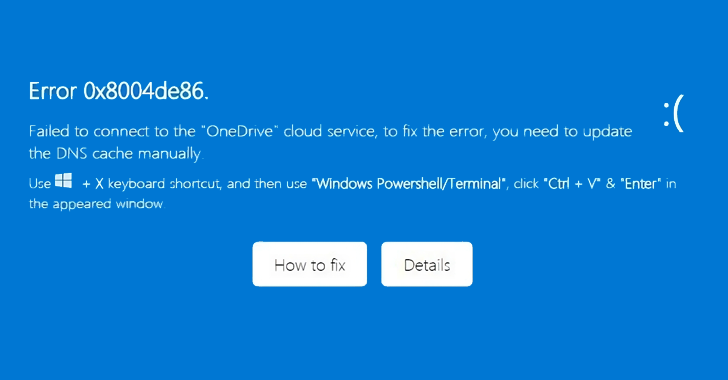
Всё начинается с электронного письма, в котором содержится HTML-файл, при открытии которого получателю демонстрируется страница OneDrive с сообщением об ошибке:

«Невозможно соединиться с облачным сервисом OneDrive. Для устранения ошибки вам нужно обновить DNS-кеш вручную».


В этом сообщении есть две опции: «Как исправить» и «Детали». Последняя перенаправляет пользователя на подлинную страницу Microsoft Learn, посвящённую устранению неполадок с DNS.

Если же кликнуть на первую ссылку («Как исправить»), получателю предложат выполнить ряд шагов, включая нажатие комбинации клавиш «Windows + X», запуск PowerShell-терминала и вставку Base64-команды, которая должна устранить проблемы.

«Эта команда сначала запустит ipconfig /flushdns и создаст директорию “downloads“ в корне диска C. Далее она загрузит архив в эту папку, переименует его и распакует содержимое», — объясняет Пенья.

«В архиве лежат файлы script.a3x и AutoIt3.exe. Первым делом стартует последний, с помощью которого запускается скрипт script.a3x».

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru