


Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Киберпреступники запустили новую фишинговую кампанию, нацеленную на пользователей Microsoft OneDrive. С помощью приёмов социальной инженерии злоумышленники заставляют жертв запустить PowerShell-скрипт.

О новой активности фишеров сообщили исследователи из компании Trellix, присвоившие ей кодовое имя «OneDrive Pastejacking». Рафаэль Пенья, один из экспертов, пишет в блоге:

«Эта кампания плотно завязана на использовании социальной инженерии. Задача — заставить пользователей выполнить скрип PowerShell, что приведёт к компрометации системы».

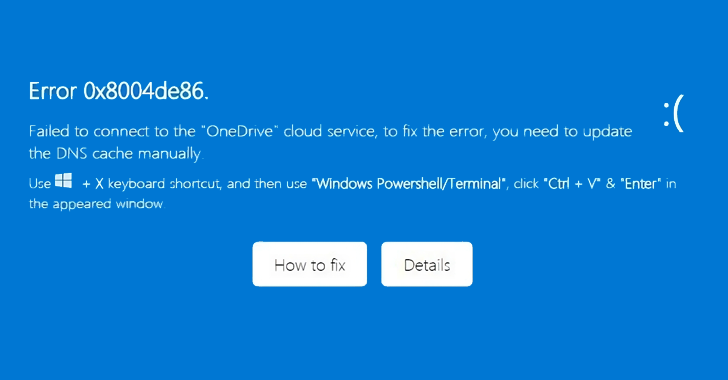
Всё начинается с электронного письма, в котором содержится HTML-файл, при открытии которого получателю демонстрируется страница OneDrive с сообщением об ошибке:

«Невозможно соединиться с облачным сервисом OneDrive. Для устранения ошибки вам нужно обновить DNS-кеш вручную».


В этом сообщении есть две опции: «Как исправить» и «Детали». Последняя перенаправляет пользователя на подлинную страницу Microsoft Learn, посвящённую устранению неполадок с DNS.

Если же кликнуть на первую ссылку («Как исправить»), получателю предложат выполнить ряд шагов, включая нажатие комбинации клавиш «Windows + X», запуск PowerShell-терминала и вставку Base64-команды, которая должна устранить проблемы.

«Эта команда сначала запустит ipconfig /flushdns и создаст директорию “downloads“ в корне диска C. Далее она загрузит архив в эту папку, переименует его и распакует содержимое», — объясняет Пенья.

«В архиве лежат файлы script.a3x и AutoIt3.exe. Первым делом стартует последний, с помощью которого запускается скрипт script.a3x».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru