


Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

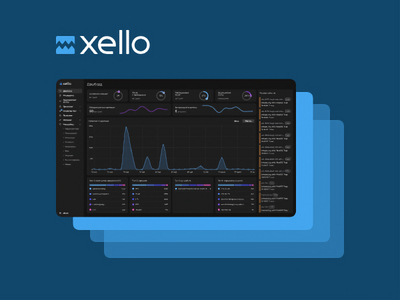
Вышла новая версия платформы для выявления целевых кибератак — Xello Deception 5.5. Одним из ключевых нововведений релиза является новая модель лицензирования, которая разделяет платформу по функциональному признаку — модулям (компонентам системы).

Это позволит клиентам выбирать необходимые компоненты в зависимости от их потребностей и модели угроз информационной безопасности. Сегодня платформа насчитывает десять различных модулей.

В каждом релизе разработчики уделяют внимание веб-интерфейсу продукта и удобству работы с ним. В версии 5.5 реализована «тёмная» тема интерфейса платформы. Улучшены возможности гибкой работы с системой:

  • внедрена фильтрация по защищаемым хостам при добавлении в политику; 
  • реализована возможность скачать журналы аудита из веб-интерфейса;
  • реализована авторизация пользователей системы из Security Group или по любому другому произвольному фильтру в каталогах LDAP (Lightweight Directory Access Protocol).

Команда Xello повысила стабильность работы платформы: реализована поддержка асинхронной обработки событий, увеличена скорость создания устройств в системе, улучшены механизмы сетевой конфигурации сервера управления и создания ловушек. Также традиционно добавлены новые протоколы ловушек.

«Функциональные возможности Xello Deception давно вышли за рамки просто решения класса Distributed Deception Platform (DDP). Технологически сильная архитектура продукта позволяет масштабировать отдельные направления в рамках платформы, которые выполняют смежные задачи информационной безопасности (сокращение поверхности атаки, расследование инцидентов)» — отметил Алексей Макаров технический директор Xello.

Анонимность не спасла: россиянину дали 12 лет за кибербуллинг школьницы

Новгородский районный суд приговорил местного жителя к 12 годам колонии строгого режима за систематическое преследование 16-летней девушки из Уфы. Мужчина почти восемь месяцев терроризировал подростка в интернете, требуя от неё совершить самоубийство. Анонимность оказалась просто временной отсрочкой до суда.

Злоумышленник нашёл девушку в сообществе, посвящённом Minecraft. Используя открытые источники, он установил её адрес, место учёбы, номер телефона, собрал фотографии и информацию о родственниках.

После этого началась полноценная кампания цифрового террора. С апреля по ноябрь 2024 года мужчина публиковал ложные сведения о школьнице и её младшей сестре, создавал страницы от имени жертвы, рассылал угрозы и даже нанимал людей для расклейки листовок рядом с её домом. Родителям девушки он звонил на работу, провоцируя новые конфликты.

От имени подростка преследователь также сообщал о якобы готовящихся взрывах в школах и торговом центре. Из-за ложных сообщений девушку допрашивали правоохранители. В созданном от её имени сообществе публиковались жестокие видео, после чего угрозы начали поступать уже от посторонних пользователей.

По данным суда, прекратить травлю мужчина обещал только после самоубийства жертвы. Девушка попыталась свести счёты с жизнью, однако мать вовремя вмешалась и спасла её.

Суд признал обвиняемого виновным по совокупности преступлений, включая доведение несовершеннолетней до попытки самоубийства и заведомо ложные сообщения о терроризме. Приговор пока не вступил в законную силу и может быть обжалован.

Отдельной уголовной статьи за кибербуллинг в России нет, поэтому дело квалифицировали по конкретным действиям и последствиям. Эксперты считают решение важным сигналом: интернет-травля — это преступления, за которые можно надолго отправиться из онлайна прямиком в колонию.

RSS: Новости на портале Anti-Malware.ru