


Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла новая версия платформы для выявления целевых кибератак — Xello Deception 5.5. Одним из ключевых нововведений релиза является новая модель лицензирования, которая разделяет платформу по функциональному признаку — модулям (компонентам системы).

Это позволит клиентам выбирать необходимые компоненты в зависимости от их потребностей и модели угроз информационной безопасности. Сегодня платформа насчитывает десять различных модулей.

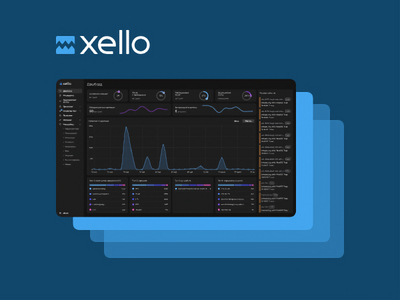
В каждом релизе разработчики уделяют внимание веб-интерфейсу продукта и удобству работы с ним. В версии 5.5 реализована «тёмная» тема интерфейса платформы. Улучшены возможности гибкой работы с системой:

  • внедрена фильтрация по защищаемым хостам при добавлении в политику; 
  • реализована возможность скачать журналы аудита из веб-интерфейса;
  • реализована авторизация пользователей системы из Security Group или по любому другому произвольному фильтру в каталогах LDAP (Lightweight Directory Access Protocol).

Команда Xello повысила стабильность работы платформы: реализована поддержка асинхронной обработки событий, увеличена скорость создания устройств в системе, улучшены механизмы сетевой конфигурации сервера управления и создания ловушек. Также традиционно добавлены новые протоколы ловушек.

«Функциональные возможности Xello Deception давно вышли за рамки просто решения класса Distributed Deception Platform (DDP). Технологически сильная архитектура продукта позволяет масштабировать отдельные направления в рамках платформы, которые выполняют смежные задачи информационной безопасности (сокращение поверхности атаки, расследование инцидентов)» — отметил Алексей Макаров технический директор Xello.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru