


В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

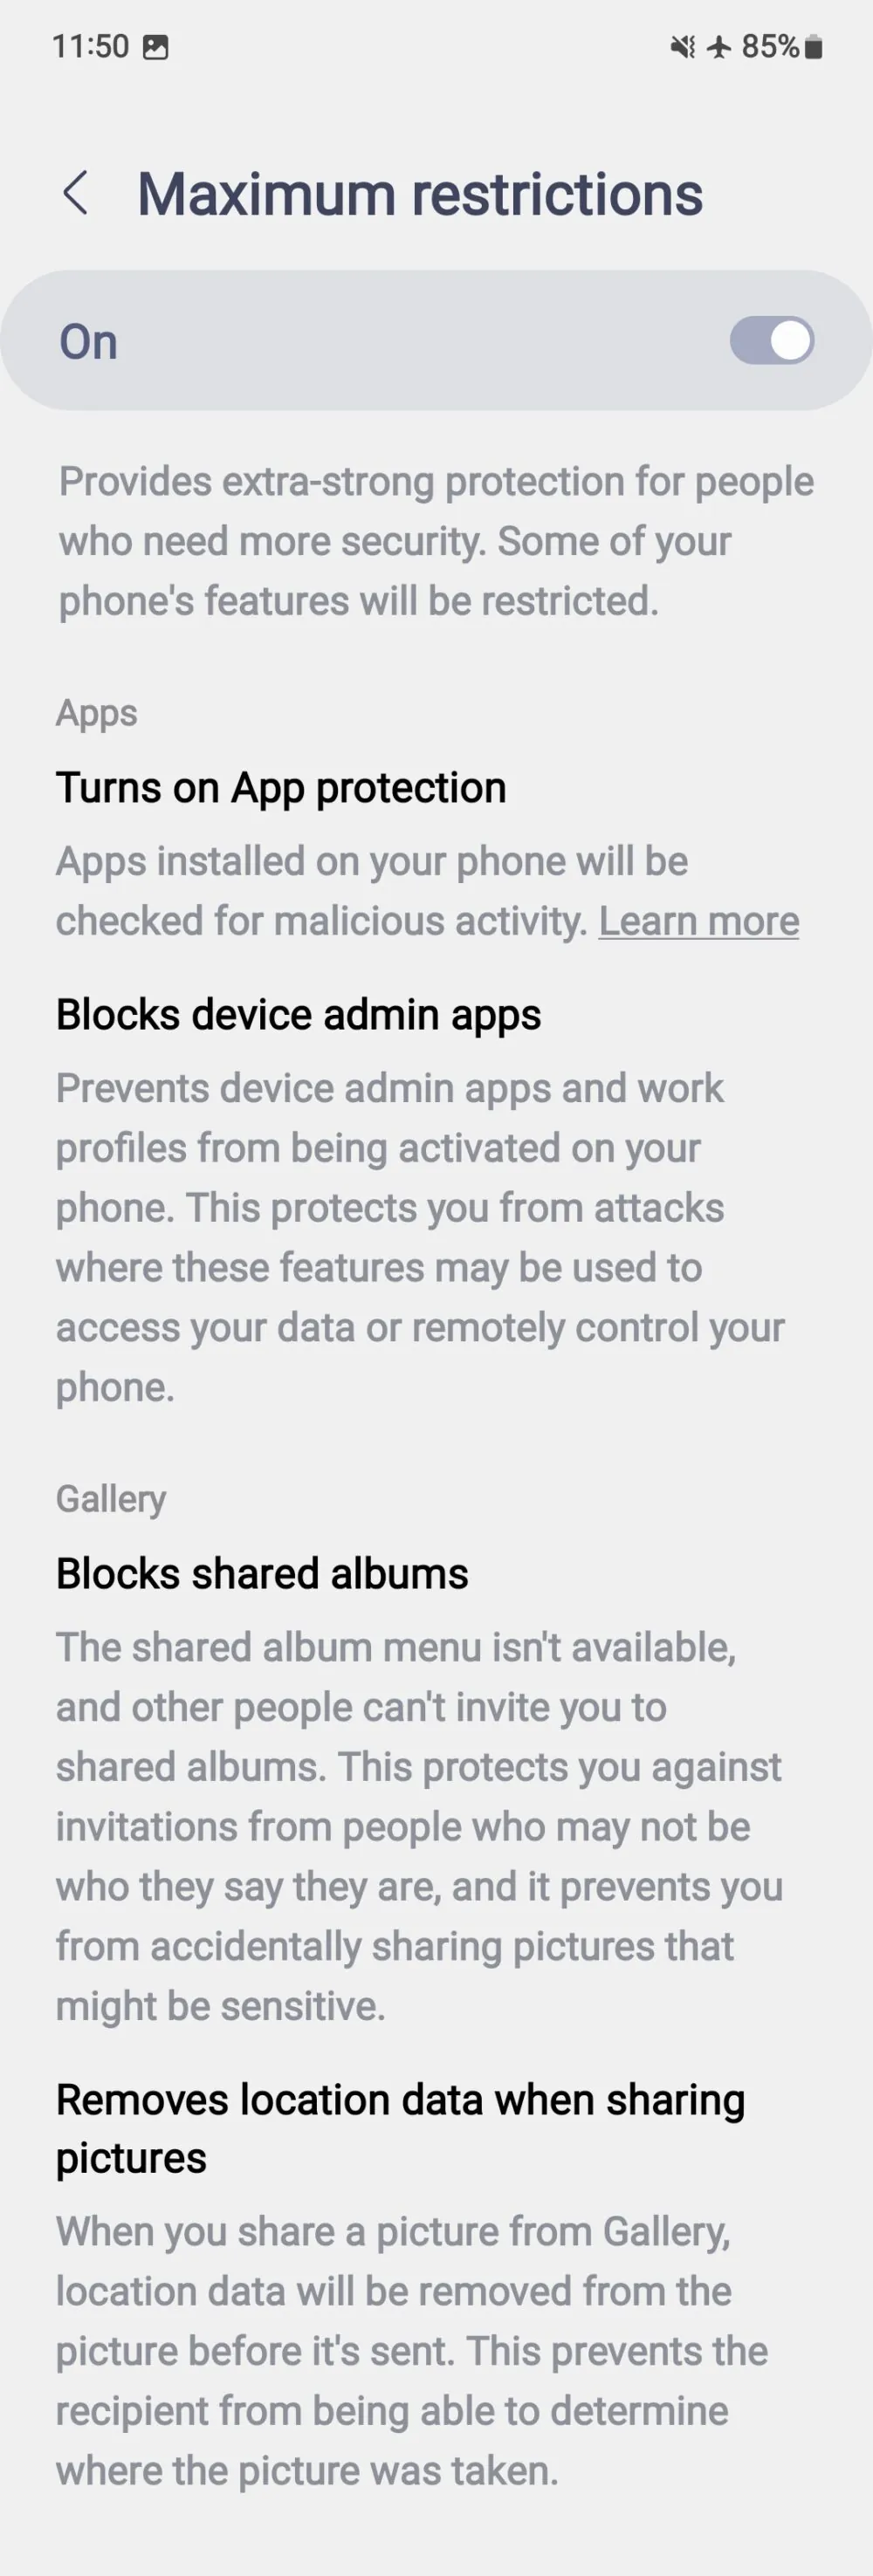
Разработчики Android-оболочки One UI, использующейся в смартфонах и планшетах Samsung, добавили новый безопасный режим, расширяющий уже существующую функциональность Auto Blocker, обеспечивающую защиту владельцев линейки Galaxy.

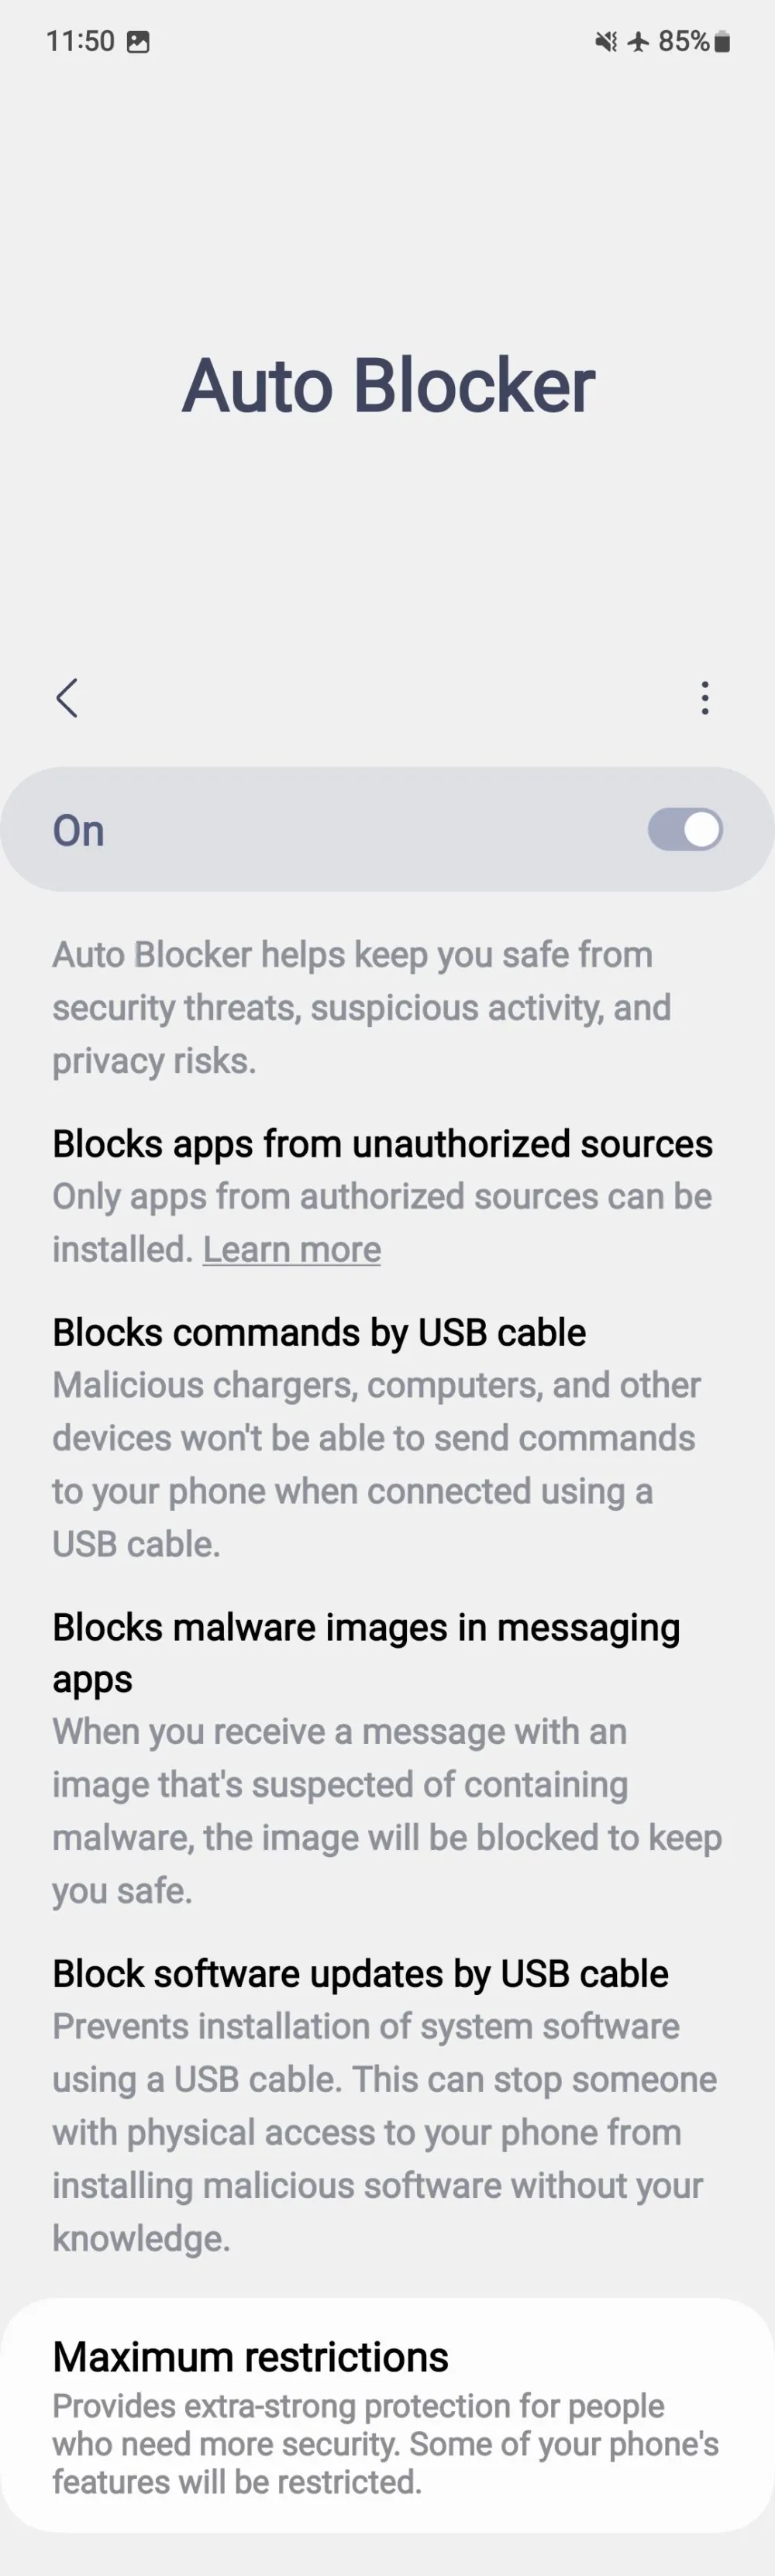
Auto Blocker представили в One UI 6.0 — первой версии оболочки, основанной на Android 14. Задача это фичи — защищать пользователей от киберугроз, подозрительной активности и устранять риски для конфиденциальности.

При активации Auto Blocker оболочка вносит в общей сложности пять изменений, которые должны препятствовать попаданию на устройство вредоносных программ:

  • блокирует работу софта, полученного из непроверенных источников;
  • включает проверку безопасности приложений;
  • блокирует команды, отправленные по USB-кабелям;
  • активирует защиту мессенджеров;
  • блокирует обновление софта по USB.


С выходом One UI 6.1.1, которая в настоящее время доступна для устройств Galaxy Z Fold 6 и Galaxy Z Flip 6, Auto Blocker получила ряд интересных дополнений к функциональности.

Во-первых, теперь для выключения Auto Blocker потребуется пройти аутентификацию, хотя раньше достаточно было просто нажать кнопку «выключить».

Кроме того, с выходом One UI 6.1.1 больше не существует отдельных тоглов для выключения защиты мессенджеров или блокировки апдейтов по USB. И, наконец, функциональность проверки безопасности приложений больше не является обязательной при включённом Auto Blocker — теперь она стала частью режима «максимального ограничения».


Подробнее о нововведениях можно узнать на посвящённой Auto Blocker веб-странице.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru