


Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Исследователи в области кибербезопасности случайно наткнулись на скомпрометированный токен GitHub, который мог открыть привилегированный доступ к основным Python-репозиториям — Python Package Index (PyPI) и Python Software Foundation (PSF).

На персональный токен доступа GitHub обратили внимание специалисты компании JFrog. По их словам, токен просочился в публичный контейнер Docker, размещённый на Docker Hub.

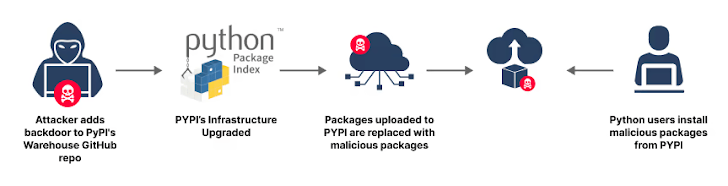
«Это можно назвать исключительным случаем, поскольку переоценить степень риска при попадании в третьи руки просто нельзя. Условный злоумышленник мог внедрить вредоносный код в пакеты PyPI и оставить закладки даже в самом языке PyPI», — пишет JFrog.

Кроме того, атакующий мог воспользоваться административным доступом для организации масштабной кибератаки на цепочку поставок, заложив в исходном коде Python вредоносную составляющую.

В JFrog также отмечают, что токен обнаружился внутри контейнера Docker, он лежал в скомпилированном Python-файле «build.cpython-311.pyc».

28 июня 2024 года эксперты передали информацию об утечке, связанной, как оказалось, с аккаунтом администратора PyPI Дарбина. Исследователи не нашли признаков использования токена в аатках.


«При разработке cabotage-app5 локально и работе над частью кодовой базы я постоянно сталкивался с ограничениями по скорости API GitHub. Как правило, такие ограничения применяются к анонимному доступу», — объяснял сам Дарбин.

«Я изменил свои локальные файлы, добавив туда собственный токен доступа, хотя должен был настроить приложение GitHub».

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru