


Signal исправил 6-летний баг хранения ключей шифрования в открытом тексте

Signal исправил 6-летний баг хранения ключей шифрования в открытом тексте

Signal исправил 6-летний баг хранения ключей шифрования в открытом тексте

Разработчики мессенджера Signal решили наконец повысить безопасность версии приложения для десктопов. В частности, девелоперы поменяли способ хранения ключей шифрования, за что их критиковали с 2018 года.

Ранее при установке Signal на Windows- или macOS-устройства мессенджер создавал зашифрованную SQLite-базу для хранения сообщений пользователя. Эта БД шифровалась с помощью ключа, сгенерированного программой, без пользовательского ввода.

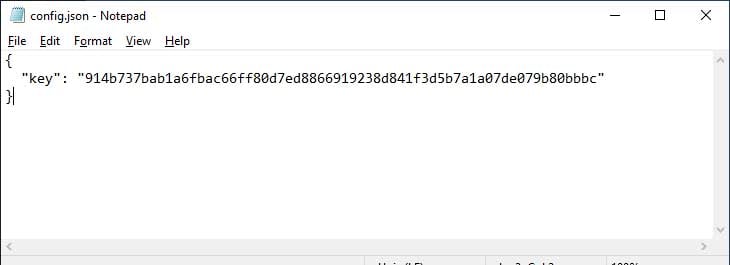
Чтобы программа могла расшифровывать базу и использовать её для хранения данных, нужен ключ шифрования. В случае с логикой работы Signal ключ хранился в виде простого текста в локальном файле по пути «%AppData%\Signal\config.json» в Windows и «~/Library/Application Support/Signal/config.json» — в macOS.

Источник: BleepingComputer


Проблема в том, что если Signal может получить доступ к этому файлу с ключом, любая программа в системе тоже способна до него добраться. Другими словами, шифрование БД лишено всякого смысла, ведь любой софт может её расшифровать.

Сначала Signal всячески пытался преуменьшать значение этого бага. Например, один из разработчиков писал:

«Ключ от БД и не задумывался как нечто закрытое. Шифрование при хранении никогда не упоминалось в качестве функциональности десктопной версии Signal».

Однако девелоперы, судя по всему, пересмотрели своё отношение после одного из твитов Илона Маска, в котором миллиардер указывал на уязвимость в мессенджере.

Своё недоумение также высказывали исследователи в области кибербезопасности — например, Томми Миск.

Теперь, по словам разработчиков, они имплементировали поддержку Electron safeStorage. Нововведение скоро должно появиться в бета-версии Signal.

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru