


В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

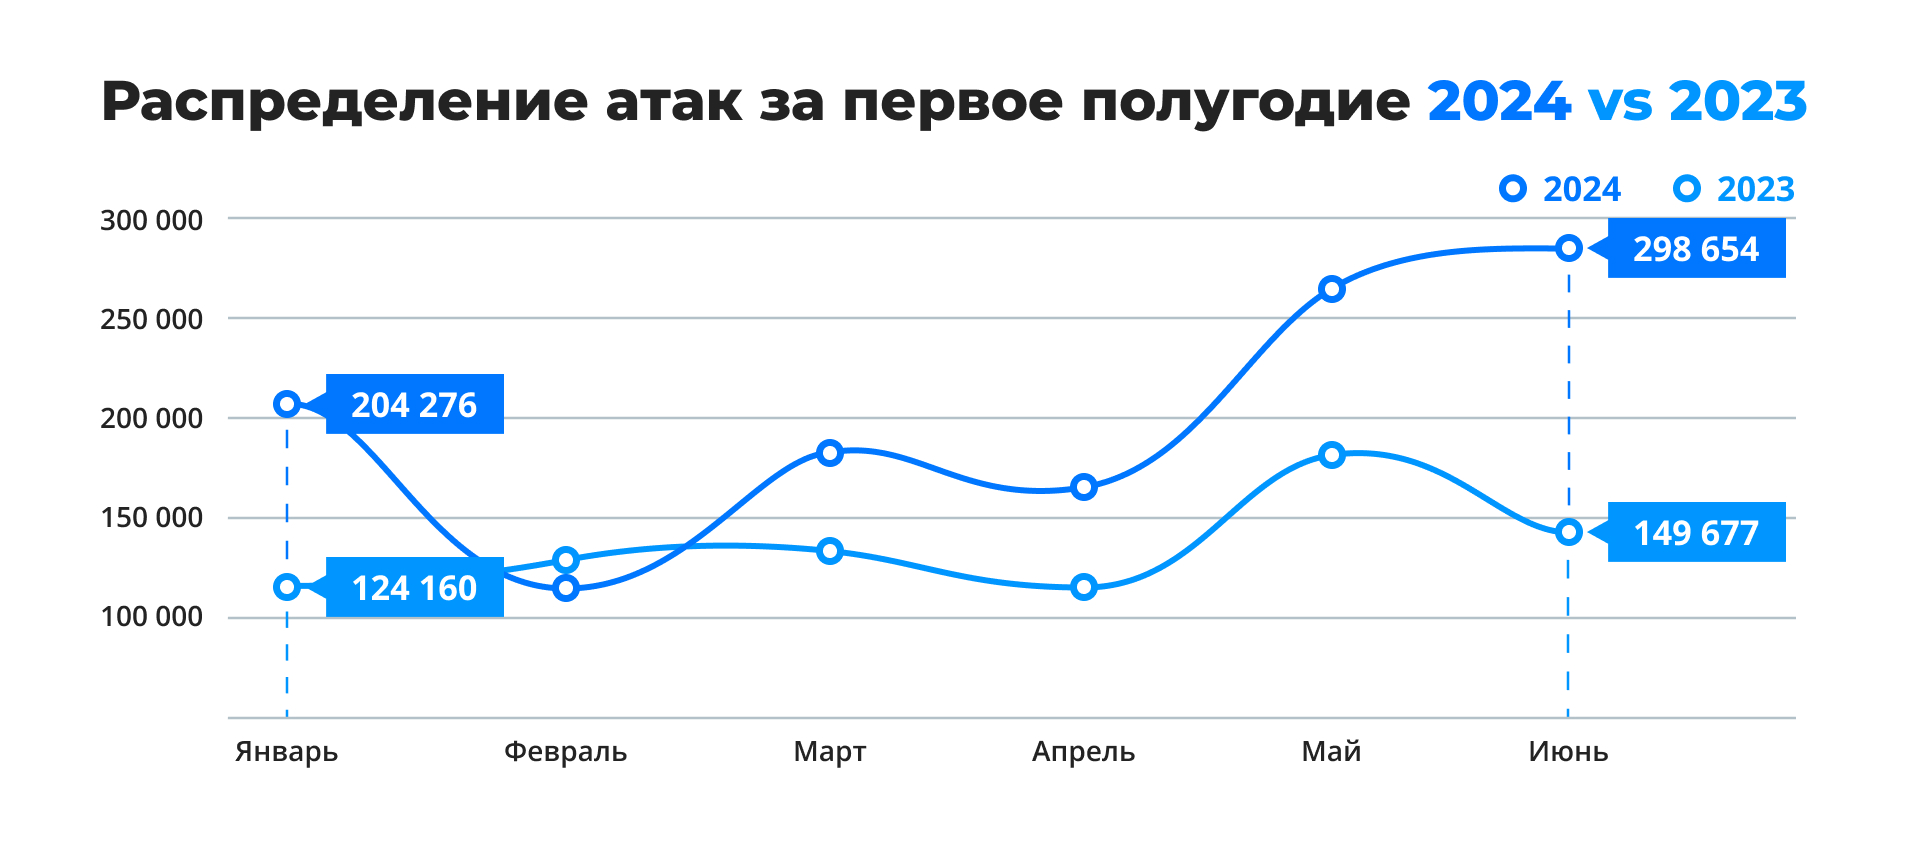
Исследователи в области кибербезопасности отмечают рекордный рост DDoS-атак в пером полугодии 2024-го: общее число таких инцидентов перевалило за миллион (1 209 828).

Как подчёркивают специалисты компании DDoS-Guard, 2024 год может поставить рекорд, поскольку за весь 2022-й было зафиксировано 1 255 573 DDoS-атак.

На выложенной аналитиками инфографике видно, что пока наибольшее число таких кибернападений пришлось на июнь. Просадки наблюдались в феврале и апреле.


Один из самых мощный всплесков вредоносного трафика эксперты зафиксировали в начале года — 350 млн пакетов в секунду. В 2022 году Microsoft отразила атаку сопоставимой мощности, но тогда это считалось рекордом.

Подавляющее большинство DDoS-атак затрагивают веб-приложения: например, на этом уровне отмечается в 3-4 больше вредоносного трафике, чем на сетевом и транспортном уровнях модели OSI.

Тем не менее последние продемонстрировали новый тренд — DDoS по протоколу GRE. За считаные минуты поток трафика злоумышленников разгоняется до 600 гигабит в секунду.

В DDoS-Guard также обратили внимание на географию атак: «дидосеры» затронули практически каждый регион России. Чаще всего в качестве жертвы выступали операторы связи и финсектор.

Геоблокировки больше не останавливают киберпреступников, поскольку последние теперь арендуют облачные или физические серверы там же, где находится потенциальная жертва.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru