


Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

На выставке «Art&Science: Open Bodies», открывающейся 6 июля в музее современного искусства PERMM, эксперт «Лаборатория Касперского» расскажет об уязвимостях робопротезов, бионических имплантов и других устройств, расширяющих физические возможности людей.

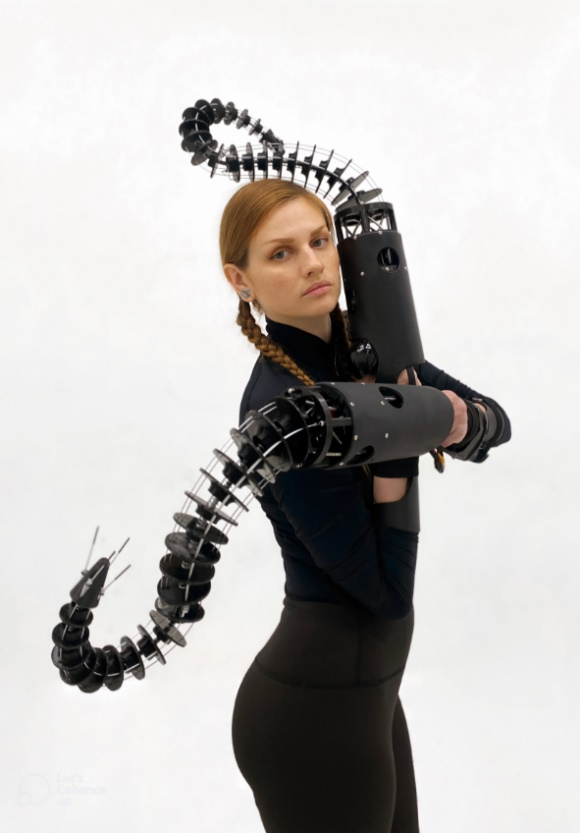
ИБ-компания является техническим партнером одного из отобранных для выставки проектов — «Синтетическая морфология тела». Его авторами являются художница Анастасия Алехина и инженеры--робототехники Александр Лекарев и Лев Лосев.

Творческий союз представит результаты совместного исследования: их перформанс покажет, как могут изменить тело человека современные технологии. Это будет хореографический этюд с использованием протезов для рук в виде щупалец, управляемых мышцами носителя и электроникой.

Подобные гаджеты, как и другие IoT-устройства, могут содержать уязвимости, способные поставить под угрозу сохранность личных данных, а также здоровье и даже жизнь человека.

«Большой вклад в теорию морфогенеза, то есть того, как образуются новые органы, системы и части тела организмов, внёс Алан Тьюринг, — комментирует главный технологический эксперт Kaspersky Александр Гостев, — Он заложил основы для массы современных технологий, в том числе и в области кибербезопасности. Спустя 70 лет мы пришли не только к интернету вещей, но и находимся перед возможным симбиозом человека и техники. Наш опыт показывает, что необходимо не только изначально проектировать любые технологии с учётом киберугроз, но и стремиться к их врождённой кибериммунности».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru