


В бета-версии WhatsApp для Android нашли генеративный ИИ для аватарок

В бета-версии WhatsApp для Android нашли генеративный ИИ для аватарок

В бета-версии WhatsApp для Android нашли генеративный ИИ для аватарок

Разработчики WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) решили не отставать от трендов и готовятся задействовать генеративный ИИ для создания изображений.

Как отмечает WABetaInfo, соответствующую функциональность можно найти в бета-версии WhatsApp для Android под номером 2.24.14.13.

При этом издание The Verge объясняет, что бетка мессенджера использует комбинацию изображений, текстовых запросов и ИИ-модель компании Meta (признана экстремистской и запрещена в России) под названием Llama.

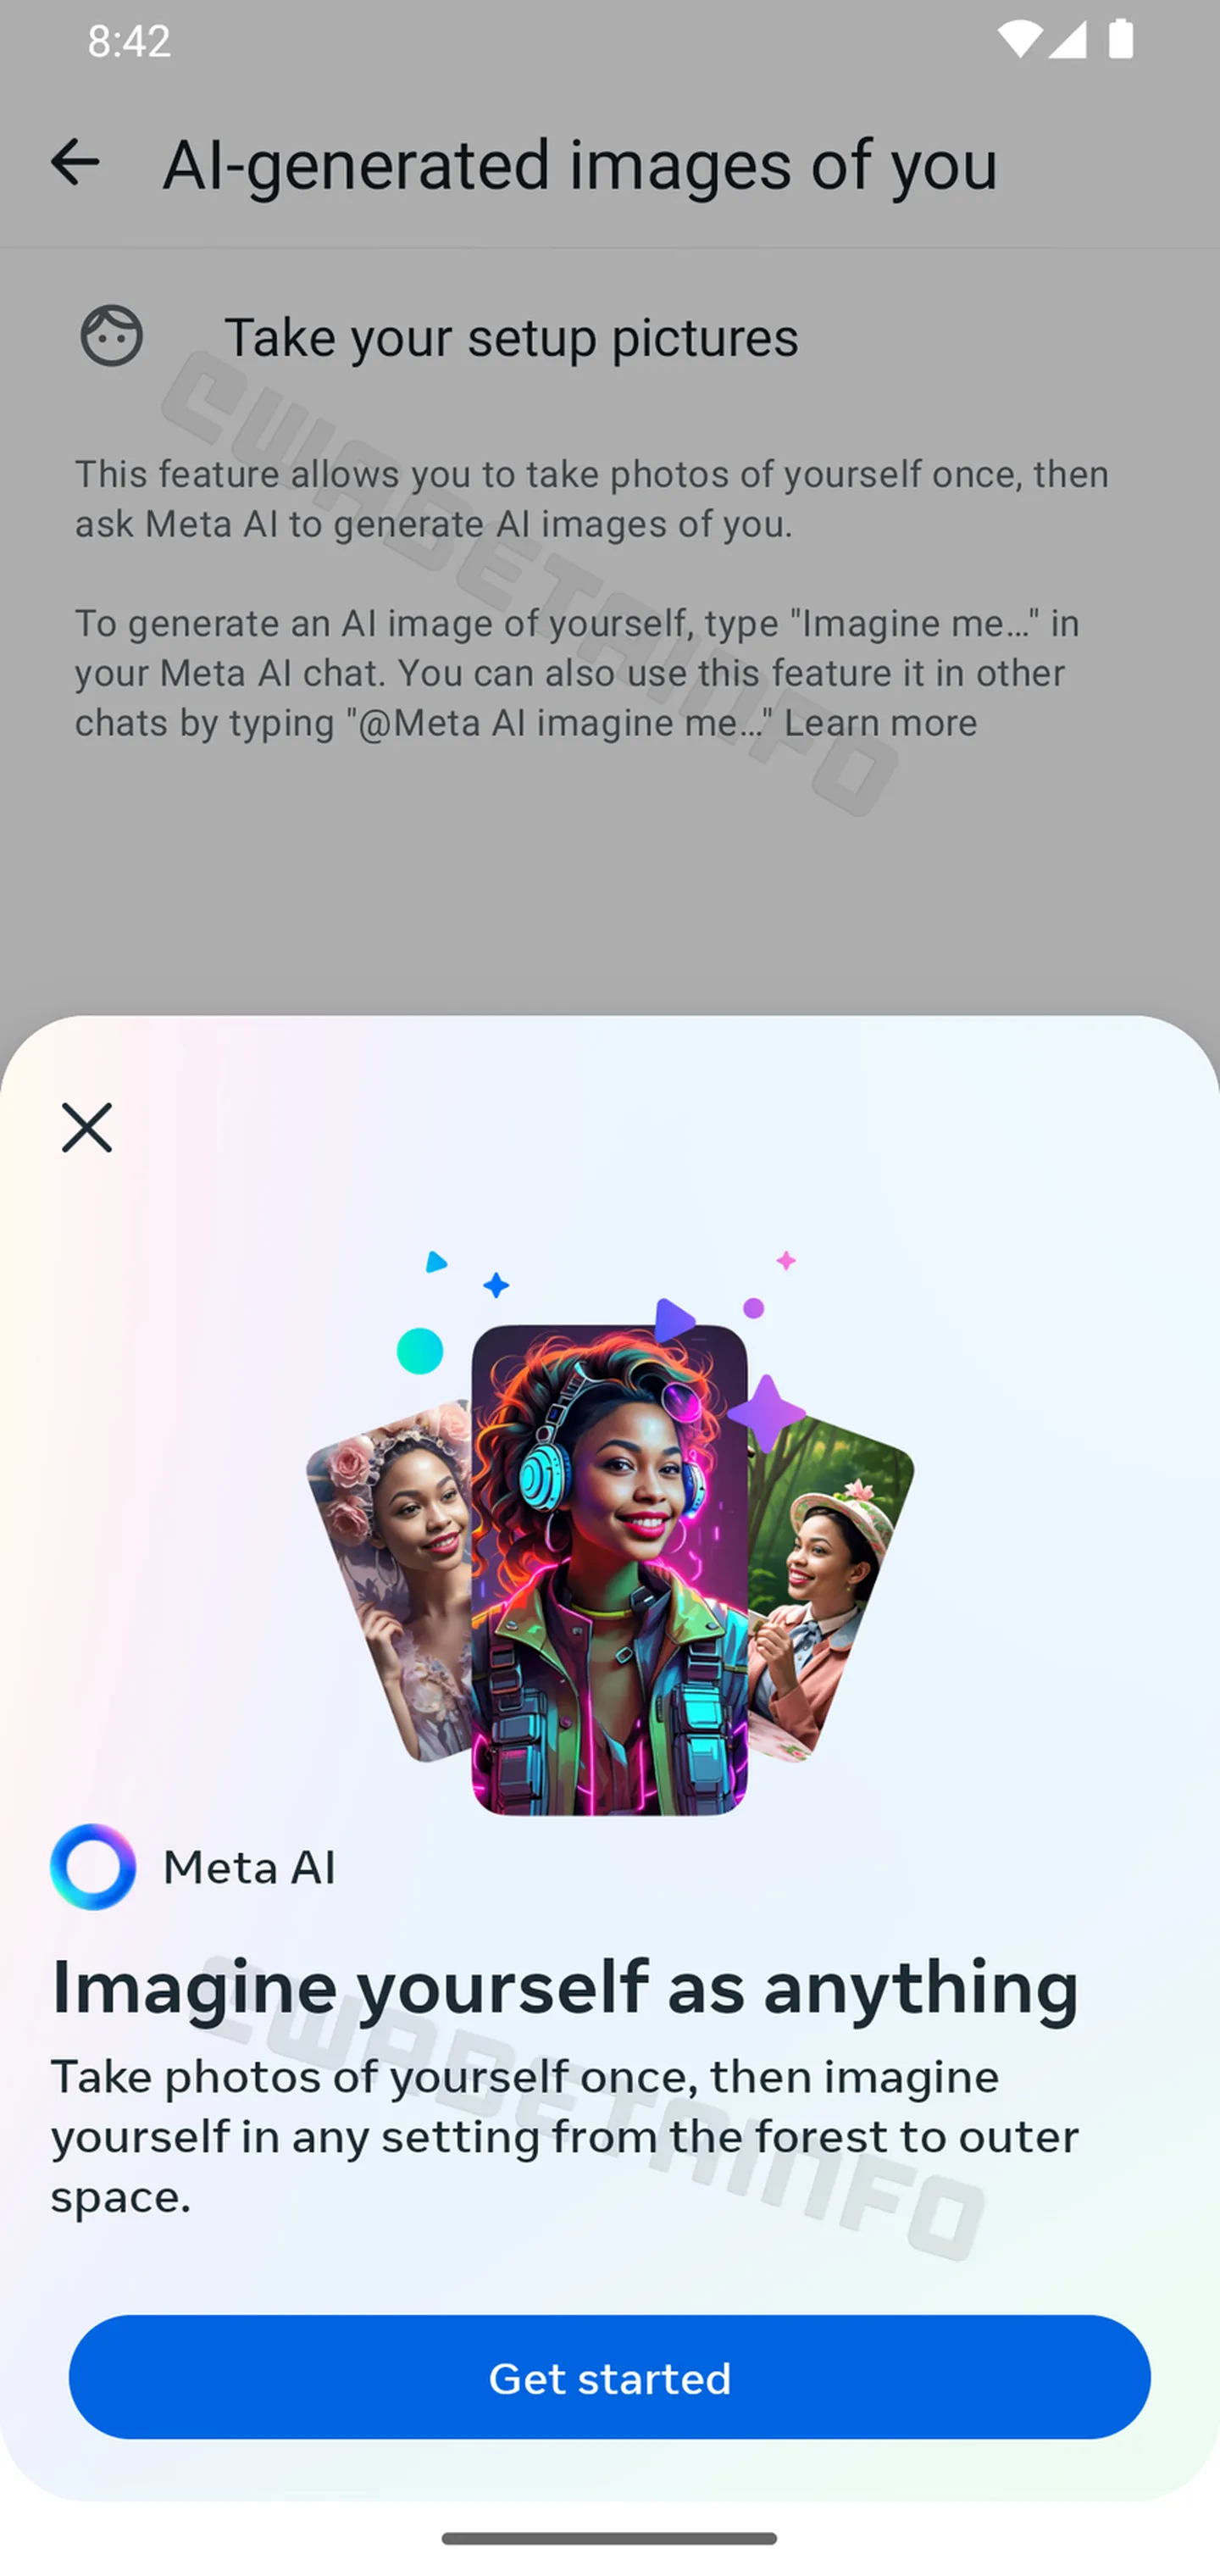
Судя по всему, пока речь идёт о создании аватаров с помощью генеративного ИИ. Скриншот, снятый в бета-версии, гласит:

«Сфотографируйте себя один раз, а после меняйте антураж как вам угодно: рисуйте себя в любой обстановке — от леса до космоса. Вот как это работает: пишете “Представь меня в…“ в поле ввода, после чего изображение подстроится под запрос пользователя».


Пока непонятно, когда новую функциональность собираются представить в стабильном релизе WhatsApp, однако уже сейчас известно, что она будет опциальной.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru