


macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

Совсем недавно компания OpenAI запустила macOS-версию приложения ChatGPT. Интересно, что специалисты уже обнаружили брешь в реализации: все чаты хранились локально в виде простого текста.

На деле это значит, что условный злоумышленник или вредоносное приложение могут легко прочитать, о чём вы общаетесь с чат-ботом, а также вытащить всю конфиденциальную информацию, если она присутствует в переписках.

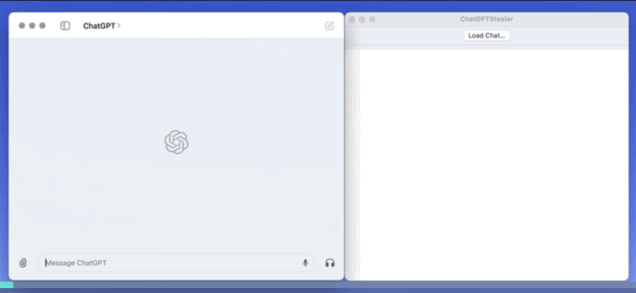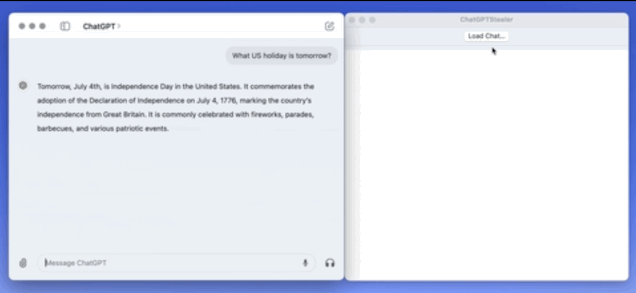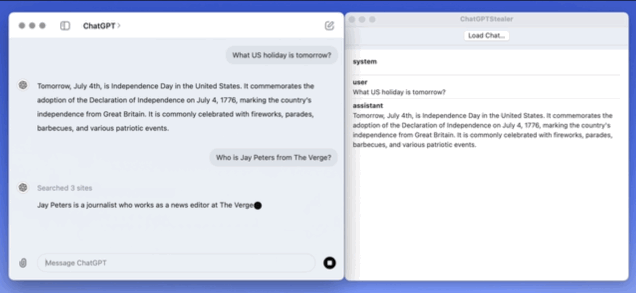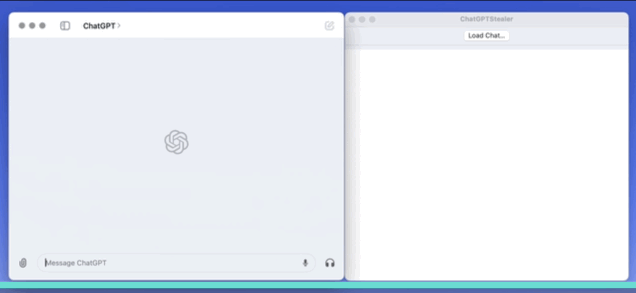
Исследователь Педро Хосе Перейра Виейто продемонстрировал на площадке Threads эксплуатацию этой уязвимости: стороннее приложение получает доступ к файлам, в которых хранятся чаты с ChatGPT в виде простого текста.

Специалист записал ролик, на котором видно, что условный вредоносный софт сразу выводит введённую в ChatGPT информацию. Текст можно посмотреть, просто поменяв имена файлов:


Представители издания The Verge связались с разработчиками ChatGPT, попросив прояснить ситуацию, и получили такой ответ:

«Мы в курсе проблемы и уже выпустили новую версию приложения, в которой все переписки зашифрованы».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru