


macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

Совсем недавно компания OpenAI запустила macOS-версию приложения ChatGPT. Интересно, что специалисты уже обнаружили брешь в реализации: все чаты хранились локально в виде простого текста.

На деле это значит, что условный злоумышленник или вредоносное приложение могут легко прочитать, о чём вы общаетесь с чат-ботом, а также вытащить всю конфиденциальную информацию, если она присутствует в переписках.

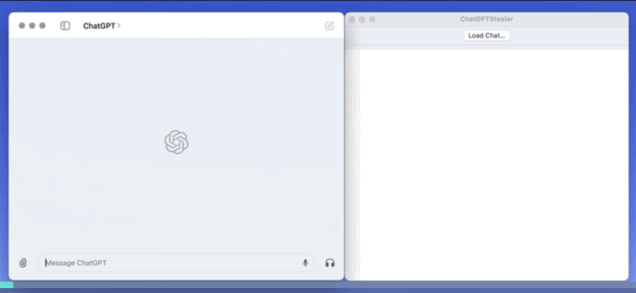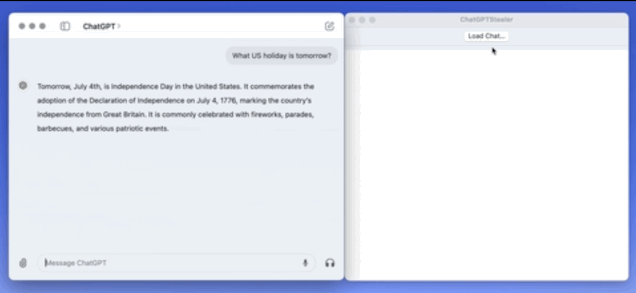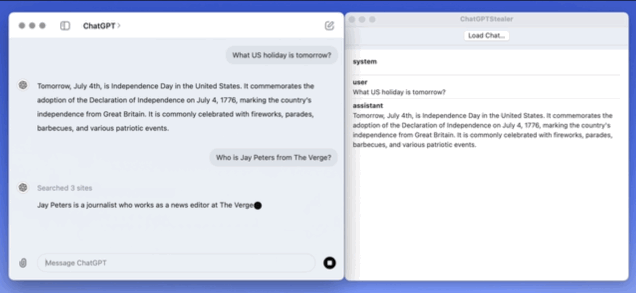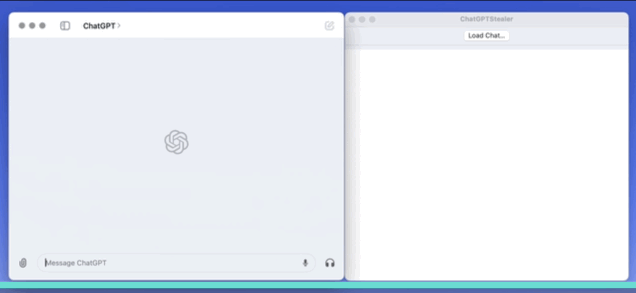
Исследователь Педро Хосе Перейра Виейто продемонстрировал на площадке Threads эксплуатацию этой уязвимости: стороннее приложение получает доступ к файлам, в которых хранятся чаты с ChatGPT в виде простого текста.

Специалист записал ролик, на котором видно, что условный вредоносный софт сразу выводит введённую в ChatGPT информацию. Текст можно посмотреть, просто поменяв имена файлов:


Представители издания The Verge связались с разработчиками ChatGPT, попросив прояснить ситуацию, и получили такой ответ:

«Мы в курсе проблемы и уже выпустили новую версию приложения, в которой все переписки зашифрованы».

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru