


Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Киберпреступная группировка Transparent Tribe использует шпионскую программу CapraRAT для Android-устройств, маскируя её под популярный софт. В кампании злоумышленников также используется социальная инженерия.

На активность Transparent Tribe обратили внимание в SentinelOne. Алекс Деламотт, один из специалистов компании, отмечает в отчёте следующее:

«Используемые в кампании APK продолжают уже привычную для группировки тенденцию встраивать шпионский софт в приложения. На этот раз киберпреступники атакуют любителей мобильных игр и оружия, а также пользователей TikTok».

Кампания Transparent Tribe получила имя CapraTube. Задача атакующих — добавить в безобидные с виду Android-приложения вредоносную составляющую. Как правило, такой софт маскируют под популярные программы вроде YouTube.

Конечная полезная нагрузка — троян CapraRAT, представляющий собой модифицированную версию AndroRAT. Зловред может перехватывать целый спектр конфиденциальных данных жертвы.

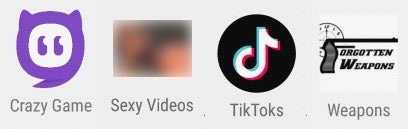
Список новых вредоносных APK, которые удалось зафиксировать исследователям из SentinelOne, выглядит так:

  • Crazy Game (com.maeps.crygms.tktols)
  • Sexy Videos (com.nobra.crygms.tktols)
  • TikToks (com.maeps.vdosa.tktols)
  • Weapons (com.maeps.vdosa.tktols)


CapraRAT использует компонент WebView для запуска URL, ведущего либо на YouTube, либо на сайт мобильной игры CrazyGames[.]com. В это время в фоновом режиме приложение пытается получить доступ к геолокации, СМС-сообщениям, контактам и журналу вызовов.

Получив соответствующие разрешения (READ_INSTALL_SESSIONS, GET_ACCOUNTS, AUTHENTICATE_ACCOUNTS и REQUEST_INSTALL_PACKAGES), CapraRAT может записывать аудио или видео, снимать скриншоты и даже самостоятельно осуществлять вызовы.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru