


Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Киберпреступники используют уязвимость в Wi-Fi-роутере D-Link DIR-859 для сбора информации на устройстве жертвы. В числе прочих данных злоумышленниками пытаются вытащить и пароли.

Об упомянутой бреши стало известно еще в январе: она получила идентификатор CVE-2024-0769 и 9,8 балла по шкале CVSS.

По своему классу уязвимость представляет собой возможность изменения локального пути (path traversal), проводящую к раскрытию информации.

Несмотря на то что срок поддержки маршрутизаторов D-Link DIR-859 давно истек, производитель посвятил проблеме отдельную страницу, на которой приводится следующая информация:

«Брешь затрагивает локальный файл fatlady.php и влияет на все версии прошивки. С ее помощью атакующие могут слить данные сессии, добиться повышения прав и получить полный контроль через панель администратора».

Поскольку D-Link не планирует выпускать патч, пользователям рекомендуют перейти на поддерживаемые устройства.

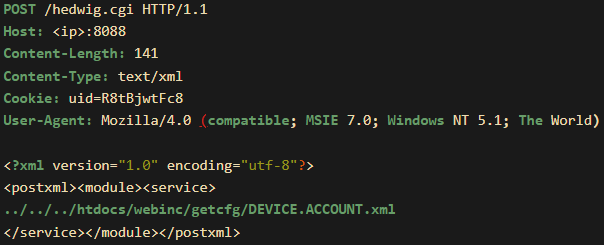
Исследователи из GreyNoise на днях обнаружили реальные кибератаки, в которых эксплуатируется CVE-2024-0769. Как объяснили специалисты, злоумышленники пытаются добраться до файла DEVICE.ACCOUNT.xml, чтобы слить имена всех учетных записей, пароли, группы пользователей и пр.


В атаках используется вредоносный POST-запрос к /hedwig.cgi, позволяющий получить доступ к файлам конфигурации (getcfg) через fatlady.php, в котором могут находиться учетные данные.


Специалисты GreyNoise пока не смогли выяснить, кто стоит за атаками и какова их конечная цель.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru