


В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

Неизвестный взломал Spotify-аккаунты ряда российских музыкантов (рэп, рок, треш и проч.) и выставил учетки на продажу в Telegram. Со стриминг-сервиса также исчезли песни Шамана, а треки Полины Гагариной переименованы.

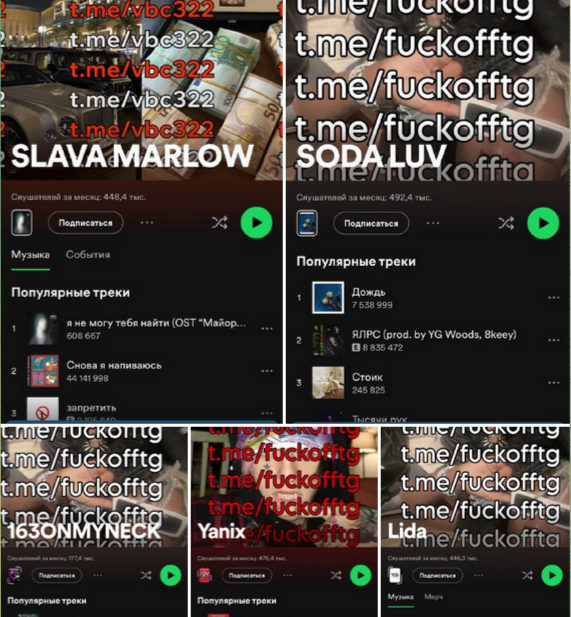
Факт массового взлома первым заметил бывший сотрудник Spotify Рустам Киреев (теперь работает на развлекательные сервисы «Яндекса»). В профилях Soda Luv, Yanix, Lida, Джизуса, 163Onmyneck поверх фото был многократно наложен адрес телеграм-канала, в котором предлагали купить логины и пароли пострадавших артистов.


«Учитывая, что российского офиса Spotify не существует, путь восстановления будет долгим и тернистым через службу поддержки, — отметил Киреев в своем сообщении в Telegram. — Усиливайте охрану и меняйте пароли, пока не поздно».

Такие рекомендации небезосновательны: случаи взлома аккаунтов Spotify наблюдались и ранее — не исключено, что по вине владельцев, установивших слишком слабые пароли.

Офис Spotify в России закрылся в марте 2022 года. В декабре 2023-го владелец популярного сервиса официально объявил о прекращении работы в стране.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru