


В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

Неизвестный взломал Spotify-аккаунты ряда российских музыкантов (рэп, рок, треш и проч.) и выставил учетки на продажу в Telegram. Со стриминг-сервиса также исчезли песни Шамана, а треки Полины Гагариной переименованы.

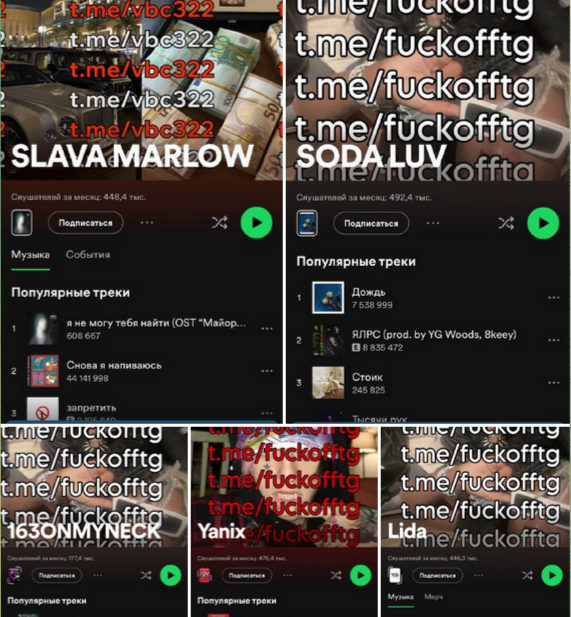
Факт массового взлома первым заметил бывший сотрудник Spotify Рустам Киреев (теперь работает на развлекательные сервисы «Яндекса»). В профилях Soda Luv, Yanix, Lida, Джизуса, 163Onmyneck поверх фото был многократно наложен адрес телеграм-канала, в котором предлагали купить логины и пароли пострадавших артистов.


«Учитывая, что российского офиса Spotify не существует, путь восстановления будет долгим и тернистым через службу поддержки, — отметил Киреев в своем сообщении в Telegram. — Усиливайте охрану и меняйте пароли, пока не поздно».

Такие рекомендации небезосновательны: случаи взлома аккаунтов Spotify наблюдались и ранее — не исключено, что по вине владельцев, установивших слишком слабые пароли.

Офис Spotify в России закрылся в марте 2022 года. В декабре 2023-го владелец популярного сервиса официально объявил о прекращении работы в стране.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru