


Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

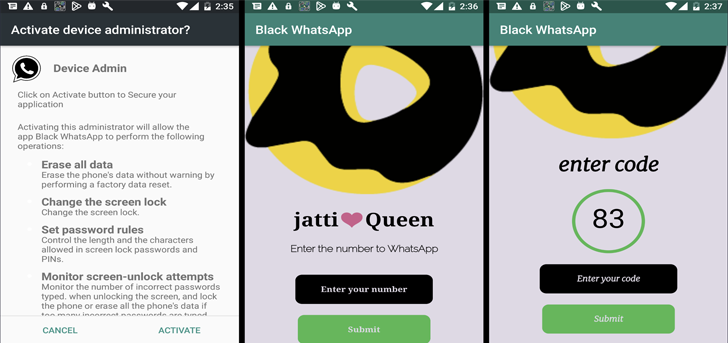
Сразу несколько киберпреступных группировок используют в атаках мощный Android-троян под именем Rafel. В зоне риска владельцы смартфонов от Samsung, Xiaomi, Vivo и Huawei.

Rafel поймали и изучили специалисты компании Check Point. В анализе киберугрозы отмечается следующее:

«Троян выступает в качестве мощного тулкита, открывающего для злоумышленников возможности удалённого администрирования и контроля целевого устройства».

«В результате атакующие могут выполнять целый спектр вредоносных действий на девайсе, включая кражу данных и манипуляцию поведением смартфона».

Более того, Rafel даёт возможность операторам полностью стирать SD-карты, удалять журналы звонков, перехватывать уведомления и даже может действовать в качестве вымогателя.

По словам Check Point, исследователям удалось выявить около 120 различных вредоносных кампаний, в которых используется Rafel. География этих кампаний впечатляет: атакуются организации из России, США, Австралии, Китая, Чехии, Франции, Германии, Индии, Индонезии, Италии, Новой Зеландии, Пакистана и Румынии.


Большая часть жертв трояна использует смартфоны от Samsung, вторая по масштабу группа — пользователи девайсов от Xiaomi, Vivo и Huawei. Как минимум 87,5% атакованных устройств работали на устаревших версиях Android, которые уже не получают обновления.

Кроме того, злоумышленники задействовали социальную инженерию, чтобы заставить жертв выдать права на чтение и отправку СМС-сообщений, отслеживание геолокации и пр.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru