


Борьба с AdBlock: YouTube встраивает рекламу в видео на стороне сервера

Борьба с AdBlock: YouTube встраивает рекламу в видео на стороне сервера

Борьба с AdBlock: YouTube встраивает рекламу в видео на стороне сервера

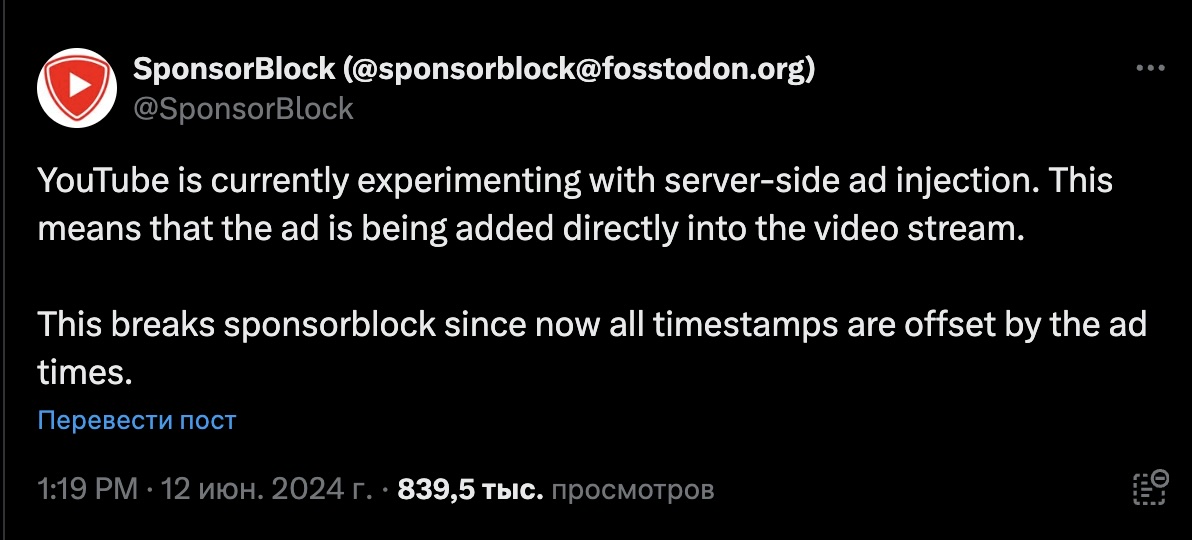
Согласно последним сообщениям, YouTube теперь встраивает рекламу непосредственно в видеопоток, чтобы затруднить её блокировку. Так сервис продолжает бороться с AdBlock и его аналогами.

На новый подход видеохостинга обратили внимание разработчики SponsorBlock, стороннего расширения для браузера.

По словам девелоперов, нововведения YouTube ломают функциональность SponsorBlock (следующим апдейтом обещают всё исправить), но при этом затрагивают и другие блокировщики рекламы.


Ранее YouTube внедрял рекламу на стороне клиента. За её вывод отвечали скрипты JavaScript и видеоплеер, но при этом видеопоток и рекламные объявления разделялись.

Плеер настроен таким образом, чтобы в определённых временных точках ролик ставился на паузу, а вместо видео пользователю отображалась реклама.

AdBlock и схожий софт режет рекламу, блокируя код JavaScript, предназначенный для её вывода. Но при новом подходе YouTube реклама на стороне сервера интегрирует объявления прямиком в видео. Таким образом, пользователь получает непрерывный поток с уже встроенной туда рекламой.

Теперь разработчики AdBlock и аналогов должны использовать более сложные алгоритмы детектирования рекламы, задействовать анализ метаданных и новые паттерны, чтобы выявить внезапные изменения в аудио- и видеопотоке.

Напомним, в мае YouTube пытался прокручивать видео до конца для пользователей AdBlock Plus.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru