


Борьба с AdBlock: YouTube встраивает рекламу в видео на стороне сервера

Борьба с AdBlock: YouTube встраивает рекламу в видео на стороне сервера

Борьба с AdBlock: YouTube встраивает рекламу в видео на стороне сервера

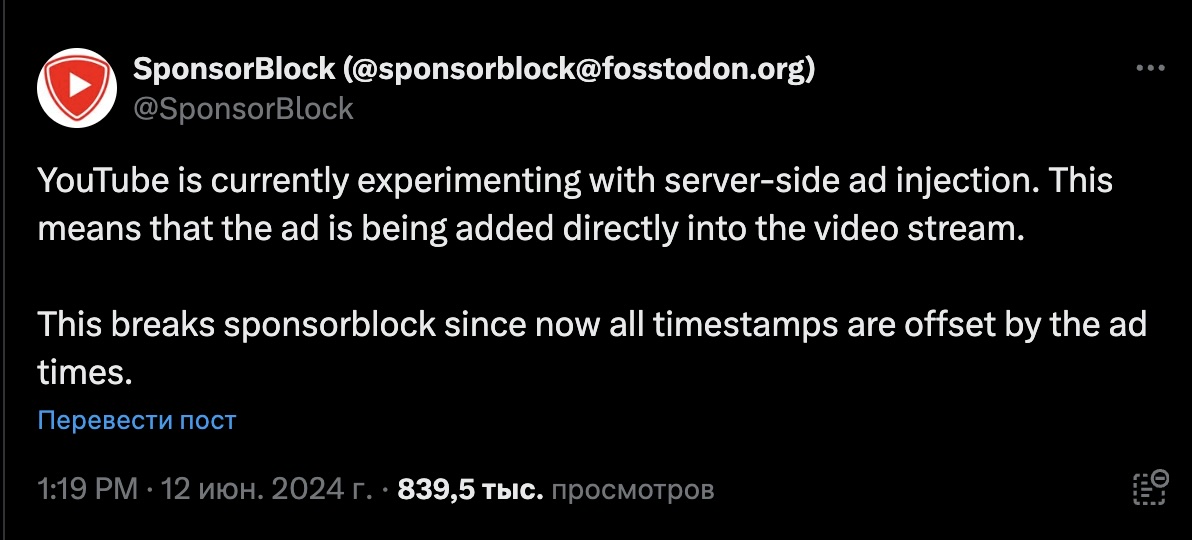
Согласно последним сообщениям, YouTube теперь встраивает рекламу непосредственно в видеопоток, чтобы затруднить её блокировку. Так сервис продолжает бороться с AdBlock и его аналогами.

На новый подход видеохостинга обратили внимание разработчики SponsorBlock, стороннего расширения для браузера.

По словам девелоперов, нововведения YouTube ломают функциональность SponsorBlock (следующим апдейтом обещают всё исправить), но при этом затрагивают и другие блокировщики рекламы.


Ранее YouTube внедрял рекламу на стороне клиента. За её вывод отвечали скрипты JavaScript и видеоплеер, но при этом видеопоток и рекламные объявления разделялись.

Плеер настроен таким образом, чтобы в определённых временных точках ролик ставился на паузу, а вместо видео пользователю отображалась реклама.

AdBlock и схожий софт режет рекламу, блокируя код JavaScript, предназначенный для её вывода. Но при новом подходе YouTube реклама на стороне сервера интегрирует объявления прямиком в видео. Таким образом, пользователь получает непрерывный поток с уже встроенной туда рекламой.

Теперь разработчики AdBlock и аналогов должны использовать более сложные алгоритмы детектирования рекламы, задействовать анализ метаданных и новые паттерны, чтобы выявить внезапные изменения в аудио- и видеопотоке.

Напомним, в мае YouTube пытался прокручивать видео до конца для пользователей AdBlock Plus.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru