


Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

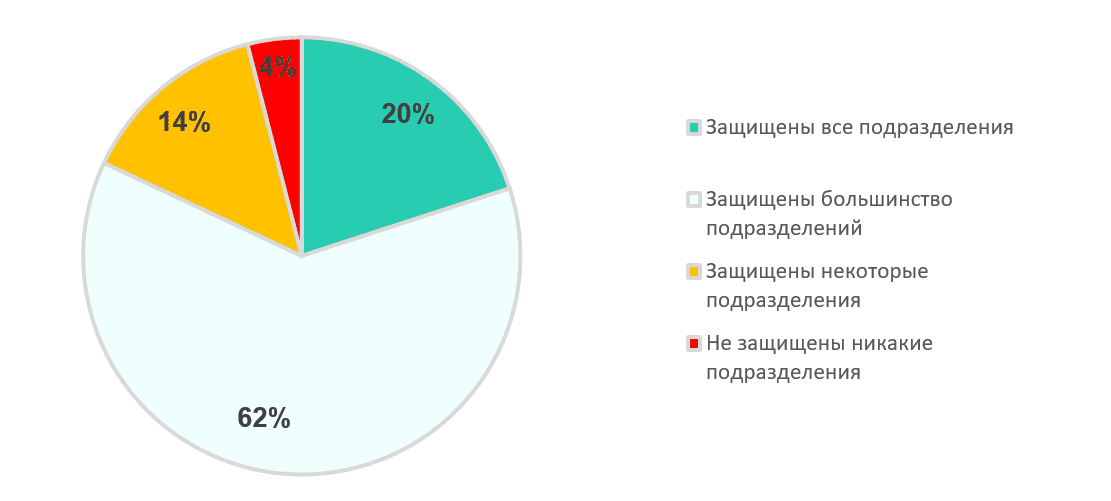
Проведенное в «Лаборатории Касперского» исследование показало, что 80% российских компаний с региональным присутствием обеспечили киберзащиту не во всех филиалах, а 4% установили ИБ-решения только в штаб-квартире.

Опрос в рамках исследования был проведен минувшей весной; в нем приняли участие 1000 сотрудников предприятий со штатом более 500 человек из разных стран, в том числе из России. Респонденты занимают различные должности, но в той или иной степени связаны с ИБ и ИТ.

Как оказалось, о безопасности всей распределенной сети заботятся лишь 20% российских бизнес-структур. Остальные довольствуются частичной защитой, подставляя под удар свои цифровые активы.


В 66% компаний ответственность за обеспечение ИБ в равной мере несут головной и региональные офисы. В 30% случаев вопросами киберзащиты сети занимается только команда штаб-квартиры, в 4% — сами филиалы.

«Наиболее конфиденциальные данные могут храниться в головном офисе, однако филиалам всё равно необходимо получать и передавать информацию из центра, и этот процесс должен быть организован безопасно, — подчеркнул Максим Каминский, руководитель программы сетевой безопасности Kaspersky. — Поэтому организациям важно не только уделять внимание защищённости каждого элемента инфраструктуры, но и использовать специализированные решения, которые помогут ускорить работу с сетью и обеспечить её надежность».

Комментируя печальную статистику по защищенности распределенных российских сетей, главный специалист отдела комплексных СЗИ «Газинформсервиса» Дмитрий Овчинников не преминул отметить:

«Полноценная защита филиалов, удаленных офисов имеет свою цену и ограничена наличием обученных специалистов на удаленных площадках. В такой ситуации на помощь приходят централизованные средства защиты информации, которые позволяют снизить совокупную стоимость владения и нивелировать эффект недостатка квалифицированных кадров».

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru